חשיפה: פגיעה קשה בשיבי טומאטו - CVE-2026-15545 ומה זה אומר לך

כרייה וסטייקינג אמנות דיגיטלית NFT הונאות ואבטחה
🚨 CVE-2026-15545 A vulnerability was identified in Shibby Tomato up to 1.28.0000. Affected by this v

הפגיעה החדשה בשיבי טומאטו עד גרסה 1.28.0000 עלולה לסכן את הרשתות הביתיות. הכירו את הסיכונים, את הדרכים להתגונן, ואת מה שאתם צריכים לעשות כעת כדי להגן על עצמכם.

הפגיעה החדשה בשיבי טומאטו, CVE-2026-15545, היא אחת מהפגיעות הקשות ביותר שנחשפו בשנים האחרונות בתחום הרשתות הביתיות. שיבי טומאטו, שידוע כפירוק של טומאטו, הוא אחד מהפירוקים הפופולריים ביותר בישראל ובעולם, ומשמש מיליוני משתמשים כדי לשפר את ביצועי הרשת הביתית שלהם. הפגיעה הזו, שמגיעה עד גרסה 1. 28. 0000, עלולה לסכן את הרשתות הביתיות של משתמשים רבים, ולהפוך אותן לפגיעות למתקפות שונות, כולל גנבת נתונים, התקפות דניאל אוף סרביס ויותר. הפגיעה, שנחשפה לאחרונה, קשורה לבעיה בסיסית בתוכנת שיבי טומאטו, שמאפשרת למתקיף לבצע פעולות לא מורשות על הרשת. זה יכול לכלול גישה לאזור האדמיניסטרטיבי של הראוטר, שינוי הגדרות, או אפילו גנבת נתונים רגישים. ההשלכות של פגיעה כזו יכולות להיות חמורות, במיוחד עבור משתמשים שמשתמשים בראוטר שלהם גם לצורכי עסקיים או כדי לאחסן מידע רגיש. אחד מהסיכונים הגדולים ביותר של פגיעה כזו הוא יכולת המתקיף לבצע התקפות דניאל אוף סרביס, שיכולה להפריע לפעילות הרשת ולגרום לנזקים כספיים משמעותיים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, המתקיף יכול להשתמש בראוטר הפגיע כדי לבצע התקפות על רשתות אחרות, או כדי להפיץ זיהומים נוספים ברשת. זה יכול להיות בעיה מיוחדת עבור משתמשים שמשתמשים בראוטר שלהם כדי לאחסן מידע רגיש, כמו סיסמאות או מידע פיננסי. ההגנה מפני פגיעה כזו דורשת פעולה מיידית. ראשית, כל משתמש שמשתמש בגרסה של שיבי טומאטו עד 1. 0000 צריך לעדכן את התוכנה מיידית לגרסה המאושרת האחרונה. אם אין גרסה מאושרת, יש לבדוק את האתר הרשמי של שיבי טומאטו או את פורומים הקהילה כדי למצוא פתרון זמני. בנוסף, יש לבדוק את ההגדרות של הראוטר, ולהימנע משימוש בסיסמאות פשוטות או חוזרות. אחד מהדברים החשובים ביותר שיש לעשות כדי להגן על הרשת שלך מפני פגיעות כאלו הוא לשמור על התוכנה מעודכנת תמיד. זה כולל לא רק את שיבי טומאטו, אלא גם את כל התוכנות והחומרה שמשתמשים בהם ברשת. יש גם לבדוק תדיר את הרשת על סימנים של פעילות חשודה, כמו שינויים בהגדרות או פעילות לא צפויה. הפגיעה בשיבי טומאטו היא תזכורת לכך שגם רשתות ביתיות יכולות להיות מטרה למתקפות. זה חשוב לשמור על הרשת שלך מעודכנת, להגדיר סיסמאות חזקות, ולשמור על עין פתוחה על כל פעילות חשודה.

אם אתם משתמשים בשיבי טומאטו, זה הזמן לעדכן את התוכנה ולבדוק את ההגדרות שלכם כדי להבטיח שהרשת שלכם בטוחה. הפגיעה בשיבי טומאטו היא דוגמה טובה לכך שפגיעות יכולות להתרחש בכל רגע, ולכן חשוב להיות מוכן. אם אתם לא בטוחים אם הראוטר שלכם פגיע, יש לבדוק את הגרסה של שיבי טומאטו שאתם משתמשים בה, ולהתייעץ עם מומחה אם יש צורך. הזהירות והעדכון תמידיים הם הכלים הטובים ביותר להגנה מפני פגיעות כאלו.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15574 A flaw was found in the vllm-orchestrator-gateway component. The system's productio
13 יולי 2026 חשיפה: פגיעה קשה במערכת vllm-orchestrator-gateway - מה זה אומר לך?

חשיפת פגיעה קשה במערכת vllm-orchestrator-gateway, CVE-2026-15574, מעלה שאלות חשובות על אבטחת מערכות תוכנה. תגלה את הפרטים, הסיכונים והדרכים להגן על עצמך.

Paradigm shifts vs bubbles: AI chips and bitcoin show powerful trends can still produce severe corrections
13 יולי 2026 הבדלים בין מהפכות פרדיגמה לבין בועות: AI, צ'יפים וביטקוין מראים שגירעונות חמורים עדיין אפשריים

ניתוח מקיף של המגמות החזקות בשוקי AI, צ'יפים וקריפטו, ומה קורה כאשר התלהבות מובילה לבעיות שוק. התבוננות במציאות של בועות ושינויים מבניים.

Dutch Nationals Suspected in Odido Hack That Exposed Six Million Customers https://ift.tt/OA1PEtF
13 יולי 2026 ההתקפה על אודידו: האם אזרחים הולנדים מעורבים בגילוי נתוני 6 מיליון לקוחות?

חקירה מתמשכת מגלה את האפשרות שההתקפה הקיברנטית על אודידו, שגילתה נתוני 6 מיליון לקוחות, נעשתה על ידי אזרחים הולנדים. מה ידוע עד כה על האירוע וההשלכות שלו?

🚨 CVE-2026-57392 Missing Authorization vulnerability in Themefic Tourfic tourfic allows Exploiting I
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tourfic - CVE-2026-57392 - כיצד לפתור את בעיית האישור החסרה

חשיפה מקיפה על פגיעה חמורה באישור ב-Tourfic, הכוללת הסברים טכניים, דרכי ניצול, והמלצות לפתרון. לומדו כיצד להגן על אתר התיירות שלכם מפני התקפות.

🚨 CVE-2026-57378 Missing Authorization vulnerability in Phil Kurth Advanced Forms advanced-forms all
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת תבניות הנתונים של Phil Kurth - CVE-2026-57378

אנליזה מקיפה של פגיעת האוטוריזציה החמורה בתוספת WordPress Advanced Forms, כולל הסברים טכניים, השלכות אפשריות והדרכות למניעה

🚨 CVE-2026-57380 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
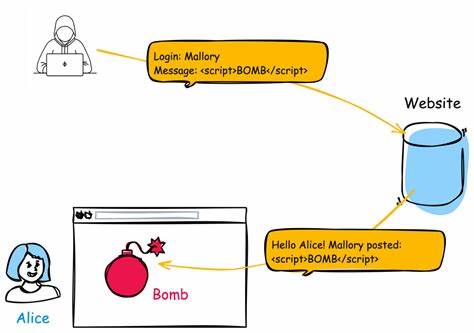
13 יולי 2026 חשיפה: פגיעה קשה של XSS (CVE-2026-57380) - מה זה אומר לך?

הפגיעה החדשה של XSS (CVE-2026-57380) מאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו מה זה אומר, כיצד זה פועל, ואיך להגן על עצמכם.

🚨 CVE-2026-57385 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
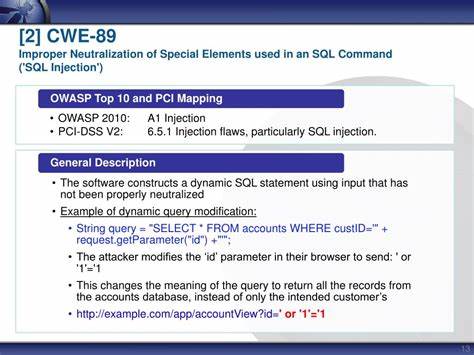
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות האבטחה הנפוצות ביותר ברשת. בערך זה נחקור את היסודות של התקפה זו, את הסיבות להיווצרותה, ואת הדרכים למניעתה כדי להגן על מערכות האינטרנט שלך.