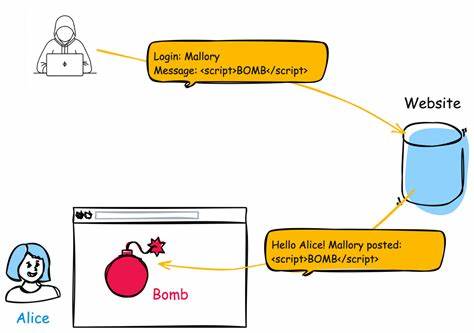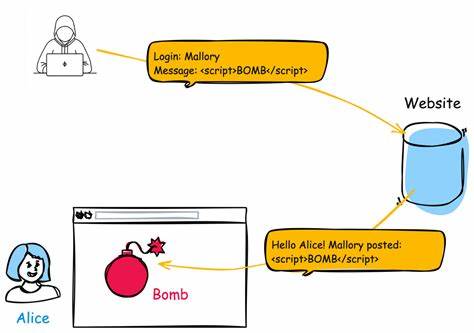
התקפות XSS, או Cross-Site Scripting, הן אחת מהפגיעויות הנפוצות ביותר ברשת. הן מאפשרות למתקיפים להזריק קוד זדוני לאתרים, ולהשתלט על נתונים רגישים של משתמשים. הפעם, התגלה פגם חדש וחריף בשם CVE-2026-57380, שמאפשר התקפות מסוכנות של סוג זה. בפוסט הזה, נבוא לחקור את הפגם, את הסיכונים שהוא מציב, ואת הדרכים להתגונן מפניו. הפגם CVE-2026-57380 הוא פגם של 'Improper Neutralization of Input During Web Page Generation', כלומר, חוסר יכולת של האתר לטפל נכון בקלטים שהמשתמשים מזינים. זה מאפשר למתקיפים להזריק קוד JavaScript זדוני לאתר, שיבוצע בצד הלקוח (Client-Side) ויגנוב נתונים, יפעיל התקפות פישינג, או יבצע פעולות אחרות מסוכנות. הפגם נוצר עקב חוסר סינון של הקלטים שהמשתמשים מזינים לאתר. למשל, אם האתר לא מסנן נכון את הקלטים שמשתמשים מזינים בטופס, המתקיף יכול להזריק קוד JavaScript שיבוצע כאשר משתמש אחר יגיע לאתר. זה יכול להיות דרך פשוטה כמו הזנת קוד זדוני בשדה טקסט, או דרך מורכבת יותר שמשתמשת בפגיעויות אחרות כדי להזריק את הקוד. הסיכונים של פגם כזה הם רבים ומסוכנים.

המתקיף יכול לגנוב סיסמאות, פרטים אישיים, או אף להזריק קוד שיגנוב את כרטיסי האשראי של המשתמשים. בנוסף, המתקיף יכול להשתמש בפגם כדי לבצע התקפות פישינג, או אף להרוס את האתר. זה יכול לגרום נזק גדול לאתר ולמשתמשים שלו. לכן, חשוב מאוד להתגונן מפני פגיעויות כאלו. אחת הדרכים להתגונן היא באמצעות סינון נכון של הקלטים. האתר צריך לבדוק את כל הקלטים שהמשתמשים מזינים, ולהסיר כל קוד זדוני. ניתן להשתמש בכלים כמו OWASP ESAPI, או לכתוב קוד סינון עצמי. בנוסף, ניתן להשתמש בכלים כמו Content Security Policy (CSP), שמאפשרים להגביל את הקוד שיבוצע באתר. CSP מאפשר להגדיר מדיניות ביטחון שתתיר רק קוד שמקורו מאושר, ותהיה מסוגלת למנוע את ביצוע הקוד הזדוני. גם שימוש ב-HTTPOnly ו-Secure Cookies יכול לעזור להגן על האתר מפני התקפות מסוג זה. HTTPOnly מאפשר למנוע גישה לקוקיז מהצד הלקוח, ו-Secure מאפשר למנוע את השימוש בקוקיז על חיבורי HTTPS בלבד. לבסוף, חשוב לעדכן תמיד את האתר, ולהשתמש בגרסאות חדשות של התוכנה. פגיעויות חדשות מתגלות כל הזמן, ולכן חשוב לשמור על האתר מעודכן כדי למנוע פגיעויות חדשות.
הפגם CVE-2026-57380 הוא פגם מסוכן שמאפשר התקפות XSS. הוא מציב סיכונים גדולים לאתר ולמשתמשים שלו, ולכן חשוב מאוד להתגונן מפניו. באמצעות סינון נכון של הקלטים, שימוש בכלים כמו CSP, ומעדכון תדיר של האתר, ניתן להגן על האתר מפני פגיעויות כאלו, ולשמור על האתר והמשתמשים שלו בטוחים.