פגיעות חמורה במטרוסט: CVE-2026-6850 - מה זה אומר לך?

חדשות בורסת הקריפטו אמנות דיגיטלית NFT מכירות טוקנים ICO
🚨 CVE-2026-6850 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19

התגלה פגם ביטחוני קשה במטרוסט, פלטפורמת החטיפים הפופולרית. גרסאות מסוימות של Mattermost חשופות לאיום, וזה מה שאתה צריך לדעת כדי להגן על מערכתך.

בצעד שמזעיק דאגה, התגלה פגם ביטחוני חמור במטרוסט, פלטפורמת החטיפים הפופולרית שמשמשת מיליוני משתמשים ברחבי העולם. הפגם, שזוהה כ-CVE-2026-6850, משפיע על גרסאות מסוימות של Mattermost, כולל 11. 7. x עד 11. 2, 11. 6. 4, ו-10. 11. x עד 10. 19. אם אתה משתמש במטרוסט או מנהל מערכת, זהו פגם שאתה חייב לדעת עליו, ולדעת איך להתמודד איתו. הפגם ב-CVE-2026-6850 הוא פגם של אבטחה שיכול לאפשר למתקיף לבצע פעולות מזיקות, כולל גישה לא מורשמת, שינוי נתונים או אפילו השתלטות על המערכת. זהו פגם של אבטחה שדורש תשומת לב מיידית, מכיוון שהוא יכול לגרום נזק משמעותי אם לא יטופל כראוי. למה זה חשוב? כי Mattermost הוא כלי חשוב עבור חברות וצוותים רבים, והוא משמש לתקשורת פנימית, שיתוף קבצים ויותר. אם המערכת שלך חשופה לפגם זה, היא יכולה להיות מטרה למתקיפים שירצו לנצל את הפגם כדי לגנוב מידע, לפגוע במערכת או לבצע פעולות אחרות שיש להן השפעה שלילית. איך זה קורה? הפגם ב-CVE-2026-6850 נובע מתקלה בתהליך אימות או אימות זהות, שמאפשר למתקיף לבצע פעולות ללא אישור מתאים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זה יכול להיות כתוצאה מתקלה בקוד, תצורה לא נכונה או שימוש בגרסאות ישנות של Mattermost שמכילות פגמים ידועים. מה אתה יכול לעשות? אם אתה מנהל מערכת או משתמש במטרוסט, יש לך מספר צעדים שאתה יכול לקחת כדי להגן על מערכתך. ראשית, ודא שאתה משתמש בגרסה מעודכנת של Mattermost. החברה הוציאה כבר תיקונים לגרסאות המושפעות, ולכן עדכון מיידי הוא הצעד הראשון והחשוב ביותר. בנוסף, ודא שאתה משתמש בתצורות אבטחה מתקדמות, כמו אימות דו-שלבי, סיסמאות חזקות ומנגנוני אבטחה נוספים שיכולים להגן על המערכת שלך מפני ניסיונות חדירה. גם אם אתה לא מנהל מערכת, יש לך תפקיד חשוב בהגנה על המערכת. דאג שאתה משתמש בסיסמה חזקה, לא משתמש באותן סיסמאות בשירותים אחרים, ומדי פעם משנה את הסיסמה שלך. אם אתה לא בטוח אם המערכת שלך חשופה לפגם זה, יש לך מספר אפשרויות. אתה יכול לבדוק את הגרסה של Mattermost שאתה משתמש בה, או ליצור קשר עם צוות התמיכה של Mattermost כדי לקבל עזרה. גם אם אתה לא חושב שאתה מטרה למתקיפים, זה לא אומר שאתה בטוח. המתקיפים יכולים לנצל פגמים כאלה כדי לפגוע במערכות רבות, ולכן זה חשוב להיות מודע ולהתחיל פעולות הגנה.

הפגם ב-CVE-2026-6850 הוא תזכורת לכולם על חשיבות אבטחת המערכות שלנו. גם אם אתה לא חושב שאתה מטרה, זה לא אומר שאתה בטוח. אם אתה מנהל מערכת, זהו הזמן לבדוק את הגרסאות של Mattermost שאתה משתמש בהם, ולדאוג שאתה משתמש בגרסה מעודכנת. גם אם אתה משתמש במטרוסט רק לצרכים אישיים, זה לא אומר שאתה בטוח. אם אתה לא בטוח מה לעשות, יש לך תמיד את האפשרות ליצור קשר עם צוות התמיכה של Mattermost כדי לקבל עזרה. בהמשך, זהו הזמן לבדוק את כל השירותים והמערכות שאתה משתמש בהם, ולהימנע משימוש בגרסאות ישנות שיכולות להיות חשופות לפגמים. אבטחת המערכות שלנו היא אחריות משותפת, ולכן זה חשוב להיות מודע ולהתחיל פעולות הגנה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-61976 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
13 יולי 2026 חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה: CVE-2026-61976

הסבר מקיף על פגיעות CVE-2026-61976, הסכנות שבה, הדרכים למניעתה וההשלכות האפשריות על מערכות מחשוב. לומדו כיצד להגן על נתונים רגישים מפני גישה לא מורשת.

🚨 CVE-2026-57813 Incorrect Privilege Assignment vulnerability in properfraction MailOptin mailoptin
13 יולי 2026 חשיפה: פגיעה קשה במערכת MailOptin - CVE-2026-57813 - מה זה אומר לך?

הפגיעה CVE-2026-57813 במערכת MailOptin של properfraction מאפשרת גישה בלתי מורשית. לומדו על הסכנות, הדרכים להתגונן ומה לעשות אם אתם משתמשים במערכת זו.

🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
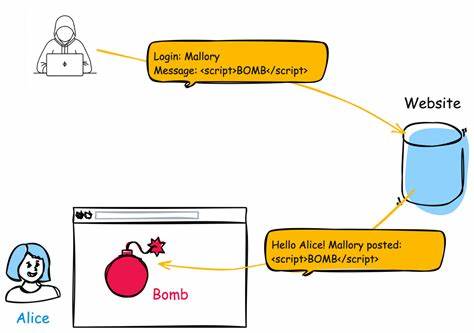
13 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות ברשת

התגלה פגיעה קשה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האינטרנט.

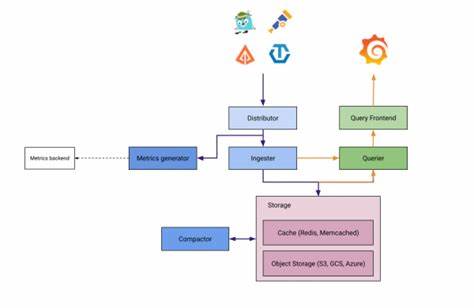
🚨 CVE-2026-62147 The Tempo Operator's gateway component failed to consistently apply namespace-scope
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tempo Operator - מה זה אומר לך?

התגלה פגם קשה ב-Tempo Operator שיכול להשפיע על אבטחת מערכות. תגלה מה זה אומר, כיצד הוא פועל, ואיך להגן על מערכותיך.

🚨 CVE-2026-57782 Missing Authorization vulnerability in PressTigers Universal Clocks universal-clock
13 יולי 2026 חשיפה: פגיעות אבטחה קשה ב-Universal Clocks של PressTigers - מה זה אומר לך?

חשיפה של פגיעות אבטחה קשה ב-Universal Clocks של PressTigers, CVE-2026-57782, יכולה להעלות את הסיכון לפתיחות של מערכות. תגלה מה זה אומר, איך זה פועל, ואיך להגן על מערכותיך.

🚨 CVE-2026-57790 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעות קשה בפי.אף: CVE-2026-57790 - איך להגן על אתריך מפני התקפות

הפגיעות CVE-2026-57790 בפי.אף מאפשרת התקפות חמורות על אתרי אינטרנט. לומדו מה היא, איך היא פועלת, ואיך להגן על אתריכם מפני ניצול.

🚨 CVE-2026-57802 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 התקפת CVE-2026-57802: סיכון חמור של בקרת שגוי של שמות קבצים בפילוסופיה

חקירה מקיפה על פגיעה ביטחונית קשה בפילוסופיה שמאפשרת התקפות חמורות דרך בקרת שגוי של שמות קבצים. התחקות אחר הסיכונים, הדרכים להתגונן ומה צריך לדעת כדי להגן על מערכות PHP שלך.