הסבר מפורט על CVE-2026-57780: פגיעה חמורה של XSS שיש לדעת עליה

כרייה וסטייקינג סטארטאפים והון סיכון ארנקי קריפטו
🚨 CVE-2026-57780 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

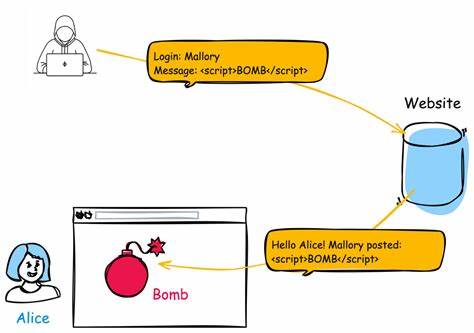
הפגיעה CVE-2026-57780 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום נזקים קשים לאתרי אינטרנט ולמשתמשים. בקריאה זו נלמד על מהות הפגיעה, כיצד היא פועלת, ואיך להגן על עצמכם.

העולם הדיגיטלי מתפתח במהירות, אך עם התפתחות זו מגיעות גם איום חדשות ומסוכנות. אחת מהפגיעות החדשות והחמורות ביותר היא CVE-2026-57780, שזוהתה כפגיעה מסוג Cross-Site Scripting (XSS). הפגיעה הזו יכולה לגרום נזקים קשים לאתרי אינטרנט ולמשתמשים, ולכן חשוב מאוד להבין את טבעה וללמוד כיצד להגן על עצמכם. Cross-Site Scripting, או XSS, היא פגיעה שבה מתבצעת הזרקת קוד זדוני לאתר אינטרנט, שיכול לגרום נזקים שונים, החל מהגנה על מידע אישי ועד לשימוש לרעה של האתר. הפגיעה CVE-2026-57780 היא דוגמה טובה לכך כיצד פגיעות כאלה יכולות להיות מסוכנות, ולכן חשוב להבין את הפרטים. הפגיעה CVE-2026-57780 נוצרה עקב חוסר טיפול נכון בקלט של האתר. כאשר האתר לא מטפל נכון בקלט, זה יכול לאפשר למתקיף להזריק קוד זדוני שיעבור את מערכת האבטחה של האתר ויגרום נזקים. הפגיעה הזו יכולה להיות משולבת באתרים שונים, ולכן חשוב מאוד לבדוק את האתרים שאתם משתמשים בהם ולהבטיח שהם מאובטחים כראוי. אחד מהנזקים החמורים ביותר של הפגיעה הזו הוא גנבת מידע אישי.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כאשר מתקיף מצליח להזריק קוד זדוני לאתר, הוא יכול לגנוב מידע אישי של משתמשים, כמו סיסמאות, פרטים אישיים, ואף מידע פיננסי. זה יכול לגרום נזקים קשים למשתמשים ולהאתר עצמו, ולכן חשוב מאוד להגן על עצמכם. כמו כן, הפגיעה הזו יכולה גם לשמש למטרות של פישינג. כאשר מתקיף מצליח להזריק קוד זדוני לאתר, הוא יכול ליצור דף מזויף שיראה כמו האתר האמיתי, וישתמש בו כדי לגנוב מידע אישי של משתמשים. זה יכול לגרום נזקים קשים למשתמשים ולהאתר עצמו, ולכן חשוב מאוד לבדוק את האתרים שאתם משתמשים בהם ולהבטיח שהם מאובטחים כראוי. אחד מהדרכים החשובות ביותר להגנה מפני הפגיעה הזו הוא שימוש בסניטיזציה של הקלט. סניטיזציה של הקלט היא תהליך שבו האתר מטפל בקלט של המשתמשים ומבטיח שהקלט לא מכיל קוד זדוני. זה יכול להיות עשוי באמצעות שימוש בתוכנות שונות, כמו HTMLSanitizer, שיכולות לסנן את הקלט ולהבטיח שהוא בטוח. כמו כן, חשוב מאוד לשמור על תוכנות האתר מעודכנות. תוכנות לא מעודכנות יכולות להכיל פגיעות שיכולות להיות משולבות על ידי מתקיפים, ולכן חשוב מאוד לעדכן את התוכנות באופן קבוע כדי להבטיח שהאתר מאובטח כראוי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57800 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 תקלה קשה ב-PHP: CVE-2026-57800 - איך היא מסכנת את האתר שלך?

התקלה CVE-2026-57800 ב-PHP מאפשרת התקפות חמורות על ידי שליטה בשמות קבצים. לומדו מה היא, איך היא פועלת, ואיך להגן על אתר PHP שלכם.

🚨 CVE-2026-61952 Missing Authorization vulnerability in Jose Vega WooCommerce Bulk Edit Products – W
13 יולי 2026 חשיפה: פגיעה חמורה ב-WooCommerce Bulk Edit Products - CVE-2026-61952

חשיפה של פגיעה חמורה באבטחת האתר WooCommerce Bulk Edit Products, אשר מאפשרת התקפות חמורות על אתרי קמעונאות מקוונים. התחקיר כולל פתרונות ודרכי הגנה.

Europe strikes out against Russia’s Turla over espionage, ‘destructive attacks’ https://ift.tt/vPL6W
13 יולי 2026 אירופה מתנגדת לרוסיה: הפעולות המודיעיניות וההתקפות ההרסניות של Turla

אירופה מתמודדת עם איומי המודיעין הרוסי, כולל פעולות של קבוצה סיבירית ידועה בשם Turla. האם מדינות אירופאיות מצליחות להגן על עצמן?

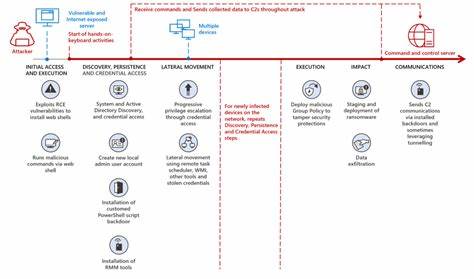
GigaWiper Lets Threat Actors Choose Their Own Destructive Attack https://ift.tt/YfXm3Cg
13 יולי 2026 גיגה ויפר: האיום החדש של התקפות מחשוב הרסניות

גיגה ויפר הוא כלי חדשני שמאפשר למתקיפים לבחור את שיטת ההרס שלהם. התחקות אחר האיום, אופן פעולתו, והדרכים להגן על מערכות מחשוב מפני התקפות כאלו.

EU Targets Russian Intelligence Officers Accused of Running a Yearslong Cyber Spying Campaign https:
13 יולי 2026 האיחוד האירופי מטיל סנקציות על סוכנים רוסיים בחשד לפעילות ריגול סייבר ממושכת

חקירה מקיפה על הקמפיין הסייבר הרוסי שנמשך שנים, כולל פרטים על הסנקציות החדשות של האיחוד האירופי, השפעתן על יחסי אירופה-רוסיה, ומה זה אומר לעתיד הביטחון הסיברי העולמי.

🚨 CVE-2026-15295 The WordPress Infinite Scroll – Ajax Load More plugin for WordPress is vulnerable t
13 יולי 2026 אזהרה: פגיעות ביטחון חמורות בתוסף WordPress Infinite Scroll - Ajax Load More (CVE-2026-15295)

תוסף הפופולרי Infinite Scroll - Ajax Load More עבור WordPress נחשף כפגיע לפגיעות ביטחון קשות. לומדו על הסיכונים, הדרכים להתמודדות ולהגן על אתר ה-WordPress שלכם.

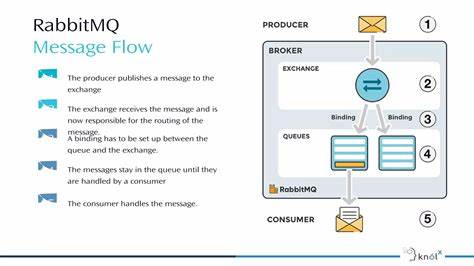
🚨 CVE-2026-57212 RabbitMQ is a messaging and streaming broker. Prior to 3.13.14, 4.0.19, 4.1.10, and
13 יולי 2026 חשיפה: פגיעות קשות ב-RabbitMQ - מה זה אומר לך?

הפגיעות החדשות ב-RabbitMQ, כולל CVE-2026-57212, מהוות איום משמעותי על מערכות תקשורת. תגלה כאן את הסיכונים, הדרכים להתמודדות ולהגן על מערכתך.