חשיפה: פגיעות קשה במטרוסט - CVE-2026-6850 - מה זה אומר לך?

אלטקוינים סטייבלקוינים מיסים וקריפטו
🚨 CVE-2026-6850 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19

הפגיעות CVE-2026-6850 במטרוסט מאיימת על אבטחת צ'אטים ארגוניים. תגלה מה הסיכונים, אילו גרסאות נפגעות, ואיך להגן על מערכתך.

בצעד שמזכיר את התגלויות האבטחה הקשות האחרונות, נחשף פגם קשה במטרוסט - פלטפורמת צ'אט הארגונית הפופולרית. הפגיעות, שנרשמה כ-CVE-2026-6850, מאיימת על גרסאות רבות של המטרוסט, ויכולה לגרום לנזקים משמעותיים אם לא תטופל במהירות. בראיון עם מומחים לאבטחה, התברר שהפגיעות מאפשרת התקפות מסוג XSS (Cross-Site Scripting), שיכולות לגרום לגנבת נתונים, זיהוי חסוי, ואף לקיחת שליטה על החשבונות של המשתמשים. מה זה אומר לך? אם אתה משתמש במטרוסט בגרסאות 11. 7. x עד 11. 2, 11. 6. 4, או 10. 11. x עד 10. 19, יש לך סיבה טובה לדאוג. הפגיעות מאפשרת למתקיפים להריץ קוד זדוני בתוך הדפדפן של המשתמשים, ולהשתלט על פעולותיהם. זה יכול להביא לאובדן מידע רגיש, לחשיפת סיסמאות, ואף לשימוש לרעה של החשבונות הארגוניים. לא פחות מכך, הפגיעות יכולה לגרום לנזקים משפטיים וארגוניים, אם נתונים רגישים ייפלו לידי מתקיפים. אבל לא כל הקו שחור. החברה מאחורי המטרוסט כבר פרסמה עדכונים שמספקים פתרון לפגיעות. אם אתה מנהל מערכת, יש לך מספר צעדים חיוניים שאתה צריך לבצע מיידית. ראשית, בדוק את הגרסה של המטרוסט שאתה משתמש בה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם היא אחת מהגרסאות הנפגעות, צריך לעדכן אותה מיידית לגרסה מאובטחת. אם אתה לא בטוח איך לעשות זאת, פנה לצוות הטכני שלך או לחברה שמספקת את השירות. בנוסף, תן לך זמן לבדוק את הלוגים של המערכת, כדי לראות אם יש סימנים להתקפה. אם תמצא פעילות חשודה, צריך לבצע בדיקה מלאה של המערכת, ולהחליף סיסמאות של כל המשתמשים. לא פחות חשוב, תן לך זמן להעביר את המשתמשים שלך בהליכי אבטחה נוספים, כמו אימות דו-שלבי, כדי למנוע התקפות עתידיות. הפגיעות CVE-2026-6850 היא תזכורת חזקה לכך שאבטחת המערכות הארגוניות היא לא משחק. אם אתה לא מתעדכן באופן קבוע, אתה מסכן את המידע שלך, את המשתמשים שלך, ואת המוניטין של ארגונך. אם אתה מנהל מערכת, זה הזמן לבדוק את כל הגרסאות של התוכנה שאתה משתמש בה, ולהבטיח שהן מאובטחות. אם אתה משתמש במטרוסט, זה הזמן לדרוש מהמנהלים שלך לעדכן את המערכת. אבטחת המידע היא אחריות משותפת, ואנחנו כולם צריכים לעשות את חלקנו כדי להגן על המידע שלנו.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-10085 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
13 יולי 2026 פגיעות קשה במטרוסט: CVE-2026-10085 - מה זה אומר לך?

הפגיעות החדשה במטרוסט, CVE-2026-10085, מאיימת על גרסאות רבות. לומדו מה הסיכונים, איך להגן על עצמכם, ומה צריך לעשות כדי למנוע התקפות.

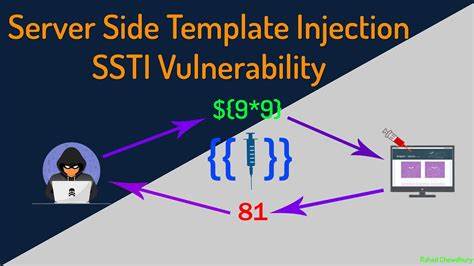
🚨 CVE-2026-14453 This vulnerability is a critical Server-Side Template Injection (SSTI) in Centreon'
13 יולי 2026 הפגיעה הקריטית CVE-2026-14453: מה זה, כיצד היא פוגעת ומה עליכם לעשות

הפגיעה CVE-2026-14453 היא פגיעה חמורה של Server-Side Template Injection (SSTI) במערכת Centreon, שיכולה לגרום לנזקים קשים. בקריאה זו נלמד על טבע הפגיעה, הסיכונים שלה, וצעדים להגנה.

🚨 CVE-2026-10103 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
13 יולי 2026 פגיעות קשה במטרמוסט: CVE-2026-10103 - מה זה אומר לך?

הפגיעות החדשה במטרמוסט, CVE-2026-10103, מאיימת על גרסאות רבות של הפלטפורמה. לומדו מה הסיכונים, איך להגן על עצמכם ואיך להתמודד עם איומים אלה.

🚨 CVE-2026-15545 A vulnerability was identified in Shibby Tomato up to 1.28.0000. Affected by this v
13 יולי 2026 חשיפה: פגיעה קשה בשיבי טומאטו - CVE-2026-15545 ומה זה אומר לך

הפגיעה החדשה בשיבי טומאטו עד גרסה 1.28.0000 עלולה לסכן את הרשתות הביתיות. הכירו את הסיכונים, את הדרכים להתגונן, ואת מה שאתם צריכים לעשות כעת כדי להגן על עצמכם.

🚨 CVE-2026-15574 A flaw was found in the vllm-orchestrator-gateway component. The system's productio
13 יולי 2026 חשיפה: פגיעה קשה במערכת vllm-orchestrator-gateway - מה זה אומר לך?

חשיפת פגיעה קשה במערכת vllm-orchestrator-gateway, CVE-2026-15574, מעלה שאלות חשובות על אבטחת מערכות תוכנה. תגלה את הפרטים, הסיכונים והדרכים להגן על עצמך.

Paradigm shifts vs bubbles: AI chips and bitcoin show powerful trends can still produce severe corrections
13 יולי 2026 הבדלים בין מהפכות פרדיגמה לבין בועות: AI, צ'יפים וביטקוין מראים שגירעונות חמורים עדיין אפשריים

ניתוח מקיף של המגמות החזקות בשוקי AI, צ'יפים וקריפטו, ומה קורה כאשר התלהבות מובילה לבעיות שוק. התבוננות במציאות של בועות ושינויים מבניים.

Dutch Nationals Suspected in Odido Hack That Exposed Six Million Customers https://ift.tt/OA1PEtF
13 יולי 2026 ההתקפה על אודידו: האם אזרחים הולנדים מעורבים בגילוי נתוני 6 מיליון לקוחות?

חקירה מתמשכת מגלה את האפשרות שההתקפה הקיברנטית על אודידו, שגילתה נתוני 6 מיליון לקוחות, נעשתה על ידי אזרחים הולנדים. מה ידוע עד כה על האירוע וההשלכות שלו?