פגיעות קשה במטרוסט: CVE-2026-9597 - מה זה אומר לך ולמערכת הארגונית שלך?

מציאות מדומה אסטרטגיית השקעות אירועים
🚨 CVE-2026-9597 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4 fail to verify whether

הפגיעה CVE-2026-9597 במטרוסט יכולה להעלות את סיכון הפיצוי של מערכת הארגונית שלך. תגלה מה זה אומר, איך זה פועל, ואיך להגן על עצמך.

בצעד הראשון, חשוב להבין את היקף הפגיעה. Mattermost, פלטפורמת החטיפים הפופולרית, נחשפה לפגיעה קשה שמאפשרת התקפות פיצוי. הגרסאות המושפעות הן 11. 7. x עד 11. 2 ו-11. 6. 4. הפגיעה נובעת מכך שהמערכת לא מבצעת בדיקה מספקת של בקשות מסוימות, מה שמאפשר למתקיף לבצע פעולות לא מורשות. הפגיעה מסווגת כ-CVE-2026-9597, וזוהי פגיעה חמורה שיכולה להעלות את סיכון הפיצוי של המערכת. במצב רגיל, המערכת אמורה לבדוק את זהות המשתמש ואת הרשאותיו לפני ביצוע פעולות מסוימות. אולם, בגרסאות המושפעות, הבדיקה הזו אינה מתבצעת כראוי, מה שמאפשר למתקיף לבצע פעולות כגון הגדרת קישורים חיצוניים, העלאת קבצים, או גישה לאזורים אסורים. ההשלכות של הפגיעה יכולות להיות חמורות. מתקיף יכול להשתמש בפגיעה כדי לגנוב מידע רגיש, להרוס נתונים, או אף לקחת שליטה על המערכת. בנוסף, הפגיעה יכולה לשמש כנקודת כניסה למתקפות מורכבות יותר, כגון התקפות רשת או התקפות פיצוי. לכן, חשוב מאוד לבדוק אם המערכת שלך מושפעת ולהתקין את התיקון המומלץ. כדי להגן על עצמך מפני הפגיעה, יש לבצע מספר צעדים. ראשית, צריך לבדוק את הגרסה של Mattermost שמשתמשים בה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם הגרסה היא אחת מהגרסאות המושפעות, יש להתקין את התיקון המומלץ על ידי צוות Mattermost. התיקון הזה יתקן את הבעיה ויחזק את הבדיקה של הבקשות. בנוסף, יש לבצע בדיקות אבטחה סדירות על המערכת. בדיקות אלו יכולות להבחין בפעולות חשודות ולמנוע התקפות פיצוי. כמו כן, יש לבטח את המערכת באמצעות תצורות אבטחה מתקדמות, כגון חומת אש, מערכות גילוי התקפות, ומדיניות גישה מוגבלת. הפגיעה CVE-2026-9597 היא תזכורת לכך שמערכות אבטחה חייבות להיות מעודכנות תמיד. מתקיפים מתקדמים תמיד מחפשים פגיעויות חדשות, ולכן חשוב להיות מוכן. על ידי קיום מערכת אבטחה חזקה ומעודכנת, ניתן להפחית את הסיכון ולהגן על המידע הרגיש שלך. בהמשך, נדון עוד על אופן פעולת הפגיעה, דרכי ההתקפה, ואיך להתגונן מפני התקפות דומות. הפגיעה CVE-2026-9597 היא רק אחד מהדוגמאות הרבים לכך שמערכות אבטחה חייבות להיות מתוחזקות ומעודכנות. על ידי קיום מערכת אבטחה חזקה, ניתן להגן על המידע הרגיש שלך ולמנוע התקפות פיצוי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-10106 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
13 יולי 2026 פגיעות קשה במטרמוסט: CVE-2026-10106 - מה זה אומר לך?

הפגיעות החדשה במטרמוסט, CVE-2026-10106, מאיימת על גרסאות רבות של הפלטפורמה. לומדו מה זה אומר, איך זה משפיע עליכם, ואיך להגן על עצמכם.

🚨 CVE-2026-6850 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
13 יולי 2026 חשיפה: פגיעות קשה במטרוסט - CVE-2026-6850 - מה זה אומר לך?

הפגיעות CVE-2026-6850 במטרוסט מאיימת על אבטחת צ'אטים ארגוניים. תגלה מה הסיכונים, אילו גרסאות נפגעות, ואיך להגן על מערכתך.

🚨 CVE-2026-10085 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
13 יולי 2026 פגיעות קשה במטרוסט: CVE-2026-10085 - מה זה אומר לך?

הפגיעות החדשה במטרוסט, CVE-2026-10085, מאיימת על גרסאות רבות. לומדו מה הסיכונים, איך להגן על עצמכם, ומה צריך לעשות כדי למנוע התקפות.

🚨 CVE-2026-14453 This vulnerability is a critical Server-Side Template Injection (SSTI) in Centreon'
13 יולי 2026 הפגיעה הקריטית CVE-2026-14453: מה זה, כיצד היא פוגעת ומה עליכם לעשות

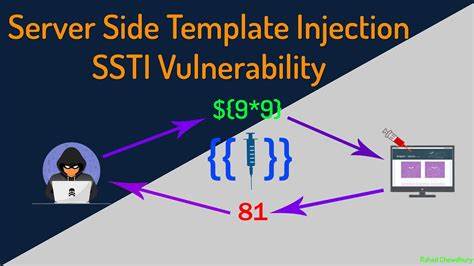
הפגיעה CVE-2026-14453 היא פגיעה חמורה של Server-Side Template Injection (SSTI) במערכת Centreon, שיכולה לגרום לנזקים קשים. בקריאה זו נלמד על טבע הפגיעה, הסיכונים שלה, וצעדים להגנה.

🚨 CVE-2026-10103 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.1
13 יולי 2026 פגיעות קשה במטרמוסט: CVE-2026-10103 - מה זה אומר לך?

הפגיעות החדשה במטרמוסט, CVE-2026-10103, מאיימת על גרסאות רבות של הפלטפורמה. לומדו מה הסיכונים, איך להגן על עצמכם ואיך להתמודד עם איומים אלה.

🚨 CVE-2026-15545 A vulnerability was identified in Shibby Tomato up to 1.28.0000. Affected by this v
13 יולי 2026 חשיפה: פגיעה קשה בשיבי טומאטו - CVE-2026-15545 ומה זה אומר לך

הפגיעה החדשה בשיבי טומאטו עד גרסה 1.28.0000 עלולה לסכן את הרשתות הביתיות. הכירו את הסיכונים, את הדרכים להתגונן, ואת מה שאתם צריכים לעשות כעת כדי להגן על עצמכם.

🚨 CVE-2026-15574 A flaw was found in the vllm-orchestrator-gateway component. The system's productio
13 יולי 2026 חשיפה: פגיעה קשה במערכת vllm-orchestrator-gateway - מה זה אומר לך?

חשיפת פגיעה קשה במערכת vllm-orchestrator-gateway, CVE-2026-15574, מעלה שאלות חשובות על אבטחת מערכות תוכנה. תגלה את הפרטים, הסיכונים והדרכים להגן על עצמך.