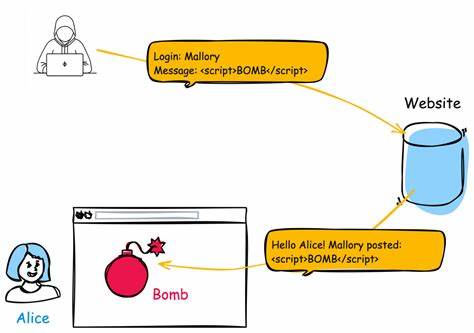
העולם הדיגיטלי של היום מלא בסכנות צופנות, ומתקפות סייבר מתפתחות במהירות. אחת מהסכנות המוכרות ביותר היא Cross-Site Scripting, או XSS, אשר מאפשרת למתקיפים להזריק קוד זדוני לאתרים ובראוזרים של משתמשים חפים מפשע. אחת מהפגיעויות האחרונות שנחשפו בתחום זה היא CVE-2026-57695, אשר מעידה על חוסר טיפול נכון בקלט במהלך יצירת דפי אינטרנט. במאמר זה נחקור את טבע הפגיעה, את הסכנות שבה, ואת הדרכים להגן על אתר האינטרנט שלך מפני התקפות XSS. הפגיעה CVE-2026-57695 מתייחסת למצב בו אתר אינטרנט לא מטפל נכון בקלט שהמשתמשים מזינים. קוד זדוני יכול להיכנס לדף האינטרנט ולהתקיף את המשתמשים שמבקרים בו. התקפות XSS יכולות לגרום לנזק רב, כולל גנבת נתונים, הידלדלות חשבונות, ופריצת פרטיות. חשוב להבין את הטכניקות שמתקיפים משתמשים כדי להזריק קוד זדוני, ולפעול כדי למנוע זאת. הסיבה העיקרית לפגיעות XSS היא חוסר טיפול נכון בקלט. פיתוחרים לעיתים קרובות לא מבצעים סינון או אימות מספיק של הקלט שהמשתמשים מזינים. קוד זדוני יכול להיכנס דרך שדות טקסט, קישורים, או כל קלט אחר.

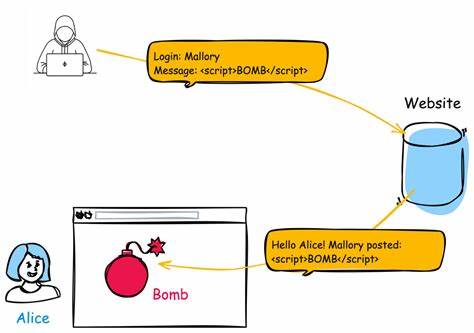
כאשר האתר לא מטפל נכון בקלט, הקוד הזדוני יכול לבצע פעולות כמו גנבת סיסמאות, הפצת וירוסים, או אפילו שליטה על הדפדפן של המשתמש. דוגמה טיפוסית לפגיעה XSS היא כאשר משתמש מזין קוד JavaScript לשדה טקסט באתר. אם האתר לא מסנן את הקלט, הקוד הזדוני יכול להתבצע כאשר משתמשים אחרים יגיעו לדף. למשל, אם משתמש יזין את הקוד <script>alert('XSS')</script> לשדה טקסט, הדף יכול להציג הודעת אזהרה כאשר משתמשים אחרים יגיעו לדף. זהו רק דוגמה פשוטה, אך התקפות XSS יכולות להיות הרבה יותר מסוכנות. להבדיל מפגיעות אחרות, XSS יכולה להיות קשה לזיהוי. המתקיף לא צריך גישה ישירה לשרת, אלא רק יכול להזריק קוד זדוני דרך דף האינטרנט. זה הופך את התקפות XSS למסוכנות במיוחד, מכיוון שהן יכולות להתרחש ללא ידיעת המשתמשים. כדי להגן על אתר האינטרנט שלך מפני התקפות XSS, יש לבצע מספר צעדים. הצעד הראשון הוא סינון וטיהור הקלט. כל קלט שהמשתמשים מזינים צריך לעבור סינון כדי להסיר כל קוד זדוני. ניתן להשתמש ב-Techniques כמו HTML Encoding, JavaScript Encoding, או שימוש ב-Libraries מיוחדים לסינון.
בנוסף, יש לבצע אימות קלט כדי לוודא שהקלט מתאים לתבנית הצפויה. למשל, אם שדה טקסט צריך להכיל רק טקסט, יש לאפשר רק אותיות ואותיות בלבד. הצעד השני הוא שימוש ב-HTTP Headers מיוחדים. Headers כמו Content Security Policy (CSP) יכולים להגביל את המקורות שמהם ניתן להעלות קוד. CSP יכול להגדיר את המקורות המותרים, כמו שרתים מסוימים או דומיינים, ולמנוע את ביצוע קוד זדוני. שימוש ב-CSP יכול להיות יעיל מאוד בהגנה מפני התקפות XSS. הצעד השלישי הוא שימוש ב-Techniques של Output Encoding. כאשר אתם מציגים קלט משתמשים בדף האינטרנט, יש לבצע Encoding כדי לוודא שהקוד הזדוני לא יתבצע. למשל, ניתן להשתמש ב-HTML Encoding כדי להמיר סימנים מיוחדים לקוד ASCII. זה יכול למנוע את ביצוע הקוד הזדוני. הצעד הרביעי הוא שימוש ב-Techniques של Sanitization. Sanitization הוא תהליך של הסרת כל קוד זדוני מהקלט. ניתן להשתמש ב-Libraries מיוחדים לסניטיזציה, כמו DOMPurify או HTML Purifier. אלו יכולים להסיר קוד זדוני באופן אוטומטי ולהפוך את הקלט לבטוח יותר. הצעד החמישי הוא שימוש ב-Techniques של Input Validation.
אימות קלט הוא תהליך של בדיקה שהקלט מתאים לתבנית הצפויה. אימות קלט יכול למנוע את הזריקת קוד זדוני דרך שדות טקסט. הצעד השישי הוא שימוש ב-Techniques של Secure Coding. פיתוחרים צריכים לכתוב קוד בטוח כדי למנוע פגיעות XSS. ניתן להשתמש ב-Techniques כמו שימוש ב-Frameworks בטוחים, שימוש ב-Libraries מיוחדים, או שימוש ב-Techniques של Secure Coding. פיתוחרים צריכים להיות מודעים לסכנות של XSS ולפעול כדי למנוע אותן. הצעד השביעי הוא שימוש ב-Techniques של Security Testing. בדיקות אבטחה יכולות לזהה פגיעות XSS לפני שהן ייפתחו. ניתן להשתמש ב-Techniques כמו Penetration Testing, Vulnerability Scanning, או שימוש ב-Tools מיוחדים. בדיקות אבטחה יכולות לסייע בהבטחת שהאתר האינטרנט שלך בטוח מפני התקפות XSS. הצעד השמיני הוא שימוש ב-Techniques של Security Awareness. ניתן להשתמש ב-Techniques כמו שימוש ב-Tools מיוחדים, שימוש ב-Libraries מיוחדים, או שימוש ב-Techniques של Secure Coding. הצעד התשיעי הוא שימוש ב-Techniques של Security Monitoring. ניטור אבטחה יכול לזהה התקפות XSS לפני שהן ייפתחו.
ניטור אבטחה יכול לסייע בהבטחת שהאתר האינטרנט שלך בטוח מפני התקפות XSS. הצעד העשירי הוא שימוש ב-Techniques של Security Incident Response. תגובה להתקפות XSS יכולה לסייע בהבטחת שהאתר האינטרנט שלך בטוח מפני התקפות XSS. לסיכום, פגיעות XSS יכולות לגרום לנזק רב, אך ניתן למנוע אותן באמצעות טכניקות אבטחה יעילות. סינון וטיהור הקלט, שימוש ב-HTTP Headers מיוחדים, Output Encoding, Sanitization, Input Validation, Secure Coding, Security Testing, Security Awareness, Security Monitoring, ו-Security Incident Response יכולים לסייע בהבטחת שהאתר האינטרנט שלך בטוח מפני התקפות XSS. חשוב להיות מודע לסכנות של XSS ולפעול כדי למנוע אותן. באמצעות טכניקות אבטחה יעילות, ניתן להגן על אתר האינטרנט שלך מפני התקפות XSS ולהבטיח שהמשתמשים שלו בטוחים.