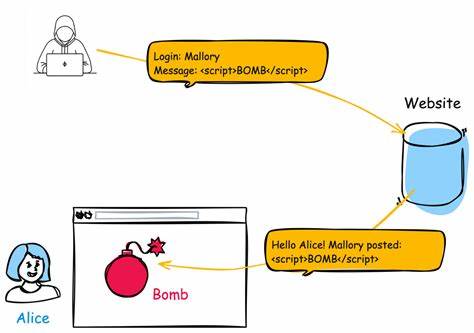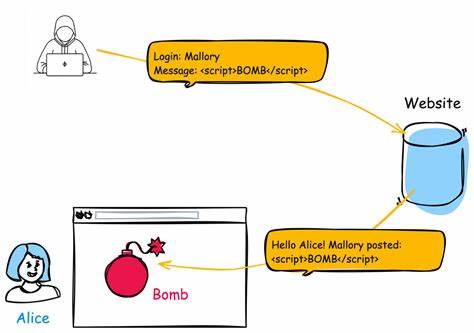
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחת הפגיעות החמורות ביותר שזוהתה לאחרונה היא CVE-2026-57816, פגיעת Cross-Site Scripting (XSS) שמאיימת על אתרי אינטרנט ומערכות אבטחה. הפגיעה זו, שנחשפה לאחרונה, מאפשרת למתקיפים להזריק קוד זדוני לאתרים, מה שיכול לגרום לנזקים כבדים. בירחון זה, נחקור את הפגיעה, את הסיכונים שבה, ואת הדרכים למניעתה. הפגיעה CVE-2026-57816 היא דוגמה מובהקת לאי ניטרליזציה של קלט במהלך יצירת דף אינטרנט. זהו סוג של פגיעות XSS שמאפשר למתקיפים להזריק קוד JavaScript או HTML לאתר, ולהשפיע על התנהגותו. כאשר משתמשים מבקרים את האתר, הקוד הזדוני מתבצע במכונתם, מה שיכול לגרום לגנבת מידע, הידלדלות חשבונות, או אפילו לקיחת שליטה על המערכת. הפגיעה הזו היא חלק ממגמה רחבה יותר של התקפות XSS, שמאיימות על אתרים בכל רחבי העולם. לפגיעות XSS יש שלושה סוגים עיקריים: Stored XSS, Reflected XSS, ו-DOM-based XSS. CVE-2026-57816 נכללת בקטגוריה של Stored XSS, שבה הקוד הזדוני נשמר על האתר עצמו, למשל במסד נתונים או בקובץ.

זה הופך את הפגיעה לחמורה במיוחד, מכיוון שהקוד הזדוני יכול להישאר באתר במשך זמן רב, ולפגוע בכל משתמש שמבקר בו. בניגוד לכך, Reflected XSS מתרחשת כאשר הקוד הזדוני מוחזר מהשרת רק לאחר שהמשתמש מבצע פעולה מסוימת, כמו לחיצה על קישור. DOM-based XSS, לעומת זאת, מתרחשת כאשר הקוד הזדוני מתבצע בתוך תוכנת הדפדפן עצמה, ללא צורך בשרת. ההשלכות של הפגיעה CVE-2026-57816 יכולות להיות חמורות ביותר. מתקיפים יכולים להשתמש בה כדי לגנוב מידע רגיש, כמו סיסמאות, פרטי אשראי, או מידע אישי. הם גם יכולים להשתמש בה כדי להדליף חשבונות משתמשים, לשלוח הודעות זדוניות, או אפילו להרוס את האתר. במקרים קיצוניים, הפגיעה יכולה להוביל לקריסת האתר או לאובדן מידע חשוב. זהו אחד הסיבות שבגללו חשוב מאוד לאתרים ולמערכות אבטחה להתייצב נגד פגיעות אלו. כדי למנוע את הפגיעה CVE-2026-57816, ישנן מספר צעדים שאתרים ומשתמשים יכולים לקחת. ראשית, מפתחים צריכים לבדוק את הקוד שלהם באופן קפדני, ולהבטיח שהם מנטרלים את כל הקלטים שמגיעים מהמשתמשים. זה יכול להיות באמצעות שימוש בסניטיזציה, אסקייפינג, או שימוש בספריות אבטחה מוכרות.
בנוסף, אתרים צריכים להשתמש בתוכנות אבטחה מתקדמות, כמו WAF (Web Application Firewall), שיכולות לזהות ולבלום התקפות XSS. גם משתמשים יכולים לקחת צעדים כדי להגן על עצמם, כמו שימוש בדפדפנים מעודכנים, התחמקות מקישורים חשודים, ושימוש בתוספות אבטחה. הפגיעה CVE-2026-57816 היא תזכורת חזקה לכך שהאינטרנט הוא מקום מסוכן, ושהיא דורשת תשומת לב מיוחדת לאבטחה. אף על פי שהפגיעה הזו היא חדשה, היא חלק ממגמה ארוכה של פגיעות XSS שמאיימות על אתרים בכל רחבי העולם. כדי להגן על עצמך ועל האתר שלך, חשוב להיות מודע לסיכונים ולקחת את הצעדים הנכונים כדי למנוע אותם. רק באמצעות שילוב של מודעות, טכנולוגיה, וצעדים אקטיביים, ניתן להגן על עצמנו מפני פגיעות כאלה. בירחון זה, חקרנו את הפגיעה CVE-2026-57816, את הסיכונים שבה, ואת הדרכים למניעתה. הפגיעה הזו היא תזכורת חזקה לכך שהאינטרנט הוא מקום מסוכן, ושהיא דורשת תשומת לב מיוחדת לאבטחה.