פגיעות קשה ב-Vitec Flamingo 4.12.2: מה זה אומר לך?

סטארטאפים והון סיכון
🚨 CVE-2026-60121 Vitec Flamingo 4.12.2 contains an unauthenticated OS command injection vulnerabilit

הפגיעות CVE-2026-60121 ב-Vitec Flamingo 4.12.2 מאפשרת הפעלת פקודות במערכת ללא אימות. התחשבנו באפשרויות ההגנה וההשלכות הפוטנציאליות.

העולם של הביטחון הקיברנטי מתעורר שוב ושוב מפני פגיעויות חדשות שממציאים מחקרים ומפתחים. הפעם, הפגיעות CVE-2026-60121 ב-Vitec Flamingo 4. 12. 2 מציגה סכנה משמעותית עבור משתמשי התוכנה. הפגיעות מאפשרת הפעלת פקודות במערכת הפעלה ללא אימות, מה שיכול להביא לנזקים חמורים. ב-Vitec Flamingo, תוכנה המיועדת לניהול תוכן ומדיה, הפגיעות הזו יכולה להעניק גישה מלאה למתקיף, כולל שליטה על השרת או אפילו גישה לרשתות פנימיות. חשוב להבין את הטכניקה שמאחורי הפגיעות הזו, את האפשרויות להגנה, ואת הצעדים הנדרשים כדי להגן על מערכותיך. הפגיעות CVE-2026-60121 נוצרה עקב חוסר אימות מספיק בפקודות שנשלחות לתוכנה. מתקיף יכול לשלוח פקודות מיוחדות שיתורגמו לפקודות במערכת הפעלה, מה שמאפשר לו לבצע פעולות כמו יצירת קבצים, מחיקת נתונים, או אפילו הפעלת תוכנות זדוניות. זהו סוג של התקפה המכונה OS Command Injection, שיכולה להיות קטלנית אם לא מתייחסים אליה כראוי. אחד מהסימנים הראשונים של הפגיעות הזו הוא התנהגות מוזרה של התוכנה, כמו שגיאות לא צפויות או פעולות שלא הוזמנו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם תגלו התנהגות כזו, חשוב לבדוק את הלוגים של התוכנה כדי לאתר פעולות חשודות. כדי להגן על מערכותיך מפני הפגיעות הזו, ישנם מספר צעדים שיש לקחת. ראשית, עדכון מיידי לתוכנה לגרסה מאומתת שמסירה את הפגיעות. Vitec כבר פרסמה עדכון לגרסה 4. 3 שמסירה את הפגיעות, ולכן חשוב לעדכן את המערכת כמה שמהיר. בנוסף, יש לבדוק את הגדרות האבטחה של התוכנה, כמו הגבלת גישה לפקודות מסוימות או שימוש באישור דו-שלבי. גם שימוש בחומת אש או מערכות גילוי התקפות יכולות לסייע בהגנה מפני התקפות כאלו. הפגיעות CVE-2026-60121 היא דוגמה טובה למה שיכול לקרות כאשר אין אימות מספיק בפקודות שנשלחות לתוכנה. זהו הזמן לבחון את מערכותיך ולדאוג שהן מוגנות כראוי מפני סכנות כאלו. אם אתה משתמש ב-Vitec Flamingo, תעדכן את התוכנה מיידית ותבדוק את הגדרות האבטחה שלך כדי למנוע נזקים פוטנציאליים. הביטחון הקיברנטי הוא תחום שמשתנה תמיד, ולכן חשוב להיות מודע לסכנות החדשות ולדאוג שהמערכות שלך מוגנות כראוי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Officials once again warn defenders that Russian hackers are targeting network devices https://ift.t
13 יולי 2026 אזהרה חוזרת: מתקיפים רוסים מתמקדים במכשירי רשת - מה צריך לדעת

ממשלות ומשרדי ביטחון מחזירים את האזהרות: מתקיפים רוסים מתמקדים במכשירי רשת. מה זה אומר לך? כיצד להגן על עצמך?

🚨 CVE-2026-58252 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 התקפת CVE-2026-58252: מה זה, כיצד זה פוגע ב-NATS Server, ומה עליכם לעשות

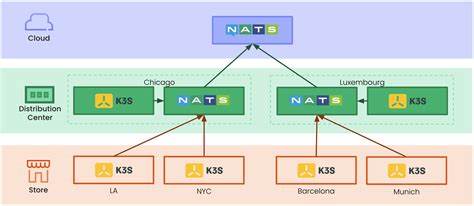
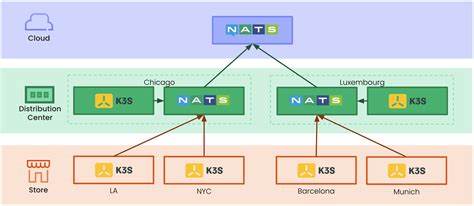
התקפת CVE-2026-58252 היא פגיעה חמורה ב-NATS Server, שמשמש כשרת ביצועים גבוהים עבור NATS.io. התקפה זו עלולה לגרום לנזקים משמעותיים, ולכן חשוב להבין את הטכנולוגיה, את הסיכונים, ואת הדרכים להגן על מערכותיכם.

🚨 CVE-2026-59209 n8n is an open source workflow automation platform. Prior to 1.123.61, 2.27.4, and,
13 יולי 2026 חשיפה: פגיעה ב-n8n - פלטפורמת האוטומציה הפתוחה - CVE-2026-59209

חשיפה מפורטת על פגיעה ב-n8n, פלטפורמת האוטומציה הפתוחה, כולל פרטים על הגרסאות הנגועות, הסברים טכניים, והמלצות לביצוע עדכונים מיידיים כדי למנוע ניצול של הפגיעה.

🚨 CVE-2026-59796 In JetBrains TeamCity before 2026.1.2 pipeline modification was possible due to imp
13 יולי 2026 הפגיעה הקריטית ב-JetBrains TeamCity: מה זה אומר לך?

הפגיעה CVE-2026-59796 ב-JetBrains TeamCity מאפשרת שינוי לא מורשה של קווי הייצור. לומדו על הסיכונים, הדרכים להתמודדות ולשמור על מערכותיכם בטוחות.

🚨 CVE-2026-58253 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58253 ומה זה אומר לך

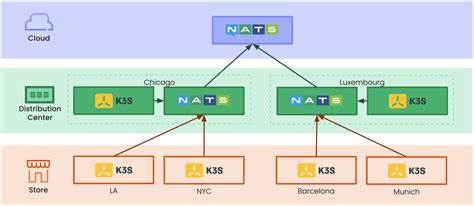
הפגיעה החדשה ב-NATS Server, CVE-2026-58253, מעלה חששות לגבי אבטחת מערכות NATS.io. הכירו את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

🚨 CVE-2026-58251 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58251 ומה זה אומר לך

הפגיעה החדשה ב-NATS Server, CVE-2026-58251, מעלה שאלות חשובות על אבטחת מערכות NATS.io. תגלה מה זה אומר לך, כיצד זה משפיע על מערכות האם ומה עליך לעשות כדי להגן על עצמך.

🚨 CVE-2026-15507 A vulnerability was detected in coollabsio Coolify up to 4.1.1. The impacted elemen
13 יולי 2026 חשיפה: פגיעות קשה ב-Coolify עד גרסה 4.1.1 - מה זה אומר לך?

הפגיעה CVE-2026-15507 ב-Coolify עד גרסה 4.1.1 מהווה סכנה משמעותית לאבטחת מערכות. התחקה אחר הפרטים, ההשלכות והדרכים להתמודד עם הסיכון.