אזהרה חוזרת: מתקיפים רוסים מתמקדים במכשירי רשת - מה צריך לדעת

אלטקוינים ניתוח שוק הקריפטו טכנולוגיית בלוקצ`יין
Officials once again warn defenders that Russian hackers are targeting network devices https://ift.t

ממשלות ומשרדי ביטחון מחזירים את האזהרות: מתקיפים רוסים מתמקדים במכשירי רשת. מה זה אומר לך? כיצד להגן על עצמך?

באחרונה, ממשלות ומשרדי ביטחון שונים חוזרים ומאזהרים: מתקיפים רוסים מתמקדים במכשירי רשת. האזהרות הללו אינן חדשות, אך הן מתחזקות, ובמקרים רבים, הן מלוות בפרטים מפורטים יותר על הטקטיקות והאסטרטגיות שמשתמשים בהן המתקיפים. אם אתה אחראי על רשת, או אם פשוט מעוניין להגן על עצמך, זהו הזמן ללמוד על הסכנות הללו ולהתחיל לקחת צעדים להגנה. התקפות רשת הן לא חדשות, אך הטכנולוגיה והאסטרטגיות של המתקיפים מתפתחות תמיד. המתקיפים הרוסים, במיוחד, ידועים בשימוש בטכניקות מתקדמות, כולל שימוש בחומרה מיוחדת, תוכנה מיוחדת, וטקטיקות סוציאל אנג'ינירינג. הם לא מתמקדים רק במטרות גדולות כמו ממשלות או תאגידים גדולים, אלא גם במטרות קטנות יותר, כולל עסקים קטנים, ארגונים ללא מטרות רווח, ואפילו אנשים פרטיים. אחד מהסיבות שמתקיפים רוסים מתמקדים במכשירי רשת הוא שהם ידועים כנקודות תורפה. מכשירי רשת, כמו ראוטרים, סוויצ'ים, ומערכות תקשורת אחרות, לעיתים קרובות אינם מוגנים כמו מחשבים או שרתים. הם עשויים להיות מותקנים עם תוכנה מיושנת, או שהם לא מקבלים עדכונים ביטחוניים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, מכשירי רשת לעיתים קרובות אינם מונטרים כראוי, מה שמאפשר למתקיפים לזהות ולהתחיל התקפות ללא קושי. אחד מהטקטיקות השכיחות שמשתמשים בהן המתקיפים הרוסים הוא שימוש בחומרה מיוחדת. הם עשויים להשתמש בחומרה מיוחדת כדי לחדור למכשירי הרשת ולהתחיל התקפות. הם גם עשויים להשתמש בתוכנה מיוחדת כדי לחדור למכשירי הרשת ולהתחיל התקפות. טקטיקות סוציאל אנג'ינירינג גם נפוצות, כאשר המתקיפים משתמשים בטכניקות של התחזות, התחמקות, ומניפולציה כדי לגרום למטרותיהם לפתוח קבצים מזיקים או לספק מידע רגיש. אז, מה ניתן לעשות כדי להגן על עצמך? ראשית, חשוב להבנות שמכשירי הרשת שלך הם חלק מהרשת שלך, ולכן הם צריכים להיות מוגנים כמו כל חלק אחר. זה כולל עדכון תוכנה, שימוש בסיסמאות חזקות, וצעדים נוספים כדי להבטיח שהמכשירים שלך מוגנים כראוי. בנוסף, חשוב לבצע סריקות ביטחוניות תדירות כדי לזהות ולטפל בסיכונים פוטנציאליים. אחד מהצעדים החשובים ביותר הוא שימוש בתוכנה אנטי וירוסית ומערכות הגנה אחרות. תוכנה אנטי וירוסית יכולה לסייע בזיהוי ומניעת התקפות, ולעיתים קרובות היא יכולה לסייע גם בזיהוי של חומרה מזיקה.

מערכות הגנה אחרות, כמו חומות אש ומערכות זיהוי התקפות, גם יכולות לסייע להגן על הרשת שלך. בנוסף, חשוב לבצע סריקות ביטחוניות תדירות. סריקות ביטחוניות יכולות לסייע בזיהוי של נקודות תורפה פוטנציאליות, ולעיתים קרובות הן יכולות לסייע גם בזיהוי של התקפות שמתרחשות. סריקות ביטחוניות יכולות להיות מבוצעות על ידי צוות ביטחון מקצועי, או באמצעות תוכנה מיוחדת. אחד מהצעדים החשובים ביותר הוא ליצור תוכנית הגנה מפורטת. תוכנית הגנה מפורטת יכולה לסייע לך להבין את הסיכונים הפוטנציאליים שלך, ולעיתים קרובת היא יכולה לסייע לך גם לזהות את הצעדים הנדרשים כדי להגן על עצמך. תוכנית הגנה מפורטת יכולה לכלול סריקות ביטחוניות תדירות, שימוש בתוכנה אנטי וירוסית, וצעדים נוספים כדי להבטיח שהרשת שלך מוגנת כראוי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-58252 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 התקפת CVE-2026-58252: מה זה, כיצד זה פוגע ב-NATS Server, ומה עליכם לעשות

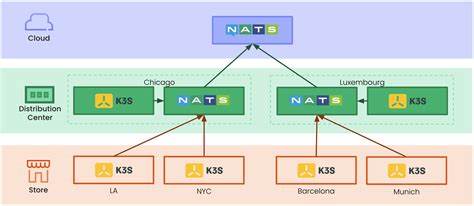
התקפת CVE-2026-58252 היא פגיעה חמורה ב-NATS Server, שמשמש כשרת ביצועים גבוהים עבור NATS.io. התקפה זו עלולה לגרום לנזקים משמעותיים, ולכן חשוב להבין את הטכנולוגיה, את הסיכונים, ואת הדרכים להגן על מערכותיכם.

🚨 CVE-2026-59209 n8n is an open source workflow automation platform. Prior to 1.123.61, 2.27.4, and,
13 יולי 2026 חשיפה: פגיעה ב-n8n - פלטפורמת האוטומציה הפתוחה - CVE-2026-59209

חשיפה מפורטת על פגיעה ב-n8n, פלטפורמת האוטומציה הפתוחה, כולל פרטים על הגרסאות הנגועות, הסברים טכניים, והמלצות לביצוע עדכונים מיידיים כדי למנוע ניצול של הפגיעה.

🚨 CVE-2026-59796 In JetBrains TeamCity before 2026.1.2 pipeline modification was possible due to imp
13 יולי 2026 הפגיעה הקריטית ב-JetBrains TeamCity: מה זה אומר לך?

הפגיעה CVE-2026-59796 ב-JetBrains TeamCity מאפשרת שינוי לא מורשה של קווי הייצור. לומדו על הסיכונים, הדרכים להתמודדות ולשמור על מערכותיכם בטוחות.

🚨 CVE-2026-58253 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58253 ומה זה אומר לך

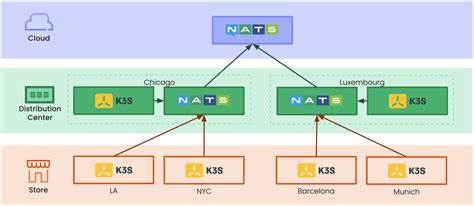
הפגיעה החדשה ב-NATS Server, CVE-2026-58253, מעלה חששות לגבי אבטחת מערכות NATS.io. הכירו את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

🚨 CVE-2026-58251 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58251 ומה זה אומר לך

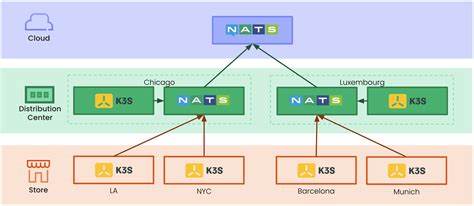
הפגיעה החדשה ב-NATS Server, CVE-2026-58251, מעלה שאלות חשובות על אבטחת מערכות NATS.io. תגלה מה זה אומר לך, כיצד זה משפיע על מערכות האם ומה עליך לעשות כדי להגן על עצמך.

🚨 CVE-2026-15507 A vulnerability was detected in coollabsio Coolify up to 4.1.1. The impacted elemen
13 יולי 2026 חשיפה: פגיעות קשה ב-Coolify עד גרסה 4.1.1 - מה זה אומר לך?

הפגיעה CVE-2026-15507 ב-Coolify עד גרסה 4.1.1 מהווה סכנה משמעותית לאבטחת מערכות. התחקה אחר הפרטים, ההשלכות והדרכים להתמודד עם הסיכון.

🚨 CVE-2026-61447 PraisonAI before 1.6.78 contains a remote code execution vulnerability in CodeAgent
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת PraisonAI - כיצד להגן על מערכותיך

חשיפה חמורה של פגיעה בקוד של PraisonAI לפני גרסה 1.6.78, המאפשרת ביצוע קוד מרוחק. התחמקות מהסכנה והגנה על מערכותיך