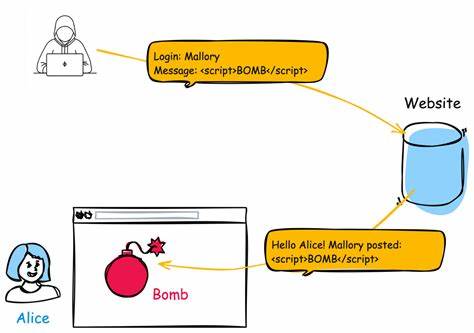
העולם של האבטחה הסייבר מתפתח ללא הרף, ויחד איתו גם הסיכונים החדשים שמתגלים מדי יום. אחת מהפגיעות החדשות והחמורות ביותר שנחשפו בשנה האחרונה היא CVE-2026-57814, פגיעה הקשורה לאי ניטרול נכון של קלט במהלך יצירת דף אינטרנט, הידועה גם כ- Cross-Site Scripting (XSS). פגיעה זו יכולה לגרום נזקים כבדים לארגונים ולמשתמשים פרטיים, ולכן חשוב מאוד להבין את טיב הפגיעה, את הדרכים שבהן היא יכולה להיפול, ואת האמצעים שיש לנהוג כדי להגן על עצמכם. הפגיעה CVE-2026-57814 היא חלק ממגמה רחבה יותר של התקפות XSS, שמאפשרות למתקיפים להזריק קוד זדוני לדפי אינטרנט. הקוד הזה יכול לבצע פעולות שונות, החל מהגנה על נתונים אישיים ועד לשליטה מלאה על הדפדפן של הקורבן. הפגיעה הזו, בפרט, נוצרה עקב אי ניטרול נכון של קלט, שמאפשר למתקיפים להזריק קוד זדוני דרך קלטים שונים, כגון טקסט, קישורים או תגיות HTML. אחד מהסימנים הראשונים לפגיעה זו הוא התנהגות מוזרה של הדפדפן, כגון פתיחת חלונות חדשים ללא ידיעת המשתמש, שינויי תצוגה או הפעלת קוד ללא אישור. אם אתם חושבים שאתם נתקלים בפגיעה כזו, חשוב לפעול מיידית כדי למנוע נזקים נוספים.

בין היתר, ניתן לבצע סריקות אבטחה, לעדכן תוכנות ולהתקין תוספות דפדפן שמגינות מפני התקפות XSS. אחד מהאמצעים החשובים ביותר להגנה מפני פגיעות XSS הוא שימוש בתוכנות אבטחה מתקדמות, כמו Content Security Policy (CSP). CSP מאפשרת להגביל את המקורות שמהם ניתן להעלות קוד, ולמנוע את ביצוע הקוד הזדוני. בנוסף, חשוב לעדכן תמיד את התוכנות והמערכות שלכם, שכן עדכונים אלו מכילים לעיתים קרובות תיקונים לפגיעויות ידועות. הפגיעה CVE-2026-57814 היא תזכורת נוספת לכך שיש להתייחס לאבטחה הסייבר ברצינות. לא רק ארגונים גדולים צריכים להיזהר, אלא גם משתמשים פרטיים צריכים להיות מודעים לסיכונים ולדרכים להגן על עצמם. אם אתם מנהלים אתר או מערכת, חשוב לבצע סריקות אבטחה סדירות ולהתייעץ עם מומחים כדי להבטיח שהמערכת שלכם מוגנת כראוי. בהמשך, נדון עוד על הדרכים שבהן ניתן למנוע פגיעות כאלו, ואיך ניתן לזהות אותן בזמן. אבל לפני כל דבר, חשוב להבין את הטקטיקות שמשתמשים בהן המתקיפים כדי לבצע את התקפותיהם. רק כאשר תדעו מה הם עושים, תוכלו להגן על עצמכם בצורה יעילה.
התקפות XSS הן אחת מהתקפות הסייבר הפופולריות ביותר, וזאת בשל היעילות שלהן. המתקיפים יכולים להזריק קוד זדוני דרך קלטים שונים, ולהשתמש בו כדי לגנוב נתונים, לשלוט על הדפדפן או אף להרוס את המערכת. הפגיעה CVE-2026-57814 היא דוגמה טובה לכך כיצד פגיעות כאלה יכולות להיווצר עקב אי ניטרול נכון של קלט, ולכן חשוב מאוד לבדוק את הקוד שלכם ולהבטיח שהוא מוגן כראוי.