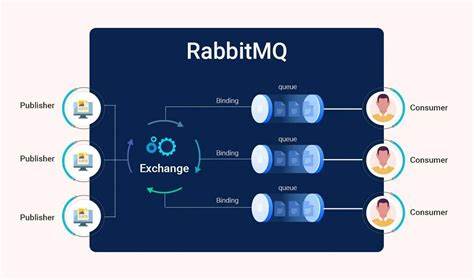
RabbitMQ הוא אחד מהמערכות המובילות בעולם של שירותי מסרים וזרימת נתונים, המשמשות מיליוני משתמשים ברחבי העולם. עם זאת, כמעט כל מערכת, גם אם היא מתקדמת ביותר, עשויה להיות פגיעה. הפגיעה החדשה, CVE-2026-57214, היא דוגמה טובה לכך. הפגיעה הזו, שנחשפה לאחרונה, משפיעה על גרסאות של RabbitMQ לפני 4. 2. 5, ויכולה להסב נזקים חמורים אם לא תטופל כראוי. בירור מהי הפגיעה הזו, כיצד היא פועלת, ומה צריך לעשות כדי להגן על מערכותיכם. הפגיעה CVE-2026-57214 משפיעה על מנהל RabbitMQ, אשר אחראי על ניהול המשתמשים, הרשאות, והפעולות השונות במערכת. הפגיעה מאפשרת למתקיף לבצע התקפות מסוג Injection, אשר יכולות להסב נזקים חמורים. התקפות אלו יכולות לאפשר גישה לאזור האדמיניסטרטיבי של RabbitMQ, ולהסב נזקים כבדים, כולל גנבת נתונים, שינוי נתונים, או אפילו הפעלת קוד רע. הפגיעה הזו היא דוגמה טובה לכך שגם מערכות מתקדמות יכולות להיות פגיעות, ולכן חשוב מאוד לשמור על מערכותיכם מעודכנות. אחד מהדברים החשובים ביותר שצריך לעשות כדי להגן על מערכותיכם מפני הפגיעה הזו הוא לעדכן את RabbitMQ לגרסה 4. 5 או גבוהה יותר.

גרסה זו מכילה תיקונים חשובים אשר סוגרים את הפגיעה הזו, ולכן היא חיונית לכל מי שמשתמש ב-RabbitMQ. בנוסף, חשוב מאוד לבדוק את הרשאות המשתמשים במערכת, ולהימנע ממתן רשות מלאה למשתמשים שאינם צריכים אותה. זה יכול להפחית את הסיכון של התקפות מסוג Injection, ולהגן על המערכת מפני נזקים. בנוסף לעדכון הגרסה, ישנם מספר צעדים נוספים שצריך לקחת כדי להגן על מערכותיכם מפני הפגיעה הזו. אחד מהם הוא לבדוק את הלוגים של RabbitMQ, ולהתריע על פעולות חשודות. זה יכול לסייע בזיהוי התקפות מוקדם, ולמנוע נזקים כבדים. בנוסף, חשוב מאוד להשתמש בסיסמאות חזקות, ולהשתמש בתוכנות אנטי וירוס כדי להגן על המערכת מפני התקפות. כל אלה יכולים לסייע להגן על המערכת, ולמנוע נזקים חמורים. הפגיעה CVE-2026-57214 היא דוגמה טובה לכך שגם מערכות מתקדמות יכולות להיות פגיעות. לכן, חשוב מאוד לשמור על מערכותיכם מעודכנות, ולהשתמש בצעדים נוספים כדי להגן עליהן. אם אתם משתמשים ב-RabbitMQ, צריכים לעדכן את הגרסה שלכם כמה שמהיר יותר, ולבדוק את הרשאות המשתמשים. זה יכול לסייע להגן על המערכת, ולמנוע נזקים חמורים.
אם אתם לא בטוחים כיצד לעשות זאת, יש לבקש עזרה ממקצוענים, כדי להבטיח שהמערכת שלכם מוגנת כראוי.