חשיפה: פגיעה חמורה ב-CVE-2026-57729 - חוסר אימות הרשאה ב-Flatsome של UX-Themes

ביטקוין
🚨 CVE-2026-57729 Missing Authorization vulnerability in UX-themes Flatsome flatsome allows Exploitin

חשיפה מפורטת על פגיעה חמורה ב-CVE-2026-57729 ב-Flatsome, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, וצעדים לפתרון. מאמרים זה מספק את המידע הנדרש כדי להגן על אתר האינטרנט שלך.

הפגיעה החמורה ב-CVE-2026-57729 ב-Flatsome של UX-Themes היא אחת הפגיעות החמורות ביותר שנחשפו בשנה האחרונה. פגיעה זו, המוגדרת כ'חוסר אימות הרשאה', מאפשרת למתקיפים לבצע פעולות שאינן מורשות, ולהשתלט על אתרים מבוססי Flatsome. מאמרים זה יסביר את הטכניקה שמאחורי הפגיעה, את הסכנות שבה, ואת הצעדים הנדרשים כדי להגן על אתר האינטרנט שלך. הפגיעה ב-CVE-2026-57729 נוצרה עקב חוסר אימות הרשאה בתהליכים שונים של Flatsome. זה אומר שהמערכת לא מבצעת בדיקה מספקת כדי לוודא שהמשתמשים רשאים לבצע פעולות מסוימות. כתוצאה מכך, מתקיפים יכולים לנצל את הפגיעה כדי לבצע פעולות כגון גישה לאזור אדמיניסטרטיבי, שינוי תוכן, או אפילו השתלטות מלאה על האתר. הסכנות של הפגיעה זו הן משמעותיות. מתקיפים יכולים לנצל את הפגיעה כדי לגנוב מידע רגיש, להרוס נתונים, או לשמש אתר האינטרנט שלך כבסיס לפעולות נוספות של סייבר. בנוסף, הפגיעה יכולה לגרום לנזק משמעותי ליציבות של האתר ולשלמות המידע שבו. לכן, חשוב מאוד לבצע את הצעדים הנדרשים כדי להגן על אתר האינטרנט שלך.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להגן על אתר האינטרנט שלך מפני הפגיעה ב-CVE-2026-57729, יש לבצע את הצעדים הבאים. ראשית, יש לעדכן את Flatsome לגרסה האחרונה, שכן מפתחי Flatsome כבר פרסמו תיקון לפגיעה זו. בנוסף, יש לבצע סריקות אבטחה תדירות כדי לוודא שאין פגיעות נוספות. גם חשוב לבצע גיבוי של האתר באופן תדיר, כדי שבאירוע של פגיעה, תוכל לשחזר את האתר במהירות. בנוסף, יש לבצע בדיקות אבטחה תדירות כדי לוודא שהאתר שלך מוגן כראוי. ניתן לבצע בדיקות אלו באמצעות כלי אבטחה מקצועיים, או באמצעות שירותי אבטחה מקצועיים. גם חשוב לבצע תרגילי אבטחה כדי לוודא שהצוות שלך מוכן להתמודד עם פגיעות אפשריות. הפגיעה ב-CVE-2026-57729 היא דוגמה טובה לכך שמדובר באחד הנושאים החשובים ביותר באבטחת האינטרנט. פגיעות כאלה יכולות לגרום לנזק משמעותי, ולכן חשוב מאוד לבצע את הצעדים הנדרשים כדי להגן על אתר האינטרנט שלך. מאמרים זה סיפק את המידע הנדרש כדי להבין את הפגיעה, את הסכנות שבה, ואת הצעדים הנדרשים כדי להגן על אתר האינטרנט שלך.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57732 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57732 - פגיעה חמורה של XSS שמאפשרת התקפות קוד זדוני

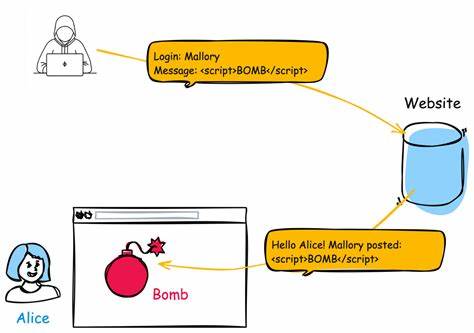
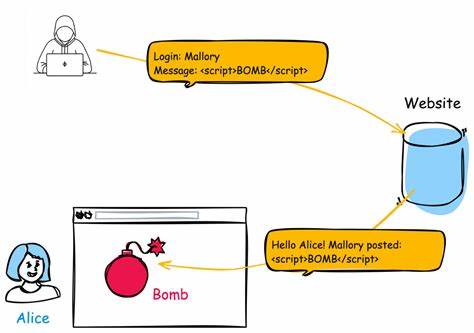
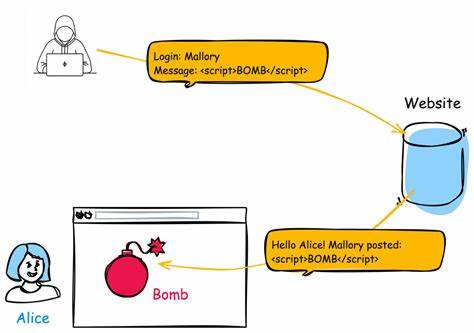
הפגיעה CVE-2026-57732 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד זדוני. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57725: הסכנה של Cross-Site Scripting (XSS) ואיך להגן על אתרך

לומדים על פגיעות CVE-2026-57725, סוגי XSS, השפעותיהן על אתרי אינטרנט, וטכניקות להגנה מתקדמות כדי להגן על אתרך מפני התקפות.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57733 - מה זה, כיצד הוא משפיע עליך, ואיך להגן על עצמך

הפגיעה CVE-2026-57733 היא סוג של התקפת XSS שמאפשרת למתקיפים להזריק קוד זדוני לאתר. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם ומידע אישי.

🚨 CVE-2026-57738 Deserialization of Untrusted Data vulnerability in axiomthemes 777 triple-seven all
13 יולי 2026 חשיפה: פגיעות קשה בדיסריאליזציה של נתונים לא מאומתים באקסיומת'מס 777

חקירה מקיפה על פגיעות CVE-2026-57738 באקסיומת'מס 777, הסברים טכניים, השלכות אפשריות והדרכות למניעת התקפות

🚨 CVE-2026-57739 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, אך גם אחת מהסכנות הגדולות ביותר למערכות נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות לשכיחותה, ואת הדרכים המועילות להגנה על מערכותיכם.

🚨 CVE-2026-57744 Deserialization of Untrusted Data vulnerability in stmcan RT-Theme 18 | Extensions
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת RT-Theme 18 - CVE-2026-57744

חקירה מקיפה על פגיעת deserialization של נתונים לא מאומתים בפלטפורמת RT-Theme 18, אשר מאפשרת התקפות חמורות על אתרי WordPress. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57727 Missing Authorization vulnerability in Themeum Kirki kirki allows Exploiting Incorr
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57727 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה ב-CVE-2026-57727 ב-Kirki של Themeum מאפשרת ניצול חמור של חוסר אימות הרשאות. לומדו על הסיכונים, הדרכים לניצול, והדרכים להגן על אתר ה-WordPress שלכם.