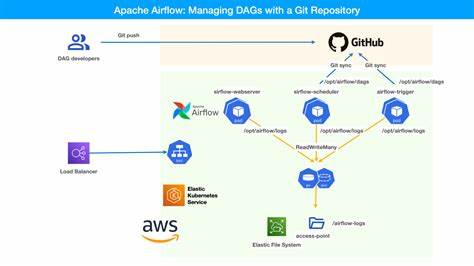
העולם של התוכנה הפתוחה והמערכות המורכבות מתפתח במהירות, אך עם התפתחות זו מגיעות גם פגיעויות חדשות. אחת מהן, CVE-2026-58065, נחשפה לאחרונה ב-Apache Airflow, אחד מהמנהלים הפופולריים ביותר לניהול תהליכים אוטומטיים. הפגיעה הזו, הקשורה לפעולות Git באמצעות SSH, יכולה לגרום לנזקים כבדים אם לא תטופל כראוי. בידיעתנו על הפגיעה הזו, חשוב להבין את הטכנולוגיה מאחוריה, את הסיכונים שהיא מעלה, ואת הדרכים להגן על מערכותיכם. Apache Airflow הוא כלי חזק לניהול תהליכים אוטומטיים, המשמש על ידי חברות גדולות ומערכות מורכבות. הוא מאפשר לנהל תהליכים מורכבים, לנהל תורים, ולבצע פעולות אוטומטיות בצורה מאובטחת. עם זאת, כמו כל תוכנה מורכבת, גם Airflow חשוף לפגיעויות. הפגיעה CVE-2026-58065, הקשורה לפעולות Git באמצעות SSH, היא אחת מהפגיעויות החדשות והמסוכנות ביותר שנחשפו לאחרונה. הפגיעה מתרחשת כאשר ה-Git Provider של Airflow מבצע פעולות SSH ללא אימות מפתח ה-Host, מה שמאפשר למתקיפים לבצע התקפות Man-in-the-Middle (MITM). התקפות אלו יכולות לגרום לנזקים כבדים, כולל גנבת נתונים, שינוי קוד, או אפילו פגיעה במערכת כוללת.

חשוב להבין שהפגיעה הזו אינה קשורה רק לאירופלואו, אלא גם לכל מערכת שמשתמשת ב-Git באמצעות SSH. כיצד הפגיעה מתרחשת? כאשר ה-Git Provider של Airflow מבצע פעולות SSH, הוא אינו מבצע אימות של מפתח ה-Host, מה שמאפשר למתקיפים לבצע התקפות MITM. התקפות אלו יכולות לגרום למתקיפים לקרוא, לשנות, או להחליף נתונים במהלך העברתם בין השרת לבין הלקוח. זה יכול לגרום לנזקים כבדים, כולל גנבת נתונים, שינוי קוד, או אפילו פגיעה במערכת כוללת. מה זה אומר לך? אם אתה משתמש ב-Apache Airflow, או אם אתה משתמש ב-Git באמצעות SSH, חשוב מאוד לבדוק אם מערכתך חשופה לפגיעה הזו. אם כן, יש לבצע פעולות מיידיות כדי להגן על מערכתך. אחת הדרכים להגן על מערכתך היא לשדרג את ה-Git Provider של Airflow לגרסה המאובטחת. גרסאות חדשות יותר של ה-Git Provider כוללות תיקונים לפגיעות אלו, ויש להם אימות מפתח ה-Host, מה שמאפשר להגן על מערכתך מפני התקפות MITM. בנוסף לשדרוג, יש לבצע גם פעולות נוספות כדי להגן על מערכתך. אחת מהן היא לשדרג את גרסת ה-SSH שלך.
גרסאות חדשות יותר של SSH כוללות תיקונים לפגיעות אלו, ויש להן אימות מפתח ה-Host, מה שמאפשר להגן על מערכתך מפני התקפות MITM. בנוסף, יש לבדוק את תצורת ה-SSH שלך, ולהוסיף אימות מפתח ה-Host אם הוא לא קיים. אם אתה משתמש ב-Git באמצעות SSH, חשוב לבדוק אם מערכתך חשופה לפגיעה הזו. אחת הדרכים להגן על מערכתך היא לשדרג את גרסת ה-SSH שלך. אחת מהן היא לבדוק את תצורת ה-SSH שלך, ולהוסיף אימות מפתח ה-Host אם הוא לא קיים. הפגיעה CVE-2026-58065 היא אחת מהפגיעויות החדשות והמסוכנות ביותר שנחשפו לאחרונה. חשוב להבין את הטכנולוגיה מאחוריה, את הסיכונים שהיא מעלה, ואת הדרכים להגן על מערכותיכם. אם אתה משתמש ב-Apache Airflow, או אם אתה משתמש ב-Git באמצעות SSH, חשוב לבדוק אם מערכתך חשופה לפגיעה הזו. גרסאות חדשות יותר של ה-Git Provider כוללות תיקונים לפגיעות אלו, ויש להן אימות מפתח ה-Host, מה שמאפשר להגן על מערכתך מפני התקפות MITM.