פגיעה חמורה ב-Gravitino: CVE-2026-49876 - SSRF מאומת שמאפשר בקשות HTTP מצד השרת

סטארטאפים והון סיכון אמנות דיגיטלית NFT
🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte

חקירה מקיפה על הפגיעה החמורה ב-Gravitino JobManager, הכוללת SSRF מאומת שמאפשר בקשות HTTP מצד השרת. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות.

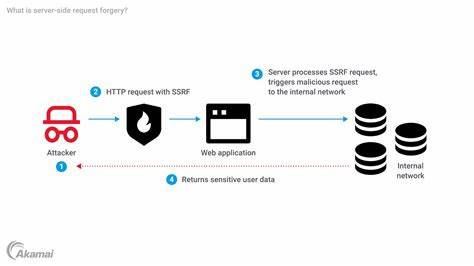
העולם של הביטחון הקיברנטי מתעורר שוב ושוב בפני פגיעות חדשות ומתקדמות, שמאיימות על יציבות מערכות ופרטיותות המידע. אחת מהפגיעות האחרונות שהצליחו ליצור רעש רב היא CVE-2026-49876, פגיעה חמורה ב-Gravitino JobManager, שמאפשרת SSRF (Server-Side Request Forgery) מאומת. הפגיעה הזו, שמאפשרת לבצע בקשות HTTP מצד השרת, יכולה לגרום נזקים משמעותיים, ולכן חשוב להבין את טיב הפגיעה, את הסיכונים שבה, ואת הדרכים למניעתה. Gravitino הוא פלטפורמה פופולרית לניהול משאבים ונתונים, שמשמשת רבות בארגונים גדולים ומערכות מורכבות. JobManager, אחד הרכיבים המרכזיים שלה, אחראי על ניהול משימות ופרוצדורות שונות. הפגיעה CVE-2026-49876 מתאפיינת בכך שהיא מאפשרת לבצע בקשות HTTP מצד השרת, דבר שיכול לגרום לנגישות לאזורים פנימיים, גישה לאuthorization לא מורשה, ולפגיעה בפרטיות המידע. הפגיעה מתבססת על SSRF, שיטה שמאפשרת לבצע בקשות HTTP מצד השרת, במקום מצד הלקוח. זה מאפשר למתקיף לבצע פעולות שונות, כגון גישה לשרתים פנימיים, גישה לנתונים רגישים, או אפילו ביצוע התקפות נוספות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה הזו, בשל טיבה, יכולה לגרום נזקים משמעותיים, ולכן חשוב להבין את הדרכים למניעתה. אחת הדרכים העיקריות למניעת הפגיעה היא עדכון תוכנה. Gravitino הוציאה כבר עדכון שמסדיר את הפגיעה, ולכן חשוב לבצע את העדכון הזה כמה שמהיר. בנוסף, חשוב לבצע בדיקות ביטחון סדירות, כדי להבטיח שהמערכת מוגנת מפני פגיעות חדשות. גם שימוש ב-TLS (Transport Layer Security) יכול לסייע בהגנה על הקשרים בין השרתים, ולמנוע גישה לא מורשה. הפגיעה CVE-2026-49876 היא דוגמה נוספת לכך שהעולם של הביטחון הקיברנטי מתפתח במהירות, ושהיה צורך בקפידה ומודעות גבוהה כדי להגן על מערכות. חשוב להבין את הסיכונים, ולפעול בהתאם כדי למנוע נזקים. Gravitino, כפלטפורמה פופולרית, צריכה להיות מוגנת כראוי, ולכן חשוב לבצע את העדכונים וההגנות הנדרשות כדי להבטיח את הביטחון של המערכת. בהמשך, נחקור את הפגיעה הזו בצורה מקיפה יותר, נדון את הסיכונים שבה, ואת הדרכים למניעתה. גם נדון את ההשלכות האפשריות על ארגונים שמשתמשים ב-Gravitino, ואת הצעדים שיש לבצע כדי להגן על המערכת.

הביטחון הקיברנטי הוא תחום חשוב, ויש צורך בקפידה ומודעות גבוהה כדי להגן על מערכות מפני פגיעות.

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-22099 The charging station does not require authentication for Bluetooth commands to perf
13 יולי 2026 חשיפה: פגיעה חמורה בחנות טעינה ללא אימות Bluetooth - CVE-2026-22099

חשיפה על פגיעה קשה בחנות טעינה המותירה את המשתמשים חשופים לפעולות רעה ללא אימות. התחקיר כולל פרטים טכניים, סיכונים ודרישות לביטחון ציבורי.

🚨 CVE-2026-57372 Server-Side Request Forgery (SSRF) vulnerability in denishua WPJAM Basic wpjam-basi
13 יולי 2026 פגיעות SSRF קשה ב-WPJAM Basic: מה זה אומר לך?

הפגיעות CVE-2026-57372 ב-WPJAM Basic מאפשרת התקפות SSRF חמורות. לומדו מה זה אומר, כיצד זה משפיע על אתר ה-WordPress שלכם, ואיך להגן עליו.

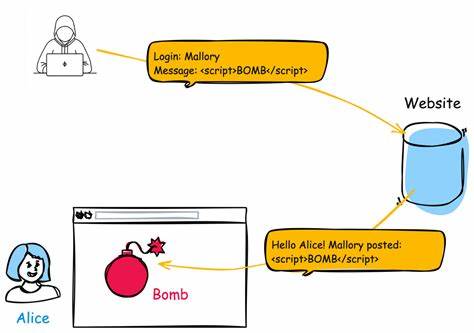
🚨 CVE-2026-57380 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57380 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

התגלה פגם קשה ב-XSS המאפשר התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-6850 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
13 יולי 2026 פגיעות חמורה במטרוסט: CVE-2026-6850 - מה זה אומר לך?

התגלה פגם ביטחוני קשה במטרוסט, פלטפורמת החטיפים הפופולרית. גרסאות מסוימות של Mattermost חשופות לאיום, וזה מה שאתה צריך לדעת כדי להגן על מערכתך.

🚨 CVE-2026-61976 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
13 יולי 2026 חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה: CVE-2026-61976

הסבר מקיף על פגיעות CVE-2026-61976, הסכנות שבה, הדרכים למניעתה וההשלכות האפשריות על מערכות מחשוב. לומדו כיצד להגן על נתונים רגישים מפני גישה לא מורשת.

🚨 CVE-2026-57813 Incorrect Privilege Assignment vulnerability in properfraction MailOptin mailoptin
13 יולי 2026 חשיפה: פגיעה קשה במערכת MailOptin - CVE-2026-57813 - מה זה אומר לך?

הפגיעה CVE-2026-57813 במערכת MailOptin של properfraction מאפשרת גישה בלתי מורשית. לומדו על הסכנות, הדרכים להתגונן ומה לעשות אם אתם משתמשים במערכת זו.

🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות ברשת

התגלה פגיעה קשה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האינטרנט.