חשיפה: פגיעות חמורות במטר מוסט - מה זה אומר לך?

אימוץ מוסדי כרייה וסטייקינג
🚨 CVE-2026-9597 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4 fail to verify whether

הפגיעות החדשות במטר מוסט, CVE-2026-9597, מהוות איום משמעותי על אבטחת הפלטפורמה. לומדו על הסיכונים, הדרכים להתמודד איתם והאמצעים להגן על מערכותיכם.

בצעד שמשך תשומת לב רבה בעולם האבטחה, נחשפה פגיעות חמורה במטר מוסט, פלטפורמת החטיפים הפופולרית. הפגיעות, המוגדרת כ-CVE-2026-9597, משפיעה על גרסאות 11. 7. x עד 11. 2 ו-11. 6. 4, ומאפשרת מתקיפים לבצע פעולות מסוכנות ללא אישור. במטרה להבין את ההשלכות, נחקור את הפגיעות, את הסיכונים שבה ואת הדרכים להתמודד איתה. הפגיעות, שנחשפה לאחר בדיקות מעמיקות, נובעת מכשל באימות תהליכים קריטיים במטר מוסט. זה מאפשר למתקיפים לבצע פעולות כמו הורדת קבצים, שילובם בפלטפורמה או הצגתם בערוצים שונים ללא אישור. הסיכון העיקרי הוא שימוש לרעה של הפלטפורמה לצורכי הפצה של תוכנה מזיקה או מידע רגיש. לפגיעות זו יש השלכות משמעותיות על ארגונים ומשתמשים פרטיים כאחד. ארגונים שמשתמשים במטר מוסט לצורכי תקשורת פנימית עלולים לחשוף מידע רגיש, בעוד משתמשים פרטיים עלולים להיפגע מתוכנה מזיקה. חשוב לציין שהפגיעות אינה מוגבלת לגרסאות מסוימות בלבד, אלא משפיעה על כל המערכות שמשתמשות בגרסאות הללו. כדי להתמודד עם הפגיעות, מומלץ לעדכן את המטר מוסט לגרסאות מאובטחות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

החברה שמאחורי הפלטפורמה כבר הוציאה עדכונים שמסדירים את הבעיה, ולכן העדכון מיידי הוא הצעד הראשון והחשוב ביותר. בנוסף, יש לבצע בדיקות אבטחה סדירות כדי לוודא שאין שימוש לרעה בפלטפורמה. בנוסף לעדכונים, יש לבצע מספר צעדים נוספים כדי להגן על המערכת. ראשית, יש לבדוק את ההרשאות של המשתמשים ולהבטיח שהם מוגבלים רק לפעולות הנדרשות. שנית, יש לבצע סריקות קבועות של הקבצים המועלים לפלטפורמה כדי לוודא שלא מדובר בתוכנה מזיקה. שלישית, יש ליצור תהליכים של אימות כפול לפני ביצוע פעולות קריטיות. הפגיעות במטר מוסט היא תזכורת לכך שפלטפורמות דיגיטליות, גם אלו שמשתמשים בהן באופן יומיומי, עלולות להיות פגיעות לאיום. חשוב להיות מודעים לסיכונים ולהתאים את התגובות בהתאם. על ידי קבלת צעדים פרקטיים, ניתן להפחית את הסיכון ולהבטיח שהפלטפורמה תישאר בטוחה ומאובטחת. בהמשך, נחקור את הפגיעות באופן מעמיק יותר, נבדוק את ההשלכות האפשריות ואת הדרכים להתמודד איתן. חשוב להזכיר שהאבטחה היא תהליך מתמיד, ולא פעולה חד פעמית. על ידי קבלת צעדים פעילים, ניתן להגן על המערכות ולמנוע נזקים משמעותיים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-14846 In version 8.2.1 of PrestaShop, there is a vulnerability relating to the incorrect
13 יולי 2026 פגיעות CVE-2026-14846 בגרסה 8.2.1 של PrestaShop: מה זה אומר לך?

הפגיעות CVE-2026-14846 בגרסה 8.2.1 של PrestaShop היא בעיה חמורה שיש להתייחס אליה. התחלנו לחקור את הנושא כדי להבין את הסיכונים ואת הדרכים להתמודד איתם.

🚨 CVE-2026-22102 A POST request sent to a specific webserver endpoint can be used to write to arbitr
13 יולי 2026 התקפת CVE-2026-22102: כיצד פגיעה בפרוטוקול HTTP יכולה לסכן את האבטחה שלך

התקפת CVE-2026-22102 היא פגיעה חמורה שמאפשרת לכותבים לארבעים את קבצים על שרתי אינטרנט. לומדו כיצד היא פועלת, מה הסיכונים שלה, ואיך להגן על עצמכם מפני התקפות כאלה.

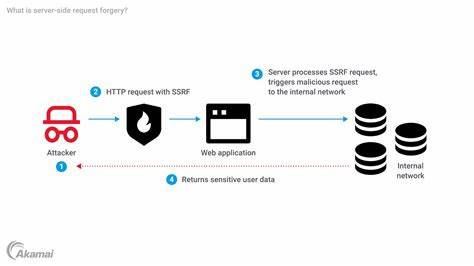
🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte
13 יולי 2026 פגיעה חמורה ב-Gravitino: CVE-2026-49876 - SSRF מאומת שמאפשר בקשות HTTP מצד השרת

חקירה מקיפה על הפגיעה החמורה ב-Gravitino JobManager, הכוללת SSRF מאומת שמאפשר בקשות HTTP מצד השרת. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות.

🚨 CVE-2026-22099 The charging station does not require authentication for Bluetooth commands to perf
13 יולי 2026 חשיפה: פגיעה חמורה בחנות טעינה ללא אימות Bluetooth - CVE-2026-22099

חשיפה על פגיעה קשה בחנות טעינה המותירה את המשתמשים חשופים לפעולות רעה ללא אימות. התחקיר כולל פרטים טכניים, סיכונים ודרישות לביטחון ציבורי.

🚨 CVE-2026-57372 Server-Side Request Forgery (SSRF) vulnerability in denishua WPJAM Basic wpjam-basi
13 יולי 2026 פגיעות SSRF קשה ב-WPJAM Basic: מה זה אומר לך?

הפגיעות CVE-2026-57372 ב-WPJAM Basic מאפשרת התקפות SSRF חמורות. לומדו מה זה אומר, כיצד זה משפיע על אתר ה-WordPress שלכם, ואיך להגן עליו.

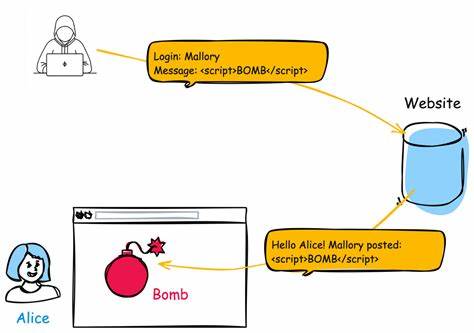
🚨 CVE-2026-57380 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57380 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

התגלה פגם קשה ב-XSS המאפשר התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם.

🚨 CVE-2026-6850 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
13 יולי 2026 פגיעות חמורה במטרוסט: CVE-2026-6850 - מה זה אומר לך?

התגלה פגם ביטחוני קשה במטרוסט, פלטפורמת החטיפים הפופולרית. גרסאות מסוימות של Mattermost חשופות לאיום, וזה מה שאתה צריך לדעת כדי להגן על מערכתך.