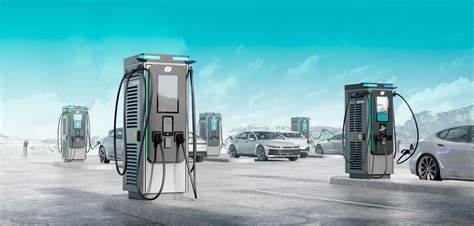
החשיפה של פגיעה קשה בחנות טעינה, המוגדרת כ-CVE-2026-22099, מעלה את הדרישות לביטחון ציבורי ומודעות למצבי סיכון. הפגיעה, שנחשפה לאחרונה, מראה כי החנות הטעינה אינה דורשת אימות עבור פקודות Bluetooth, מה שמאפשר לפעול באופן לא מורשה על מערכת החשמלית. זהו סיכון משמעותי, במיוחד בעידן שבו טכנולוגיות החשמליות מתפתחות במהירות, ומשתמשים רבים משתמשים בחנות טעינה ללא מודעות לסיכונים הפוטנציאליים. הפגיעה, שנחשפה על ידי חוקרי ביטחון, מראה כי החנות הטעינה אינה מבצעת אימות לפני קבלת פקודות Bluetooth, מה שמאפשר לפעול על המערכת ללא הרשאה. זה יכול להביא לפעולות רעה, כגון שינוי הגדרות, גישה לאינפורמציה רגישה או אף פגיעה במערכת החשמלית עצמה. החשיפה מעלה את הצורך בדרישות גבוהות יותר לביטחון, במיוחד בתחום הטכנולוגיות החשמליות, שמשמשות את הציבור הרחב. הפגיעה, שנחשפה לאחרונה, מראה כי החנות הטעינה אינה מבצעת אימות לפני קבלת פקודות Bluetooth, מה שמאפשר לפעול על המערכת ללא הרשאה.