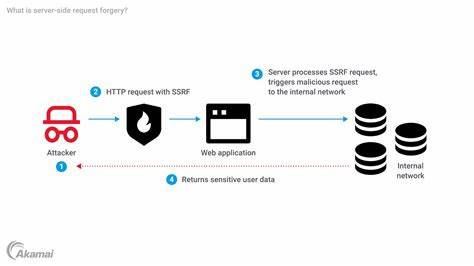
הפגיעות CVE-2026-57372 ב-WPJAM Basic היא אחת הפגיעויות החמורות ביותר שנחשפו בשנה האחרונה. זו פגיעות מסוג Server-Side Request Forgery (SSRF), שמאפשרת למתקיף לבצע בקשות HTTP מהשרת שלך אל שרתים אחרים, ללא ידיעתך. זה יכול להוביל לגילוי מידע רגיש, התקפות פנימיות, ואפילו חדירה לשרתים אחרים ברשת שלך. הפגיעות נמצאה ב-WPJAM Basic, תוסף פופולרי ל-WordPress שמשמש למספר תפקידים, כולל ניהול תוכן, תפעול שרת, ויותר. אם אתם משתמשים בגרסה המושפעת של התוסף, אתם בסיכון. הפגיעות מאפשרת למתקיף לבצע בקשות HTTP מהשרת שלך אל שרתים אחרים, ללא אישור. אחד הסכנות הגדולות של SSRF הוא יכולתו לבצע התקפות פנימיות. למשל, מתקיף יכול לבצע בקשה מהשרת שלך אל שרת פנימי ברשת שלך, כמו שרת SQL או שרת פנימי אחר. זה יכול להוביל לגילוי מידע רגיש, כמו סיסמאות, נתוני משתמשים, ואפילו קבצים רגישים אחרים. בנוסף, SSRF יכול להוביל להתקפות אחרות, כמו התקפות XSS, CSRF, ואפילו התקפות Denial of Service (DoS). אם אתם משתמשים ב-WPJAM Basic, חשוב מאוד לבדוק אם הגרסה שלכם מושפעת.

הפגיעות נמצאה בגרסאות מסוימות של התוסף, ולכן חשוב לבדוק את הגרסה שלכם ולעדכן אותה אם היא מושפעת. אם אתם לא בטוחים אם הגרסה שלכם מושפעת, תוכלו לבדוק את האתר הרשמי של התוסף או ליצור קשר עם מפתחי התוסף. אם אתם מושפעים, יש מספר צעדים שאתם יכולים לקחת כדי להגן על אתר ה-WordPress שלכם. ראשית, עדכנו את התוסף לגרסה המאושרת. אם אין גרסה מאושרת זמינה, תוכלו לנסות להשתמש בגרסה קודמת שאינה מושפעת. בנוסף, תוכלו לנסות להשתמש בתוספים אחרים שמספקים פונקציונליות דומה, אך לא מושפעים מהפגיעות. בנוסף לעדכון התוסף, תוכלו לנסות להשתמש בתצורות אבטחה נוספות כדי להגן על אתר ה-WordPress שלכם. למשל, תוכלו להשתמש בתצורת אבטחה שמגבילה את הגישה לשרתים פנימיים, או תצורות שמגבילות את הגישה לשרתים אחרים ברשת שלכם. תוכלו גם להשתמש בתצורות אבטחה שמגבילות את הגישה לקבצים רגישים, כמו קבצי תצורה, קבצי לוגים, וקבצים אחרים. אם אתם לא בטוחים כיצד להגן על אתר ה-WordPress שלכם, תוכלו ליצור קשר עם מומחה לאבטחה. מומחה לאבטחה יוכל לבדוק את האתר שלכם, לזהות פגיעויות אחרות, ולספק המלצות איך להגן עליו.
תוכלו גם ליצור קשר עם מפתחי התוסף, שיכולים לספק מידע נוסף איך להגן על אתר ה-WordPress שלכם. הפגיעות CVE-2026-57372 ב-WPJAM Basic היא פגיעות חמורה שמאפשרת התקפות SSRF. אם אתם משתמשים ב-WPJAM Basic, חשוב מאוד לבדוק אם הגרסה שלכם מושפעת ולעדכן אותה אם היא מושפעת. בנוסף, תוכלו להשתמש בתצורות אבטחה נוספות כדי להגן על אתר ה-WordPress שלכם. אם אתם לא בטוחים כיצד להגן על אתר ה-WordPress שלכם, תוכלו ליצור קשר עם מומחה לאבטחה או עם מפתחי התוסף.