התקפת SQL Injection: מה זה, כיצד זה פועל, ומה ניתן לעשות כדי להגן על מערכותיכם

ביטקוין
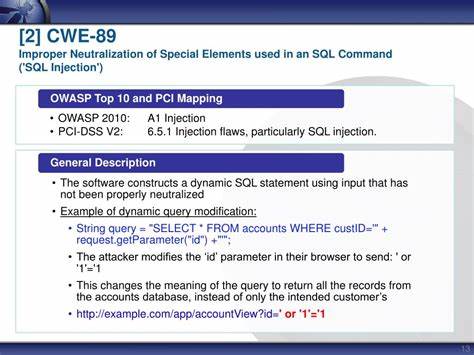
🚨 CVE-2026-57772 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'

התקפת SQL Injection היא אחת מהתקפות האבטחה הפופולריות ביותר, המאיימת על מערכות בסיסי נתונים. לומדו על הסכנות, הדרכים שבהן מתבצעת ההתקפה, וצעדים מעשיים להגנה על מערכותיכם.

התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, שמאיימת על מערכות בסיסי נתונים ברחבי העולם. עם התפתחות הטכנולוגיה, גם התקפות אלו מתפתחות, ויש צורך להבין את המהות שלהן כדי להגן על מערכותינו. ב-CVE-2026-57772, שנחשף לאחרונה, נראית שוב הסכנה של SQL Injection, שיכולה לגרום נזקים כבדים לארגונים ולמשתמשים פרטיים. בירור מהותי של התקפה זו, כיצד היא מתבצעת, ואילו צעדים ניתן לקחת כדי למנוע אותה, הוא חיוני לכל מי שמעוניין להגן על נתוניו. התקפת SQL Injection היא סוג של התקפה שבה מתקיף מנצל חולשות בקוד של יישום, כדי להכניס קוד SQL זדוני לתוך בקשות שרת. הקוד הזה יכול לגרום לבצע פעולות לא מורשות, כמו גישה לנתונים רגישים, מחיקת נתונים, או אפילו לקיחת שליטה על המערכת. התקפות אלו יכולות להתבצע דרך פורומים, טופסי קשר, או כל מקום אחר שבו משתמשים יכולים להכניס נתונים. הסיבה ש-SQL Injection היא התקפה נפוצה היא שהקוד של יישומים רבים לא עובר טיפול מספיק כדי למנוע הכנסה של קוד זדוני. לעיתים קרובות, מפתחים משתמשים בקוד שאינו בטוח, או שמשתמשים בפונקציות שאינן מונעות התקפות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, גם חוסר מודעות של מפתחים ומנהלי מערכות יכול לתרום להתקפות אלו. ב-CVE-2026-57772, שנחשף לאחרונה, נראית שוב הסכנה של SQL Injection. התקפה זו יכולה לגרום נזקים כבדים, כמו גישה לא מורשת לנתונים רגישים, מחיקת נתונים, או אפילו לקיחת שליטה על המערכת. לכן, חשוב מאוד להבין את הסכנות ולקחת צעדים כדי למנוע התקפות אלו. כיצד ניתן להגן על מערכותיכם מפני התקפות SQL Injection? ראשית, יש להשתמש בפונקציות בטוחות של שפות התכנות, כמו Prepared Statements או Parameterized Queries. אלו מאפשרות להכניס נתונים לקוד SQL ללא סיכון של התקפה. בנוסף, יש לבצע בדיקות קוד קפדניות, כדי לוודא שהקוד לא מכיל חולשות שיכולות להינצל על ידי מתקיפים. גם שימוש באמצעי אבטחה נוספים, כמו חומת אש או מערכות גילוי התקפות, יכול לסייע בהגנה על המערכת. חשוב גם לעדכן תמיד את מערכות האבטחה, כדי לוודא שהן מוגנות מפני התקפות חדשות. לסיכום, התקפת SQL Injection היא אחת מהסכנות הגדולות ביותר למערכות בסיסי נתונים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-58065 The Apache Airflow Git provider runs its git-over-SSH operations with `StrictHostKe
13 יולי 2026 חשיפה: פגיעה קשה ב-Apache Airflow - CVE-2026-58065 ומה זה אומר לך

הפגיעה החדשה ב-Apache Airflow, CVE-2026-58065, מאפשרת התקפות על מערכות באמצעות SSH. לומדו מה זה אומר, כיצד להגן על עצמכם, ומה צריך לעשות כדי למנוע נזקים.

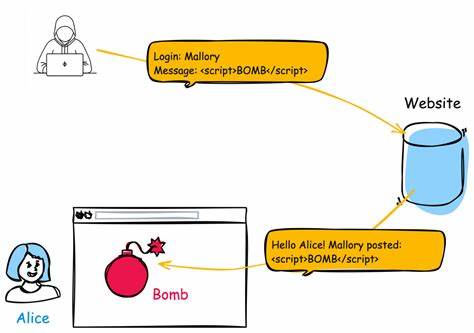
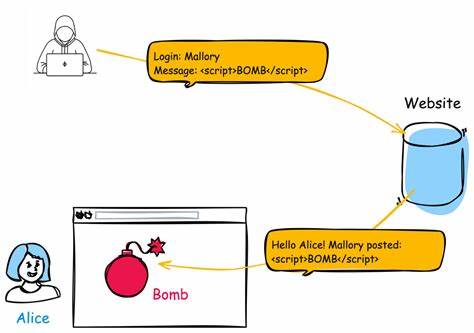
🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57695: הסכנה של Cross-Site Scripting (XSS) ודרכי הגנה

הסבר מקיף על פגיעות CVE-2026-57695, הסכנות של Cross-Site Scripting (XSS) וטכניקות להגנה על אתרי אינטרנט מפני התקפות אלו. מאמרים זה מציג את הסיבות, הדוגמאות והפתרונות האפקטיביים ביותר.

🚨 CVE-2026-57743 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 פגיעה קשה בביטחון של PHP: CVE-2026-57743 - מה זה, כיצד הוא פועל ומחלץ את הסיכון

הפגיעה CVE-2026-57743 היא פגיעה חמורה בביטחון של PHP שמאפשרת התקפות על ידי שליטה בשמות קבצים. התחקיר הזה מסביר את הטכניקה, את הסיכונים והדרכים למנוע את ההתקפות.

🚨 CVE-2026-57780 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 הסבר מפורט על CVE-2026-57780: פגיעה חמורה של XSS שיש לדעת עליה

הפגיעה CVE-2026-57780 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום נזקים קשים לאתרי אינטרנט ולמשתמשים. בקריאה זו נלמד על מהות הפגיעה, כיצד היא פועלת, ואיך להגן על עצמכם.

🚨 CVE-2026-57800 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 תקלה קשה ב-PHP: CVE-2026-57800 - איך היא מסכנת את האתר שלך?

התקלה CVE-2026-57800 ב-PHP מאפשרת התקפות חמורות על ידי שליטה בשמות קבצים. לומדו מה היא, איך היא פועלת, ואיך להגן על אתר PHP שלכם.

🚨 CVE-2026-61952 Missing Authorization vulnerability in Jose Vega WooCommerce Bulk Edit Products – W
13 יולי 2026 חשיפה: פגיעה חמורה ב-WooCommerce Bulk Edit Products - CVE-2026-61952

חשיפה של פגיעה חמורה באבטחת האתר WooCommerce Bulk Edit Products, אשר מאפשרת התקפות חמורות על אתרי קמעונאות מקוונים. התחקיר כולל פתרונות ודרכי הגנה.

Europe strikes out against Russia’s Turla over espionage, ‘destructive attacks’ https://ift.tt/vPL6W
13 יולי 2026 אירופה מתנגדת לרוסיה: הפעולות המודיעיניות וההתקפות ההרסניות של Turla

אירופה מתמודדת עם איומי המודיעין הרוסי, כולל פעולות של קבוצה סיבירית ידועה בשם Turla. האם מדינות אירופאיות מצליחות להגן על עצמן?