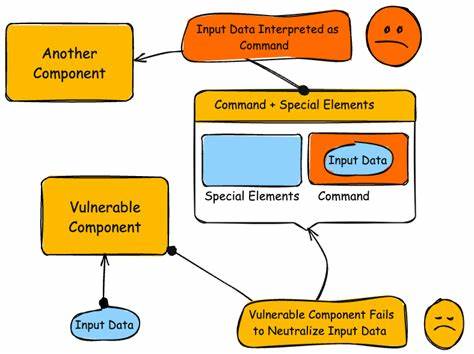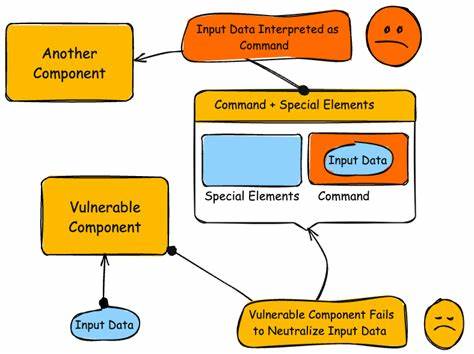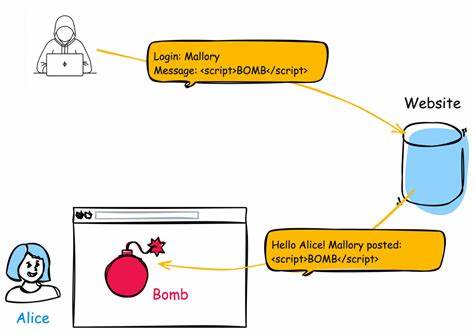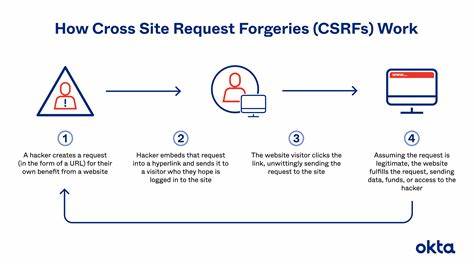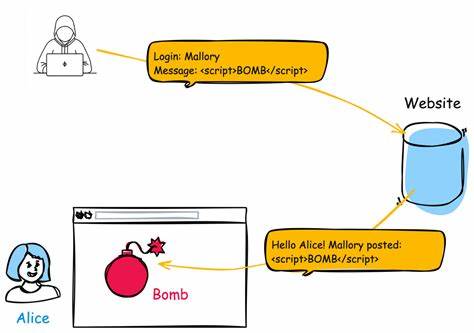
העולם הדיגיטלי מתפתח במהירות, אך עם התפתחות זו מגיעים גם סיכונים חדשים. אחת מהפגיעויות החשובות ביותר שזוכות לתשומת לב בעולם האינטרנט היא CVE-2026-57711, פגיעות של Cross-Site Scripting (XSS) שיכולה לגרום נזקים משמעותיים לאתרים ולמשתמשים. בירטיקל זה נלמד על מהות הפגיעות, איך היא פועלת, אילו סיכונים היא מעלה, ומה ניתן לעשות כדי להגן על מערכות האינטרנט שלכם מפני התקפות כאלו. הפגיעות CVE-2026-57711 היא חלק מקטגוריה רחבה יותר של פגיעויות XSS, שמזוהות כפגיעויות של 'Improper Neutralization of Input During Web Page Generation'. זהו סוג של התקפה שבה מתקיף יכול להזריע קוד זדוני באתר אינטרנט, שיגרום לאתר להריץ אותו כאשר משתמשים אחרים יגיעו לאתר. הקוד הזדוני יכול להיות כל דבר, החל מהצגת הודעות מזויפות ועד לגנבת נתונים רגישים, כגון סיסמאות או פרטים אישיים. לפגיעות XSS יש שלושה סוגים עיקריים: Stored XSS, Reflected XSS, ו-DOM-based XSS. כל אחד מהם פועל בצורה שונה, אך המטרה היא אחת - להזריע קוד זדוני באתר ולהשפיע על משתמשים אחרים.

Stored XSS, למשל, מתרחשת כאשר הקוד הזדוני נשמר בשרת האתר, וניתן לצפות בו על ידי משתמשים אחרים. Reflected XSS, לעומת זאת, מתרחשת כאשר הקוד הזדוני מוחזר מהשרת לאחר שהמשתמש מבצע פעולה מסוימת, כגון לחיצה על קישור מזויף. DOM-based XSS היא פגיעות מורכבת יותר, שמתרחשת כאשר הקוד הזדוני מופעל בצד הלקוח, ללא צורך בהזרקה ישירה לשרת. השפעות הפגיעות CVE-2026-57711 על אתרים אינטרנטיים יכולות להיות חמורות. התקפות XSS יכולות לגרום לגנבת נתונים, זיהוי משתמשים, הצגת תוכן מזויף, או אפילו התקנת תוכנה מזיקה על מחשבי המשתמשים. בנוסף, התקפות אלו יכולות לפגוע בתדמית האתר ולגרום לאובדן אמון מצד המשתמשים. לכן, חשוב מאוד להבין את הסיכונים ולנקוט בצעדים הגנתיים המתאימים. כדי להגן על אתר האינטרנט שלכם מפני פגיעות XSS, ישנם מספר צעדים שיש לבצע. ראשית, יש לבצע סריקות תדירות של האתר כדי לאתר פגיעויות אפשריות. ניתן להשתמש בכלים מקצועיים כמו OWASP ZAP או Burp Suite כדי לבצע סריקות אוטומטיות ולזהה פגיעויות. בנוסף, יש לבצע בדיקות ידניות כדי לוודא שהקוד שלכם אינו מכיל פגיעויות.
יש לבצע גם עדכונים תדירים של תוכנות השרת והמערכות, כדי לוודא שהן מוגנות מפני פגיעויות ידועות. כמו כן, יש להשתמש בטכניקות של Input Validation ו-Sanitization כדי לוודא שהקלט של המשתמשים אינו מכיל קוד זדוני. ניתן להשתמש בכלים כמו HTMLSanitizer או DOMPurify כדי לטהר את הקלט ולמנוע הזרקת קוד זדוני. בנוסף, יש להשתמש בטכניקות של Output Encoding כדי לוודא שהקלט של המשתמשים יוצג בצורה בטוחה. ניתן להשתמש בכלים כמו OWASP ESAPI כדי לבצע Encoding בצורה בטוחה. בנוסף, יש להשתמש בטכניקות של Content Security Policy (CSP) כדי להגביל את המקורות שמהם ניתן להעלות תוכן לאתר. CSP יכול למנוע את הרצת קוד זדוני על ידי הגבלת המקורות שמהם ניתן להעלות תוכן. ניתן להשתמש בכלים כמו OWASP CSP Evaluator כדי ליצור מדיניות CSP יעילה. כמו כן, יש להשתמש בטכניקות של Secure Cookies כדי לוודא שהמשתמשים לא יוכלו לגלוש על ידי סיסמאות או פרטים אישיים. ניתן להשתמש בכלים כמו OWASP Secure Flag Checker כדי לוודא שהסיסמאות שלכם מוגנות בצורה בטוחה. בסיכום, הפגיעות CVE-2026-57711 היא פגיעות חשובה שיש להבין ולהגן עליה.
התקפות XSS יכולות לגרום נזקים משמעותיים לאתרים ולמשתמשים, ולכן חשוב מאוד לבצע סריקות תדירות, לבצע בדיקות ידניות, לבצע עדכונים תדירים, להשתמש בטכניקות של Input Validation ו-Sanitization, להשתמש בטכניקות של Output Encoding, להשתמש בטכניקות של Content Security Policy, ולהשתמש בטכניקות של Secure Cookies. על ידי קבלת צעדים אלו, ניתן להגן על אתר האינטרנט שלכם מפני פגיעויות XSS ולהגן על המשתמשים שלכם מפני סיכונים אפשריים.