חשיפה: פגיעה חמורה באבטחת Saad Iqbal License Manager for WooCommerce - CVE-2026-61958

DeFi
🚨 CVE-2026-61958 Missing Authorization vulnerability in Saad Iqbal License Manager for WooCommerce l

חשיפה מפורטת על פגיעה באבטחת הרשאות בחבילת Saad Iqbal License Manager for WooCommerce, כולל הסברים על הסיכונים, הדרכים להתמודדות ולמניעת ניצול הפגיעה.

העולם של האבטחת סייבר מתפתח במהירות, ויחד איתו גם מספר הפגיעות החדשות שמתגלות בכל יום. אחת מהפגיעות האחרונות והחמורות ביותר היא CVE-2026-61958, פגיעה באבטחת הרשאות בחבילת Saad Iqbal License Manager for WooCommerce. הפגיעה הזו, שנחשפה לאחרונה, יכולה לגרום לניצול חמור של מערכות ולקריסת אבטחת מידע. בערך זה, נדבר על מהות הפגיעה, הסיכונים שבה, ודרכים להתמודדות ולמניעת ניצול הפגיעה. Saad Iqbal License Manager for WooCommerce הוא תוסף פופולרי שמאפשר למפעילי חנויות וואקומרס לנהל רישיונות ולקבוע מגבלות שימוש. עם זאת, הפגיעה CVE-2026-61958 חשפה חולשה באבטחת הרשאות, המאפשרת לגולשים לא מורשים לבצע פעולות מוגנות. הפגיעה הזו, שנחשפה על ידי חוקרי אבטחה, יכולה לגרום לניצול חמור של מערכות ולקריסת אבטחת מידע. הפגיעה CVE-2026-61958 נוצרה עקב חוסר באימות הרשאות, המאפשר לגולשים לא מורשים לבצע פעולות מוגנות. זה יכול לכלול גישה לאזור מנהל, שינוי נתונים, או אפילו מחיקת מידע. הפגיעה הזו יכולה לגרום לנזק כבד למפעילי חנויות וואקומרס, כולל אובדן מידע, פגיעה בתדמית, ואפילו אובדן כסף.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להתמודד עם הפגיעה הזו, ישנן מספר צעדים שמפעילי חנויות וואקומרס יכולים לבצע. ראשית, יש לעדכן את החבילה Saad Iqbal License Manager for WooCommerce לגרסה האחרונה, שמכילה תיקונים לאבטחת הרשאות. בנוסף, יש לבצע סריקות אבטחה תדירות כדי לאתר פגיעות נוספות. גם חשוב לבצע גיבוי תדיר של המידע כדי למנוע אובדן מידע במקרה של ניצול הפגיעה. בנוסף, יש לבצע בדיקות אבטחה תדירות על החבילה Saad Iqbal License Manager for WooCommerce. זה יכול לכלול בדיקות חדר לבן, בדיקות חדר שחור, ובדיקות אוטומטיות. גם חשוב לבצע בדיקות אבטחה על כל החבילות והתוספים שמשתמשים בהם, כדי למנוע פגיעות נוספות. הפגיעה CVE-2026-61958 היא דוגמה נוספת לחשיבות של אבטחת סייבר. עם התפתחות הטכנולוגיה, גם מספר הפגיעות החדשות שמתגלות בכל יום גדל. לכן, חשוב מאוד לבצע בדיקות אבטחה תדירות ולעדכן את החבילות והתוספים שמשתמשים בהם. זה יכול למנוע פגיעות חמורות ולשמור על אבטחת המידע. בהמשך, נדבר על דרכים נוספות להתמודדות עם הפגיעה הזו, כולל שימוש בתוספים נוספים לאבטחת סייבר, ודרכים למניעת ניצול הפגיעה.

גם נדבר על חשיבות הגיבוי של המידע, ודרכים לשמור על אבטחת המידע. הפגיעה CVE-2026-61958 היא פגיעה חמורה שיכולה לגרום לנזק כבד למפעילי חנויות וואקומרס. עם זאת, עם צעדים נכונים, ניתן למנוע ניצול הפגיעה ולשמור על אבטחת המידע.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
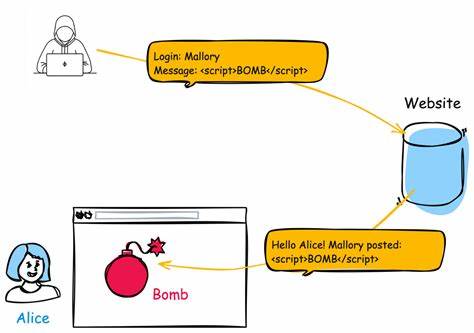
🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57816 - פגיעות XSS שמאיימות על אתרי אינטרנט

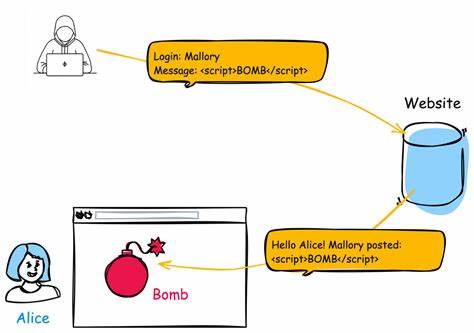
הפגיעה CVE-2026-57816 היא פגיעות חמורה של Cross-Site Scripting (XSS) שמאיימת על אתרי אינטרנט ומערכות אבטחה. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57803 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
14 יולי 2026 תקלה קשה ב-PHP: CVE-2026-57803 - מה זה, כיצד זה פוגע ומה לעשות?

תקלה קשה ב-PHP שמאפשרת התקפות חמורות על מערכות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות כדי להגן על אתר האינטרנט שלכם.

🚨 CVE-2026-57804 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
14 יולי 2026 חשיפה: פגיעה קשה בפילוסופיה - CVE-2026-57804 ומה זה אומר לך

הפגיעה CVE-2026-57804 היא איום חמור על מערכות PHP. תגלה מה זה אומר, כיצד הוא פועל, ואיך להגן על מערכותיך מפני התקפות.

🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, והסכנה של CVE-2026-57810

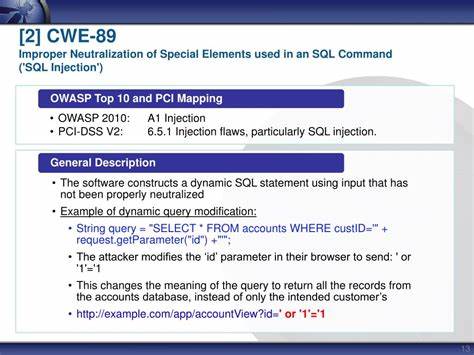
התקפת SQL Injection היא אחת הסכנות הגדולות ביותר לביטחון מערכות נתונים. מאמרים זה מבקש להסביר את הטכניקה, את הסכנות שלה, ודרכי הגנה יעילות, כולל התייחסות ל-CVE-2026-57810.

🚨 CVE-2026-57812 Missing Authorization vulnerability in NSquared Simply Schedule Appointments simply
14 יולי 2026 חשיפה: פגיעה חמורה באפליקציית NSquared Simply Schedule Appointments - CVE-2026-57812

חשיפה מפורטת על פגיעה חמורה באפליקציית ניהול תורים, כולל הסברים טכניים, השלכות אפשריות והמלצות לביצוע תיקונים מיידיים.

🚨 CVE-2026-57814 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57814 - פגיעה חמורה של XSS שמאפשרת התקפות קוד רע על אתרי אינטרנט

הפגיעה CVE-2026-57814 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד רע על אתרי אינטרנט. מאמרים זה מתעמק בפרטי הפגיעה, הסיכונים שבה, דרכי ההתמודדות והמלצות להגנה על אתרי אינטרנט.

🚨 CVE-2026-61977 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
14 יולי 2026 חשיפה של מידע רגיש של מערכת לישויות לא מורשות: CVE-2026-61977

הבנת הפגיעות CVE-2026-61977, הסכנות שלה, והדרכים להגן על מערכות מידע מפני חשיפה לא מורשת של מידע רגיש.