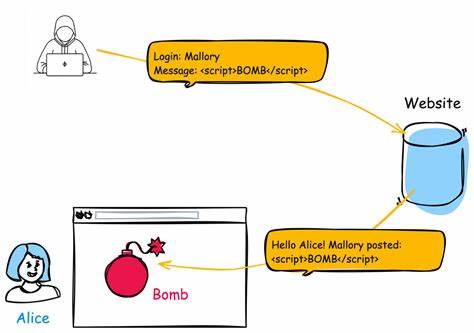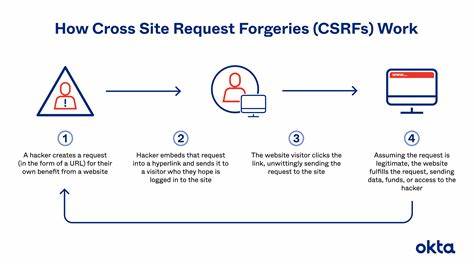
פגיעות אבטחה קשה נחשפה ב-Hamsalam & Wasalam, פלטפורמה פופולרית עבור קהילות וקהילות מקוונות. הפגיעה, המוגדרת כ-CVE-2026-61956, היא פגיעות Cross-Site Request Forgery (CSRF), אשר מאפשרת למתקיפים לבצע פעולות בשם משתמשים ללא ידיעתם. זהו נושא אקטואלי ומשמעותי עבור משתמשים, מפתחים ואנשי אבטחה, ולכן חשוב להבין את ההשלכות והדרכים להגן על עצמך. Hamsalam & Wasalam היא פלטפורמה שמשמשת מיליוני משתמשים ברחבי העולם, בעיקר עבור יצירת קהילות מקוונות, שיתוף תכנים ויצירת קשרים. הפלטפורמה מציעה מגוון של תכונות, כולל שיתוף קבצים, צ'אטים קבוצתיים ומערכות ניהול משתמשים. עם זאת, חשיפת פגיעות CSRF כזו מציבה את המשתמשים בסיכון משמעותי, שכן היא מאפשרת למתקיפים לבצע פעולות בשמם, כגון שינוי פרטים אישיים, שיתוף תכנים לא רצויים או אפילו גנבת מידע. Cross-Site Request Forgery (CSRF) היא פגיעות אבטחה שמאפשרת למתקיפים לבצע פעולות בשם משתמשים ללא ידיעתם. הפגיעה מתרחשת כאשר מתקיף משתמש בתסריט שמאפשר לו לשלוח בקשות HTTP בשם המשתמש, תוך ניצול של תוקפנות צד שלישי.

זה יכול להיות דרך דואר אלקטרוני, הודעת צ'אט או קישור שמביא למשתמש לבצע פעולה לא רצויה. הפגיעה נוצרת כאשר האתר לא מבצע בדיקות מספיקות כדי לוודא שהבקשה מגיעה ממשתמש האמיתי. הפגיעה CVE-2026-61956 ב-Hamsalam & Wasalam היא דוגמה טובה לכך כיצד פגיעות CSRF יכולות להיות מסוכנות. המתקיף יכול לשלוח בקשות HTTP בשם המשתמש, תוך ניצול של תוקפנות צד שלישי. למשל, אם המשתמש מחובר לפלטפורמה, המתקיף יכול לשלוח בקשה לשרת כדי לשנות את פרטי החשבון, לשלוח הודעות בשמו או אפילו לגשת למידע רגיש. זה יכול לגרום לנזק משמעותי, הן למשתמשים והן לפלטפורמה עצמה. כדי להגן על עצמך מפני פגיעות CSRF כזו, ישנן מספר צעדים שיש לקחת. ראשית, חשוב לבדוק אם הפלטפורמה שאתה משתמש בה עוברת בדיקות אבטחה קבועות. פלטפורמות שמשתמשות בתוכנות אבטחה מתקדמות ומעדכנות את מערכותיהן באופן קבוע, הן פחות סבילות לפגיעות כאלו. בנוסף, יש לבדוק אם הפלטפורמה משתמשת ב-Tokens CSRF, אשר מאפשרים לוודא שהבקשה מגיעה ממשתמש האמיתי. Tokens CSRF הם סימנים ייחודיים שנשלחים עם כל בקשה, ומאפשרים לשרת לזהות אם הבקשה היא לגיטימית.
עוד צעד חשוב להגנה מפני פגיעות CSRF הוא להשתמש בתוכנות אבטחה נוספות, כגון תוספי דפדפן או תוכנות אנטי-וירוס. תוספי דפדפן כמו NoScript או HTTPS Everywhere יכולים לסייע בהגנה מפני מתקפות CSRF, בכך שהם מונעים את הנגישות של תסריטים זדוניים. תוכנות אנטי-וירוס יכולות גם לזהות ולמנוע מתקפות CSRF, באמצעות זיהוי של תסריטים זדוניים או פעולות חשודות. משתמשים גם יכולים לקחת צעדים נוספים כדי להגן על עצמם. למשל, יש לבדוק את הקישורים לפני לחיצה עליהם, ולהתחשבות אם הם נראים חשודים או לא מוכרים. יש גם לבדוק את כתובת האתר לפני כניסה, כדי לוודא שהאתר הוא לגיטימי. אם יש ספק, יש לבדוק את האתר באמצעות כלי אבטחה או ליצור קשר עם צוות התמיכה של הפלטפורמה. בעלי עסקים ומפתחים גם צריכים להתחשבות בפגיעות CSRF כזו. אם אתה מפתח פלטפורמה או שירות, חשוב לבצע בדיקות אבטחה קבועות כדי לוודא שהפלטפורמה אינה סבילה לפגיעות כאלו. יש להשתמש בתוכנות אבטחה מתקדמות, כגון OWASP ZAP או Burp Suite, כדי לזהות ולפתור פגיעות. יש גם לבדוק את הקוד שלך באופן קבוע, כדי לוודא שהוא אינו מכיל חולשות שיכולות להיתפס על ידי מתקיפים.
פגיעות CSRF כזו יכולה לגרום לנזק משמעותי, הן למשתמשים והן לפלטפורמה עצמה. למשתמשים, הפגיעה יכולה לגרום לגרימת נזק מוניטרי, גנבת מידע או אפילו נזק לשם טוב. לפלטפורמה, הפגיעה יכולה לגרום לירידה באמון המשתמשים, נזק לשם טוב ובעיות משפטיות. לכן, חשוב לפתור את הפגיעה כמה שמהיר יותר, ולהתחשבות באבטחה באופן קבוע. Hamsalam & Wasalam כבר פרסמה הודעה על הפגיעה ומציעה פתרונות לתיקון. המשתמשים צריכים לעדכן את הפלטפורמה שלהם לגרעון האחרון כדי לוודא שהם מוגנים מפני הפגיעה. אם אתה משתמש בפלטפורמה, חשוב לעדכן את התוכנה שלך באופן קבוע, ולהתחשבות באבטחה באופן קבוע. פגיעות CSRF כזו היא תזכורת לכך שיש להתחשבות באבטחה באופן קבוע. המשתמשים צריכים להיות מודעים לסיכונים ולקחת צעדים כדי להגן על עצמם. בעלי עסקים ומפתחים צריכים לבצע בדיקות אבטחה קבועות ולהשתמש בתוכנות אבטחה מתקדמות כדי לוודא שהפלטפורמה שלהם אינה סבילה לפגיעות כאלו. רק באמצעות התחשבות באבטחה באופן קבוע ניתן להגן על המשתמשים ולמנוע נזק משמעותי.