CVE-2026-59515: פגיעות חמורה של SQL Injection - מה זה, כיצד זה פוגע ומה לעשות?

אימוץ מוסדי סטייבלקוינים
🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'

הפגיעה CVE-2026-59515 היא פגיעה חמורה של SQL Injection שמאפשרת למתקיפים לגשת לבסיסי נתונים ולבצע פעולות מזיקות. הכירו את הסיכונים, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים להגנה על מערכותיכם.

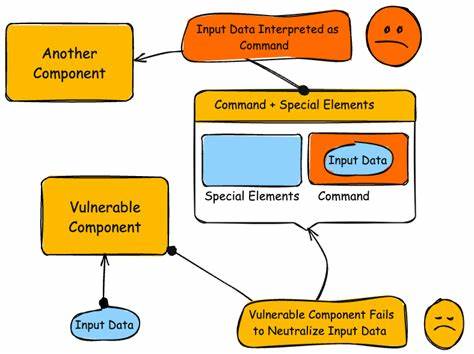
הפגיעה CVE-2026-59515 היא אחת הפגיעות החמורות ביותר בתחום אבטחת מערכות, וזאת בשל היותה פגיעה של SQL Injection. SQL Injection הוא סוג של התקפה שבה מתקיף יכול להזריק קוד SQL מזיק לתוך בקשות שרת, וזאת על ידי ניצול חולשות בתוכנה. הפגיעה CVE-2026-59515 היא דוגמה בולטת לכיצד פגיעות אלו יכולות לגרום נזק משמעותי, כולל גישה לא מורשית לבסיסי נתונים, גנבת מידע, או אפילו שינוי או מחיקה של נתונים חשובים. הפגיעה CVE-2026-59515 נוצרה עקב חוסר טיפול תקין באלמנטים מיוחדים בקוד SQL, מה שמאפשר למתקיפים להזריק קוד SQL מזיק. זה יכול להתרחש כאשר תוכנה לא מפרידה בין נתונים לקוד, או כאשר אין שימוש באמצעים מתאימים כדי להבטיח שהקלט של המשתמשים עובר טיפול תקין. כתוצאה מכך, מתקיפים יכולים להזריק פקודות SQL שונות, כמו SELECT, INSERT, UPDATE או DELETE, וזאת ללא אישור או ידיעת המערכת. הסיכונים של הפגיעה CVE-2026-59515 הם רבים ומגוונים. ראשית, המתקיף יכול לגשת לנתונים רגישים, כמו מידע אישי של משתמשים, פרטי תשלומים, או מידע מסחרי חשוב. בנוסף, המתקיף יכול לשנות או למחוק נתונים, מה שיכול לגרום נזק משמעותי לארגון.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

במקרים חמורים, הפגיעה יכולה לאפשר למתקיף לקבל שליטה מלאה על השרת, וזאת על ידי ביצוע פעולות כמו יצירת משתמשים חדשים, העלאת רמות הרשאות, או אף הפעלת קוד מרוחק. כדי למנוע את הפגיעה CVE-2026-59515, ישנם מספר צעדים חשובים שיש לקחת. ראשית, יש להשתמש באמצעים מתאימים כדי להבטיח שהקלט של המשתמשים עובר טיפול תקין. זה כולל שימוש בפונקציות של חיבור נתונים, כמו Prepared Statements או Parameterized Queries, שמאפשרות להפריד בין הקוד לבין הנתונים. בנוסף, יש לבצע בדיקות תקינות על הקלט של המשתמשים, כדי להבטיח שהם לא מכילים תווים או סימנים שיכולים להוביל להתקפה. עוד צעד חשוב הוא לשמור על מערכות ורכיבים מעודכנים. מפתחים ומנהלי מערכות צריכים להבטיח שהם משתמשים בגרסאות מעודכנות של תוכנות, ספריות, ורכיבים, שכן עדכונים אלו יכולים להכיל תיקונים לפגיעויות ידועות. כמו כן, יש לבצע בדיקות אבטחה תדירות, כדי להבטיח שהמערכת חסינה מפני פגיעויות. הפגיעה CVE-2026-59515 היא דוגמה בולטת לכיצד פגיעות SQL Injection יכולות לגרום נזק משמעותי.

כדי להגן על מערכותיכם, יש לבצע צעדים מתאימים כדי למנוע את הפגיעה, כולל שימוש באמצעים מתאימים לטיפול בקלט של המשתמשים, שימוש בגרסאות מעודכנות של תוכנות, ויצירת תרבות אבטחה חזקה בארגון. רק כך ניתן להבטיח שהמערכת תהיה חסינה מפני פגיעויות אלו, ושתפעל בצורה בטוחה ויעילה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להגן על מערכותיך, ומה קורה עם CVE-2026-61955

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על מערכות בסיסי נתונים. בקריאה זו נלמד על מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-61955 ומאיומים דומים.

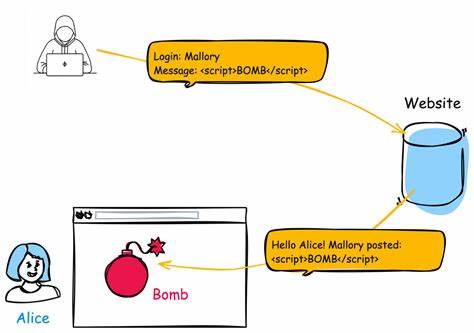
🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
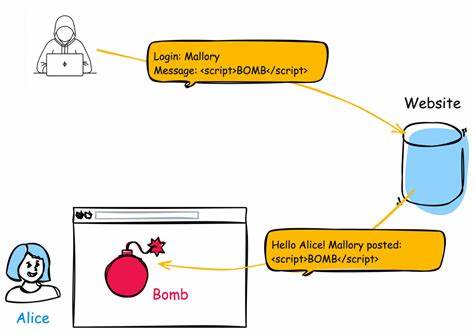
14 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

התקפת XSS חדשה, CVE-2026-59516, מאיימת על אתרי אינטרנט ומעבירה נתונים רגישים לידי מתקיפים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
14 יולי 2026 חשיפה: פגיעות קשות ב-ShapedPlugin Real Testimonia - מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-59521 בשירות Real Testimonia של ShapedPlugin, הסכנות הפוטנציאליות, והדרכים להגן על אתרך. תגידו לואו על אבטחת אתרים!

🚨 CVE-2026-61956 Cross-Site Request Forgery (CSRF) vulnerability in hamsalam ووسلام – همگا
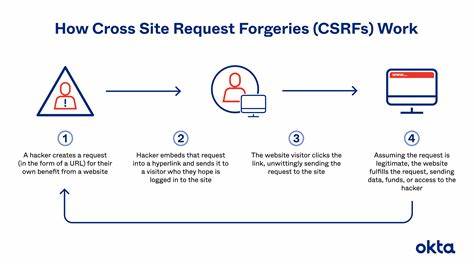
14 יולי 2026 פגיעות CSRF קשה ב-Hamsalam: מה זה אומר לך?

חשיפת פגיעות CSRF קשה ב-Hamsalam & Wasalam. התחשבות אבטחה חיונית עבור משתמשים ובעלי עסקים. תכיר את הסיכונים והדרכים להגן על עצמך.

🚨 CVE-2026-61958 Missing Authorization vulnerability in Saad Iqbal License Manager for WooCommerce l
14 יולי 2026 חשיפה: פגיעה חמורה באבטחת Saad Iqbal License Manager for WooCommerce - CVE-2026-61958

חשיפה מפורטת על פגיעה באבטחת הרשאות בחבילת Saad Iqbal License Manager for WooCommerce, כולל הסברים על הסיכונים, הדרכים להתמודדות ולמניעת ניצול הפגיעה.

🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57816 - פגיעות XSS שמאיימות על אתרי אינטרנט

הפגיעה CVE-2026-57816 היא פגיעות חמורה של Cross-Site Scripting (XSS) שמאיימת על אתרי אינטרנט ומערכות אבטחה. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57803 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
14 יולי 2026 תקלה קשה ב-PHP: CVE-2026-57803 - מה זה, כיצד זה פוגע ומה לעשות?

תקלה קשה ב-PHP שמאפשרת התקפות חמורות על מערכות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות כדי להגן על אתר האינטרנט שלכם.