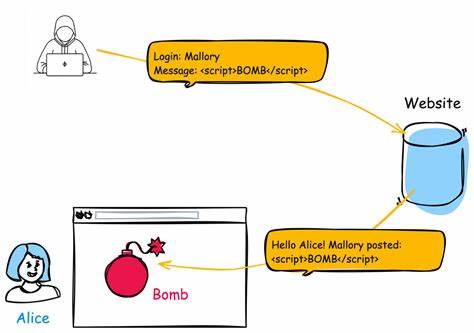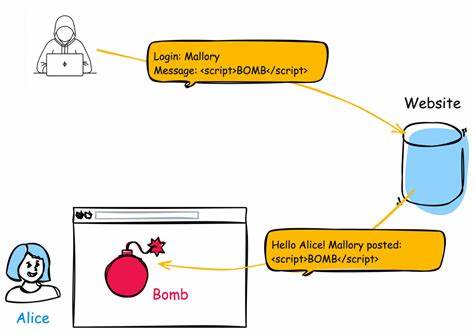
העולם הדיגיטלי מתפתח במהירות, אך עם התפתחות זו מגיעים גם סיכונים חדשים. אחת מההתקפות הקריטיות ביותר שמגיעות לידי ציבור הרחב היא התקפת XSS, או Cross-Site Scripting. בימים אלה, התגלתה פגיעה חדשה, CVE-2026-59516, שמאיימת על אתרי אינטרנט רבים ומעבירה נתונים רגישים לידי מתקיפים. בירחון זה, נחקור את הפגיעה, את הסיכונים שבה, ואת הדרכים למניעתה. הפגיעה CVE-2026-59516 היא חלק מהקטגוריה של התקפות XSS, שמאפשרות למתקיפים להזריק קוד זדוני לאתר אינטרנט. הקוד הזה, כאשר מופעל על ידי משתמשים לא מודעים, יכול לגלול נתונים רגישים, לשנות את התוכן של האתר, או אף להרוס את המערכת. הפגיעה הזו, בפרט, נוצרה עקב חוסר טיפול נכון בקלטים של משתמשים, שמאפשרים למתקיפים להזריק קוד זדוני. הסיכונים של הפגיעה CVE-2026-59516 הם רבים ומשמעותיים. ראשית, המתקיפים יכולים לגלול נתונים רגישים, כגון סיסמאות, פרטים אישיים, או מידע פיננסי. בנוסף, הם יכולים לשנות את התוכן של האתר, לגרום נזק לשם הטוב של הארגון, או אף להרוס את המערכת. במקרים חמורים, הפגיעה יכולה לגרום לאובדן נתונים או לפגיעה במערכות אחרות.

לכן, חשוב מאוד לזהות את הפגיעה הזו ולמנוע אותה. אחד הדרכים למניעת הפגיעה הוא להשתמש בתוכנות אבטחה מתקדמות, שיכולות לזהות ולמנוע התקפות XSS. בנוסף, יש לבצע בדיקות אבטחה סדירות, כדי לוודא שהמערכת מוגנת מפני התקפות. גם השכלת המשתמשים חשובה, כדי שהם יוכלו לזהות התקפות פוטנציאליות ולדווח עליהן. ההשלכות של הפגיעה CVE-2026-59516 יכולות להיות חמורות. אם לא תיפעלנה צעדים למניעתה, המתקיפים יכולים לגרום נזק משמעותי לארגונים ולמשתמשים. לכן, חשוב מאוד לזהות את הפגיעה הזו ולפעול במהירות כדי למנוע אותה. בירחון זה, נחקור את הפגיעה הזו, את הסיכונים שבה, ואת הדרכים למניעתה, כדי שאתם תוכלו להגן על עצמכם ועל נתיכם.