התקפת SQL Injection: מה זה, כיצד להתגונן, ומה עליך לדעת על CVE-2026-57714

סטארטאפים והון סיכון חדשות משפטיות ניתוח שוק הקריפטו
🚨 CVE-2026-57714 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על אבטחת מערכות הבסיס הנתונים. בירור מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-57714.

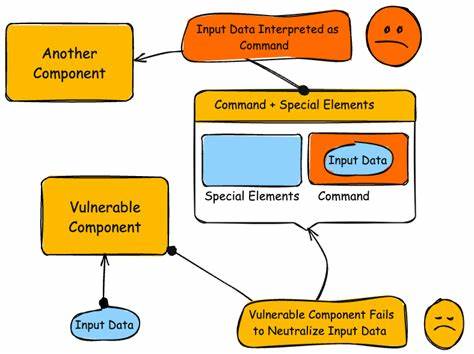
התקפת SQL Injection היא אחת מהתקפות האבטחה הפופולריות ביותר, ויש לה השפעה משמעותית על מערכות הבסיס הנתונים ברחבי העולם. התקפה זו מתבצעת על ידי הזרקת קוד SQL זדוני לתוך שאלות SQL לגיטימיות, מה שמאפשר למתקיף לגשת לנתונים רגישים, לשנות אותם, או אף להרוס את הבסיס הנתונים כולו. אחת מהפגיעויות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-57714, אשר נחשפה כפגיעה חמורה המאפשרת התקפת SQL Injection. בירור מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני פגיעות כאלו. התקפת SQL Injection מתבצעת כאשר קוד SQL זדוני מוזרק לתוך שאלות SQL לגיטימיות. זה יכול לקרות כאשר קוד האפליקציה לא מטפל בצורה נכונה בקלט המשתמש, ובכך מאפשר למתקיף להזריק קוד SQL זדוני. לדוגמה, אם אפליקציה מקבלת קלט משתמש ומשתמשת בו ישירות בשאילתא SQL, המתקיף יכול להזריק קוד SQL זדוני כדי לגשת לנתונים רגישים או לבצע פעולות מזיקות. CVE-2026-57714 היא פגיעה ספציפית שמאפשרת התקפת SQL Injection, ויש לה השפעה משמעותית על מערכות הבסיס הנתונים. כדי להתגונן מפני התקפת SQL Injection, יש לבצע מספר צעדים אבטחה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ראשית, יש להשתמש בשאלות מוכנות (Prepared Statements) במקום להשתמש בקלט ישיר בשאלות SQL. שאלות מוכנות מאפשרות להפריד בין הקוד SQL לבין הקלט המשתמש, ובכך למנוע את הזרקת קוד SQL זדוני. בנוסף, יש להשתמש בפרמטרים מוכנים (Parameterized Queries) כדי להבטיח שהקלט המשתמש יטופל בצורה נכונה. גם חשוב להשתמש באופציות אבטחה נוספות, כמו סנטרת קלט (Input Sanitization) וברירת מחדל אבטחה (Security Defaults), כדי להגן על מערכות הבסיס הנתונים מפני התקפות. בנוסף, יש לבצע בדיקות אבטחה סדירות כדי לזהות פגיעויות אפשריות. יש לבצע בדיקות חדר אפל (Black Box Testing) ובדיקות חדר בהיר (White Box Testing) כדי לזהות פגיעויות אפשריות ולהבטיח שהמערכת מוגנת בצורה מיטבית. גם חשוב לעדכן את מערכות הבסיס הנתונים והאפליקציות באופן סדיר כדי להבטיח שהן מוגנות מפני פגיעויות חדשות. CVE-2026-57714 היא פגיעה חמורה שמאפשרת התקפת SQL Injection, ויש לה השפעה משמעותית על אבטחת מערכות הבסיס הנתונים. כדי להתגונן מפני פגיעות כאלו, יש לבצע צעדים אבטחה מתקדמים, כמו שימוש בשאלות מוכנות, סנטרת קלט, ובדיקות אבטחה סדירות.

בירור מהות התקפת SQL Injection, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני פגיעות כאלו.

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 CVE-2026-59515: פגיעות חמורה של SQL Injection - מה זה, כיצד זה פוגע ומה לעשות?

הפגיעה CVE-2026-59515 היא פגיעה חמורה של SQL Injection שמאפשרת למתקיפים לגשת לבסיסי נתונים ולבצע פעולות מזיקות. הכירו את הסיכונים, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים להגנה על מערכותיכם.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להגן על מערכותיך, ומה קורה עם CVE-2026-61955

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על מערכות בסיסי נתונים. בקריאה זו נלמד על מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-61955 ומאיומים דומים.

🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

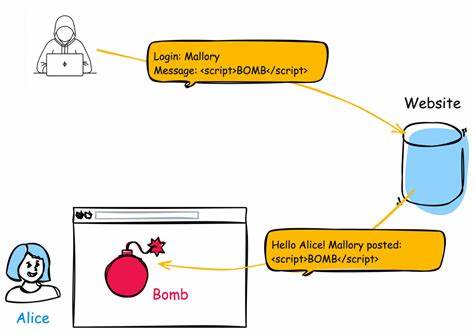
התקפת XSS חדשה, CVE-2026-59516, מאיימת על אתרי אינטרנט ומעבירה נתונים רגישים לידי מתקיפים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
14 יולי 2026 חשיפה: פגיעות קשות ב-ShapedPlugin Real Testimonia - מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-59521 בשירות Real Testimonia של ShapedPlugin, הסכנות הפוטנציאליות, והדרכים להגן על אתרך. תגידו לואו על אבטחת אתרים!

🚨 CVE-2026-61956 Cross-Site Request Forgery (CSRF) vulnerability in hamsalam ووسلام – همگا
14 יולי 2026 פגיעות CSRF קשה ב-Hamsalam: מה זה אומר לך?

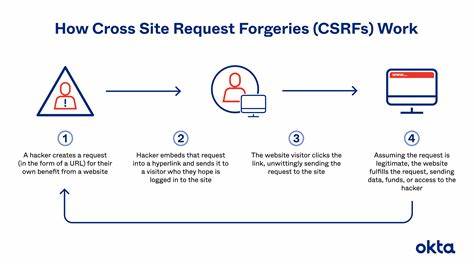
חשיפת פגיעות CSRF קשה ב-Hamsalam & Wasalam. התחשבות אבטחה חיונית עבור משתמשים ובעלי עסקים. תכיר את הסיכונים והדרכים להגן על עצמך.

🚨 CVE-2026-61958 Missing Authorization vulnerability in Saad Iqbal License Manager for WooCommerce l
14 יולי 2026 חשיפה: פגיעה חמורה באבטחת Saad Iqbal License Manager for WooCommerce - CVE-2026-61958

חשיפה מפורטת על פגיעה באבטחת הרשאות בחבילת Saad Iqbal License Manager for WooCommerce, כולל הסברים על הסיכונים, הדרכים להתמודדות ולמניעת ניצול הפגיעה.

🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57816 - פגיעות XSS שמאיימות על אתרי אינטרנט

הפגיעה CVE-2026-57816 היא פגיעות חמורה של Cross-Site Scripting (XSS) שמאיימת על אתרי אינטרנט ומערכות אבטחה. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.