חשיפה: פגיעה חמורה באבטחת תוכנת Nexcess Event Tickets - CVE-2026-57705

אסטרטגיית השקעות סטייבלקוינים אלטקוינים
🚨 CVE-2026-57705 Missing Authorization vulnerability in Nexcess Event Tickets event-tickets allows E

חקירה מקיפה על פגיעת האישור החסרה בתוכנת Nexcess Event Tickets, אשר מאפשרת גישה לא מורשמת לאירועים. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האירועים שלך.

העולם של ניהול אירועים מקוון עובר תהליכי שינוי מתמידים, ומערכות כמו Nexcess Event Tickets משחקות תפקיד מרכזי בהבטחת תפקוד חלק של אירועים ומשימות הקשורות אליהם. עם זאת, אף מערכת אינה חסינה מפגיעות אבטחה, וזו הפעם של תוכנת Nexcess Event Tickets, אשר נחשפה כקורבן לפגיעה חמורה באישור, המוגדרת כ-CVE-2026-57705. הפגיעה הזו, אשר מאפשרת גישה לא מורשמת לאירועים, יכולה להביא להרס נרחב ולהשלכות משמעותיות על ארגונים ומשתמשים הפועלים במערכת. בערך זה, נחקור את טבע הפגיעה, את הסיכונים המלווים אותה, ואת הדרכים למניעתה, כדי להבטיח את אבטחת מערכות האירועים שלכם. הפגיעה CVE-2026-57705 מתייחסת לאישור חסר בתוכנת Nexcess Event Tickets, אשר מאפשרת למשתמשים לא מורשמים לבצע פעולות אשר אמורות להיות מוגבלות רק למשתמשים בעלי הרשאות מסוימות. זה יכול לכלול גישה לאירועים, שינוי פרטים, או אפילו מחיקת נתונים. הפגיעה הזו, אשר ניתנת לניצול על ידי מתקיפים, יכולה להביא להרס נרחב ולהשלכות משמעותיות על ארגונים ומשתמשים הפועלים במערכת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

חשוב לציין כי הפגיעה הזו אינה מוגבלת רק למקרים מסוימים, אלא יכולה להתרחש בכל מערכת אשר משתמשת בגרסאות מוקדמות של Nexcess Event Tickets. הסיכונים המלווים את הפגיעה CVE-2026-57705 הם רבים ומגוונים. ראשית, הפגיעה יכולה להביא לגישה לא מורשמת לאירועים, אשר יכולה להביא להרס נתונים, שינוי פרטים, או אפילו מחיקת אירועים שלמים. בנוסף, הפגיעה יכולה להביא להרס של מערכות האירועים שלכם, אשר יכולה להביא להפסקות בתפקוד ולהפסד כספי משמעותי. כמו כן, הפגיעה יכולה להביא להרס של המוניטין של ארגונכם, אשר יכולה להביא לאובדן אמון מצד הלקוחות והמשתמשים. לצורך מניעת הפגיעה CVE-2026-57705, ישנן מספר צעדים אשר ניתן לקחת. ראשית, יש לעדכן את תוכנת Nexcess Event Tickets לגרסאות המאוחרות ביותר, אשר מכילות את התיקונים הנדרשים למניעת הפגיעה. בנוסף, יש לבצע סריקות אבטחה תדירות על מערכות האירועים שלכם, כדי להבטיח כי אין פגיעות נוספות אשר יכולות להיות מנוצלות על ידי מתקיפים. כמו כן, יש לבצע בדיקות אבטחה תדירות על משתמשים ופרופילים, כדי להבטיח כי אין משתמשים לא מורשמים אשר יכולים לנצל את הפגיעה.

ההשלכות של הפגיעה CVE-2026-57705 יכולות להיות משמעותיות ורחבות היקף. ראשית, הפגיעה יכולה להביא להרס נתונים, אשר יכולה להביא להפסד כספי משמעותי ולהפסד של זמן רב בשיקום הנתונים. כמו כן, הפגיעה יכולה להביא להרס של מערכות האירועים שלכם, אשר יכולה להביא להפסקות בתפקוד ולהפסד כספי משמעותי. בנוסף, הפגיעה יכולה להביא להרס של המוניטין של ארגונכם, אשר יכולה להביא לאובדן אמון מצד הלקוחות והמשתמשים. לסיכום, הפגיעה CVE-2026-57705 בתוכנת Nexcess Event Tickets היא פגיעה חמורה אשר יכולה להביא להרס נרחב ולהשלכות משמעותיות על ארגונים ומשתמשים הפועלים במערכת. לכן, חשוב לעדכן את תוכנת Nexcess Event Tickets לגרסאות המאוחרות ביותר, לבצע סריקות אבטחה תדירות, ולבצע בדיקות אבטחה תדירות על משתמשים ופרופילים, כדי להבטיח את אבטחת מערכות האירועים שלכם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57708 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57708: הסכנה של Cross-Site Scripting (XSS) והדרכים להגן על אתרך

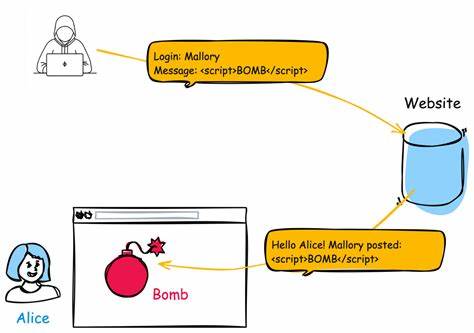
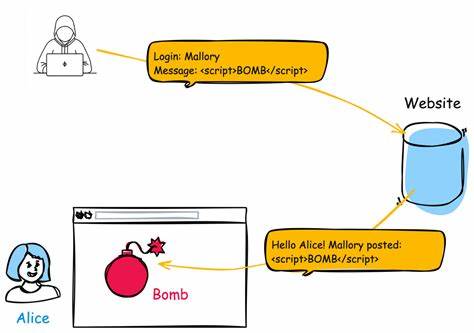
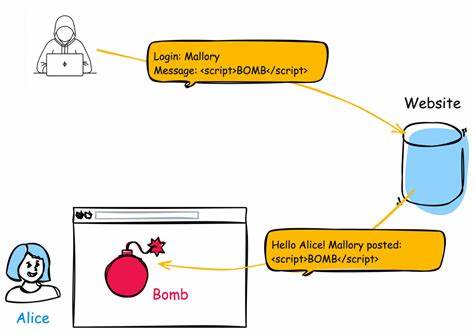
Cross-Site Scripting (XSS) הוא פגיעה חמורה שמאפשרת למתקיפים להזריק קוד זדוני לאתר. פירוט על CVE-2026-57708, הסכנות שבה, והדרכים להגן על אתרך מפני התקפות כאלו.

🚨 CVE-2026-57711 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 הסבר מקיף על CVE-2026-57711: פגיעות XSS ודרכי הגנה על מערכות האינטרנט שלך

לומדו על הפגיעות CVE-2026-57711, סוגי התקפות XSS, השפעותיהן על מערכות האינטרנט, ודרכי הגנה יעילות כדי להגן על אתר האינטרנט שלכם מפני סיכונים אפשריים.

🚨 CVE-2026-57714 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, ומה עליך לדעת על CVE-2026-57714

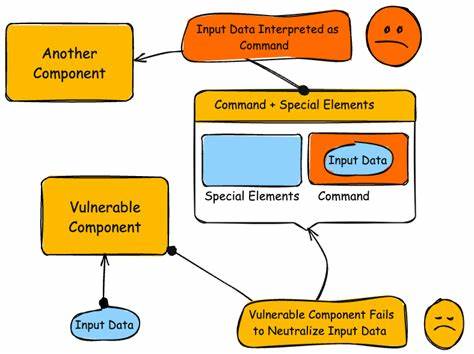
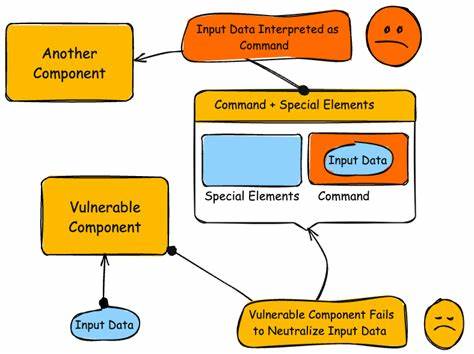
התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על אבטחת מערכות הבסיס הנתונים. בירור מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-57714.

🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 CVE-2026-59515: פגיעות חמורה של SQL Injection - מה זה, כיצד זה פוגע ומה לעשות?

הפגיעה CVE-2026-59515 היא פגיעה חמורה של SQL Injection שמאפשרת למתקיפים לגשת לבסיסי נתונים ולבצע פעולות מזיקות. הכירו את הסיכונים, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים להגנה על מערכותיכם.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להגן על מערכותיך, ומה קורה עם CVE-2026-61955

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על מערכות בסיסי נתונים. בקריאה זו נלמד על מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-61955 ומאיומים דומים.

🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

התקפת XSS חדשה, CVE-2026-59516, מאיימת על אתרי אינטרנט ומעבירה נתונים רגישים לידי מתקיפים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
14 יולי 2026 חשיפה: פגיעות קשות ב-ShapedPlugin Real Testimonia - מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-59521 בשירות Real Testimonia של ShapedPlugin, הסכנות הפוטנציאליות, והדרכים להגן על אתרך. תגידו לואו על אבטחת אתרים!