CVE-2026-57708: הסכנה של Cross-Site Scripting (XSS) והדרכים להגן על אתרך

טכנולוגיית בלוקצ`יין אסטרטגיית השקעות
🚨 CVE-2026-57708 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

Cross-Site Scripting (XSS) הוא פגיעה חמורה שמאפשרת למתקיפים להזריק קוד זדוני לאתר. פירוט על CVE-2026-57708, הסכנות שבה, והדרכים להגן על אתרך מפני התקפות כאלו.

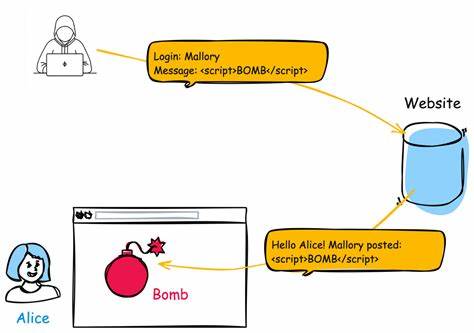
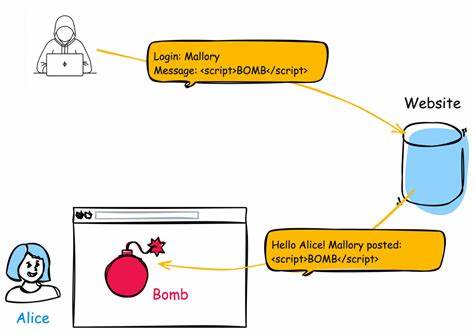
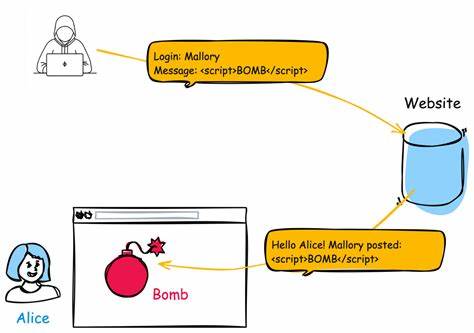
Cross-Site Scripting, או XSS, היא אחת הפגיעויות הנפוצות ביותר ברשת. היא מאפשרת למתקיפים להזריק קוד זדוני לאתר, ולהשפיע על התנהגותו. הפגיעה CVE-2026-57708 היא דוגמה מובהקת לכך כיצד פגיעויות כאלו יכולות לגרום נזק משמעותי. בערך זה, נבין מהי XSS, איך היא פועלת, ואיך להגן על אתרך מפני התקפות כאלו. XSS היא פגיעה שמאפשרת למתקיפים להזריק קוד JavaScript לאתר. הקוד הזה יורץ על ידי הדפדפן של הקורא, ויכול לבצע פעולות שונות, כגון גנבת נתונים, שינוי תוכן האתר, או אף הפיכת האתר לפלטפורמה להרעלת משתמשים אחרים. הפגיעה CVE-2026-57708 היא דוגמה לפגיעה מסוג זה, שבה המתקיף יכול להזריק קוד זדוני לאתר, ולהשפיע על התנהגותו. הסכנות של XSS הן רבות. המתקיף יכול לגנוב נתונים אישיים, כגון סיסמאות, פרטי אשראי, או אף מידע רגיש אחר. הוא יכול לשנות את תוכן האתר, ולהפוך אותו לפלטפורמה להרעלת משתמשים אחרים. הוא יכול אף להפוך את האתר לפלטפורמה להרעלת משתמשים אחרים, ולגרום נזק משמעותי לאתר ולמשתמשיו. כדי להגן על אתרך מפני XSS, יש לבצע מספר צעדים. ראשית, יש לבדוק את הקוד של האתר, ולהבטיח שהוא לא מכיל פגיעויות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

יש להשתמש בסניטיזציה, כדי להבטיח שהקלט של המשתמשים לא מכיל קוד זדוני. יש להשתמש באספקטיות, כדי להבטיח שהקוד הזדוני לא יורץ על ידי הדפדפן. יש להשתמש ב-CSP (Content Security Policy), כדי להבטיח שהקוד הזדוני לא יורץ על ידי הדפדפן. CVE-2026-57708 היא דוגמה מובהקת לכך כיצד פגיעויות כאלו יכולות לגרום נזק משמעותי. היא מאפשרת למתקיפים לגנוב נתונים אישיים, לשנות את תוכן האתר, או אף להפוך את האתר לפלטפורמה להרעלת משתמשים אחרים. כדי להגן על אתרך מפני פגיעויות כאלו, יש לבצע מספר צעדים, כגון בדיקת הקוד, שימוש בסניטיזציה, שימוש באספקטיות, ושימוש ב-CSP. XSS היא פגיעה חמורה, שיכולה לגרום נזק משמעותי לאתר ולמשתמשיו. על ידי קיום צעדים אלו, ניתן להגן על אתרך מפני פגיעויות כאלו, ולהבטיח שהמשתמשים שלו יהיו בטוחים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57711 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 הסבר מקיף על CVE-2026-57711: פגיעות XSS ודרכי הגנה על מערכות האינטרנט שלך

לומדו על הפגיעות CVE-2026-57711, סוגי התקפות XSS, השפעותיהן על מערכות האינטרנט, ודרכי הגנה יעילות כדי להגן על אתר האינטרנט שלכם מפני סיכונים אפשריים.

🚨 CVE-2026-57714 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, ומה עליך לדעת על CVE-2026-57714

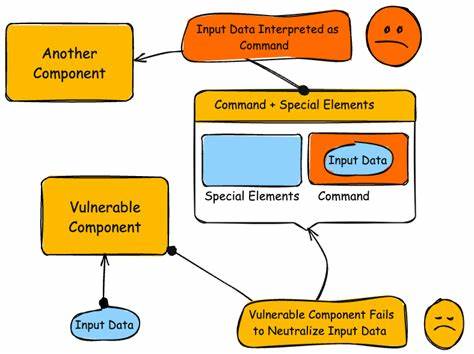
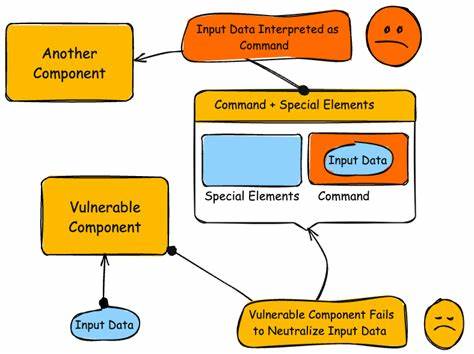
התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על אבטחת מערכות הבסיס הנתונים. בירור מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-57714.

🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 CVE-2026-59515: פגיעות חמורה של SQL Injection - מה זה, כיצד זה פוגע ומה לעשות?

הפגיעה CVE-2026-59515 היא פגיעה חמורה של SQL Injection שמאפשרת למתקיפים לגשת לבסיסי נתונים ולבצע פעולות מזיקות. הכירו את הסיכונים, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים להגנה על מערכותיכם.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להגן על מערכותיך, ומה קורה עם CVE-2026-61955

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על מערכות בסיסי נתונים. בקריאה זו נלמד על מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-61955 ומאיומים דומים.

🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

התקפת XSS חדשה, CVE-2026-59516, מאיימת על אתרי אינטרנט ומעבירה נתונים רגישים לידי מתקיפים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
14 יולי 2026 חשיפה: פגיעות קשות ב-ShapedPlugin Real Testimonia - מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-59521 בשירות Real Testimonia של ShapedPlugin, הסכנות הפוטנציאליות, והדרכים להגן על אתרך. תגידו לואו על אבטחת אתרים!

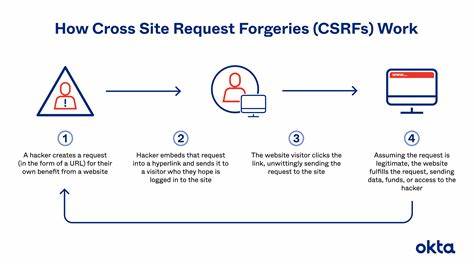
🚨 CVE-2026-61956 Cross-Site Request Forgery (CSRF) vulnerability in hamsalam ووسلام – همگا
14 יולי 2026 פגיעות CSRF קשה ב-Hamsalam: מה זה אומר לך?

חשיפת פגיעות CSRF קשה ב-Hamsalam & Wasalam. התחשבות אבטחה חיונית עבור משתמשים ובעלי עסקים. תכיר את הסיכונים והדרכים להגן על עצמך.