חשיפה: פגיעה בקישוריות Cisco IOS נכנסה לרשימת הפגיעויות המופעלות של CISA

מכירות טוקנים ICO
U.S. CISA adds a Cisco IOS flaw to its Known Exploited Vulnerabilities catalog https://ift.tt/X7Pp4q

הסוכנות האמריקאית CISA הוסיפה פגיעה קשה בקישוריות Cisco IOS לרשימת הפגיעויות המופעלות, מה שמעלה את הסיכון לרגענות מקוונות. הכירו את הסיכונים, את הדרכים למניעת הפגיעה ואת החשיבות של עדכון מערכות.

הסוכנות האמריקאית לביטחון תשתיות ומידע (CISA) הודיעה על הוספת פגיעה קשה בקישוריות Cisco IOS לרשימת הפגיעויות המופעלות, מה שמעלה את הסיכון לרגענות מקוונות. הפגיעה, שזוהתה לאחרונה, מאפשרת למתקיפים לבצע פעולות מזיקות ברשתות השונות, כולל גנבת מידע, הפעלת קוד רע וניתוק שירותים. חשיבות הפגיעה נובעת מהשימוש הנרחב בקישוריות Cisco ברשתות ממשלתיות, צבאיות ופרטיות ברחבי העולם, מה שמעלה את הסיכון לרגענות מקוונות. הפגיעה בקישוריות Cisco IOS היא חלק ממגמה נרחבת של התקפות על תשתיות קריטיות, שמגבירה את הצורך בחיזוק הביטחון הקיברנטי. הסוכנות האמריקאית CISA, שמתמקדת בביטחון התשתיות, מזהירה מפני הסיכון הגובר של פגיעות אלו, ומציעה פתרונות למניעתן. הפגיעה בקישוריות Cisco IOS מאפשרת למתקיפים לבצע פעולות מזיקות ברשתות השונות, כולל גנבת מידע, הפעלת קוד רע וניתוק שירותים.


BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-12396 The WP Job Portal WordPress plugin before 2.5.5 does not perform capability or owne
14 יולי 2026 חשיפה: פגיעה חמורה בפלוגין WP Job Portal - מה צריך לדעת?

הפלוגין הפופולרי WP Job Portal בגרסאות קודמות ל-2.5.5 סובל מפגיעה חמורה שמאפשרת גישה לא מורשמת. לומדו על הסיכונים, הדרכים למנוע פגיעה ואיך להגן על אתר וורדפרס שלכם.

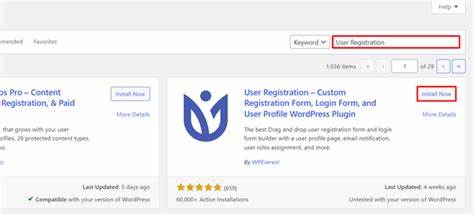
🚨 CVE-2026-11964 The User Registration & Membership WordPress plugin before 5.2.2 does not verif
14 יולי 2026 חשיפה: פגיעה חמורה באבטחת תוספת WordPress - CVE-2026-11964

התגלה פגם חמור בתוספת User Registration & Membership של WordPress, המאפשר התקפות פוטנציאליות על אתרי WordPress. התפרצות הפגם עשויה לגרום לנזקים משמעותיים, ולכן חשוב לדעת כיצד להגן על אתרך.

🚨 CVE-2026-12271 The Tutor LMS WordPress plugin before 3.9.13 does not verify ownership of the targe
14 יולי 2026 חשיפה: פגיעה קשה ב-Tutor LMS - מה זה אומר לך?

הפגיעה CVE-2026-12271 ב-Tutor LMS WordPress עשויה להסתכן באתרים רבים. לומדים מה זה אומר, כיצד להתגונן, ומה צריך לעשות כעת.

🚨 CVE-2026-12274 The Tutor LMS WordPress plugin before 3.9.13 does not verify that the requesting us
14 יולי 2026 אזהרה: פגיעות חמורה ב-Tutor LMS - מה זה אומר לך?

הפגיעה CVE-2026-12274 בגרסאות קודמות של Tutor LMS עשויה לסכן את אתר WordPress שלך. לומדים מה זה אומר, כיצד להתגונן, ואיך לשמור על האתר שלך בטוח.

🚨 CVE-2026-12275 The Tutor LMS WordPress plugin before 3.9.13 does not, in its Droip and Kirki page-
14 יולי 2026 חשיפה: פגיעות קשה ב-Tutor LMS - מה זה אומר לך?

הפגיעה CVE-2026-12275 ב-Tutor LMS WordPress תורמת לבעיות אבטחה משמעותיות. לומד כיצד להגן על אתר WordPress שלך מפני התקפות.

🚨 CVE-2026-12582 The Library Management System WordPress plugin before 3.5.8 does not sanitize and e
14 יולי 2026 חשיפה: פגיעה קשה במערכת ניהול ספריות WordPress - CVE-2026-12582

התגלה פגיעה חמורה באחד מהפלוגינים הפופולריים ביותר של WordPress, המאפשרת התקפות מסוג XSS. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסה פגיעה.

🚨 CVE-2026-56260 Crawl4AI before 0.8.7 contains an arbitrary file write vulnerability in the Docker
14 יולי 2026 חשיפה: פגיעה קשה במערכת Crawl4AI - מה זה אומר לך?

הפגיעה CVE-2026-56260 במערכת Crawl4AI לפני גרסה 0.8.7 מאפשרת כתיבה שרירותית של קבצים. תגלה כיצד הפגיעה פועלת, מה הסיכונים שלה, ואיך להגן על מערכתך.