אזהרה: פגיעות חמורה ב-Tutor LMS - מה זה אומר לך?

אסטרטגיית השקעות
🚨 CVE-2026-12274 The Tutor LMS WordPress plugin before 3.9.13 does not verify that the requesting us

הפגיעה CVE-2026-12274 בגרסאות קודמות של Tutor LMS עשויה לסכן את אתר WordPress שלך. לומדים מה זה אומר, כיצד להתגונן, ואיך לשמור על האתר שלך בטוח.

הפגיעה CVE-2026-12274 בגרסאות הקודמות של Tutor LMS, תוספת לימוד פופולרית ל-WordPress, נחשפה כפגיעה חמורה שיכולה לסכן את אתר האינטרנט שלך. אם אתה משתמש בגרסאות לפני 3. 9. 13, חשוב מאוד לבדוק את האתר שלך ולהתעדכן מייד. הפגיעה נובעת מכך שהתוסף לא מבצע בדיקה מספיקת של הבקשות המופנות אליו, מה שמאפשר למתקיפים לבצע פעולות לא מורשות. זה יכול לגרום לנזק משמעותי, כולל גנבת נתונים, השתלטות על האתר, או אפילו השתקתו. ב-Tutor LMS, התוסף מאפשר ליצור קורסים מקוונים, לנהל תלמידים, ולהעניק תעודות. הוא פופולרי מאוד בקרב מורים, אקדמאים, ובעלי עסקים שמעוניינים להעביר ידע דרך האינטרנט. עם זאת, הפגיעה הזו מראה שגם תוספים פופולריים יכולים להיות פגיעים, ולכן חשוב מאוד לשמור על כל התוספים שלך מעודכנים. הפגיעה CVE-2026-12274 נובעת מכך שהתוסף לא מבצע בדיקה מספיקת של הבקשות המופנות אליו. זה אומר שמתקיפים יכולים לשלוח בקשות מזויפות, ולבצע פעולות כמו גישה לא מורשת, שינוי נתונים, או אפילו השתלטות על האתר. זה יכול לגרום לנזק משמעותי, כולל אובדן נתונים, פגיעה בפרטיות, או אפילו השתקת האתר.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

13 של Tutor LMS, חשוב מאוד לעדכן את התוסף מייד. העדכון הזה תוקן את הפגיעה, ומאפשר לך להמשיך להשתמש בתוסף בצורה בטוחה. בנוסף, ישנן מספר צעדים שאתה יכול לקחת כדי להגביר את הביטחון של אתר WordPress שלך. ראשית, תמיד עדכן את WordPress, את התוספים, ואת התמונות שלך. זה ימנע פגיעות רבות שיכולות להיתפס על ידי מתקיפים. שנית, השתמש בתוספים לביטחון כמו Wordfence או Sucuri, שיכולים לזהות ולמנוע התקפות. שלישית, השתמש בסיסמת חזקה, ומנע גישה לא מורשת לאנשים שאינם צריכים להיכנס לאזור האדמיניסטרציה של האתר. רביעית, עשה גיבוי של האתר שלך באופן קבוע. זה יאפשר לך לשחזר את האתר במהירות אם יתרחש משהו. חמישית, השתמש בתוספים לביטחון כמו Two-Factor Authentication (2FA), שיכולים להגביר את הביטחון של האתר. שישית, השתמש בתוספים לביטחון כמו SSL, שיכולים להגביר את הביטחון של האתר. שביעית, השתמש בתוספים לביטחון כמו Firewall, שיכולים להגביר את הביטחון של האתר. שמינית, השתמש בתוספים לביטחון כמו Malware Scanner, שיכולים להגביר את הביטחון של האתר.

תשיעית, השתמש בתוספים לביטחון כמו Security Audit, שיכולים להגביר את הביטחון של האתר. עשירית, השתמש בתוספים לביטחון כמו Security Plugin, שיכולים להגביר את הביטחון של האתר. הפגיעה CVE-2026-12274 היא תזכורת חשובה לכך שיש לנו להיות זהירים עם התוספים שלנו. גם אם התוסף פופולרי ומאמין, הוא עדיין יכול להיות פגיע. לכן, חשוב מאוד לעדכן את התוספים שלנו באופן קבוע, ולהשתמש בתוספים לביטחון כדי להגן על האתר שלנו.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-12275 The Tutor LMS WordPress plugin before 3.9.13 does not, in its Droip and Kirki page-
14 יולי 2026 חשיפה: פגיעות קשה ב-Tutor LMS - מה זה אומר לך?

הפגיעה CVE-2026-12275 ב-Tutor LMS WordPress תורמת לבעיות אבטחה משמעותיות. לומד כיצד להגן על אתר WordPress שלך מפני התקפות.

🚨 CVE-2026-12582 The Library Management System WordPress plugin before 3.5.8 does not sanitize and e
14 יולי 2026 חשיפה: פגיעה קשה במערכת ניהול ספריות WordPress - CVE-2026-12582

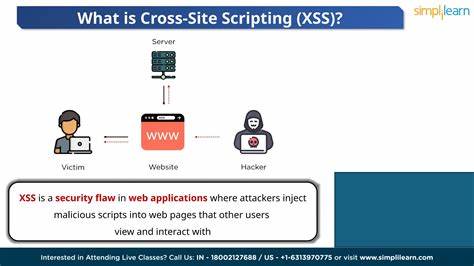
התגלה פגיעה חמורה באחד מהפלוגינים הפופולריים ביותר של WordPress, המאפשרת התקפות מסוג XSS. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסה פגיעה.

🚨 CVE-2026-56260 Crawl4AI before 0.8.7 contains an arbitrary file write vulnerability in the Docker
14 יולי 2026 חשיפה: פגיעה קשה במערכת Crawl4AI - מה זה אומר לך?

הפגיעה CVE-2026-56260 במערכת Crawl4AI לפני גרסה 0.8.7 מאפשרת כתיבה שרירותית של קבצים. תגלה כיצד הפגיעה פועלת, מה הסיכונים שלה, ואיך להגן על מערכתך.

🚨 CVE-2026-15552 Enterprise Cloud Database developed by Ragic has a Stored Cross-Site Scripting vuln
14 יולי 2026 חשיפה: פגיעה חמורה בסיס נתונים ענן של Ragic - CVE-2026-15552

חקירה מקיפה על פגיעת XSS מאוחסנת בסיס נתונים הענן של Ragic, כולל הסברים טכניים, השלכות אפשריות ותיקוני אבטחה. מבוא למצב האבטחה של מערכות ענן

🚨 CVE-2026-11963 The User Registration & Membership WordPress plugin before 5.2.2 does not perfo
14 יולי 2026 חשיפה: פגיעה חמורה באפליקציית User Registration & Membership של WordPress - מה עליך לדעת

הפגיעה CVE-2026-11963 באפליקציית User Registration & Membership של WordPress לפני גרסה 5.2.2 מהווה סכנה משמעותית לאתרי WordPress. בקריאה זו נחקור את טבע הפגיעה, את הסיכונים שבה, ואת הצעדים הנדרשים כדי להגן על אתרך.

🚨 CVE-2026-12081 The Database for Contact Form 7, WPforms, Elementor forms WordPress plugin before 1
14 יולי 2026 אזהרה: פגיעות חמורות בפלוגינים פופולריים של וורדפרס - מה צריך לדעת

חקירת הפגיעות CVE-2026-12081 בפלוגינים Contact Form 7, WPForms ו-Elementor Forms, והדרכים להגן על אתר וורדפרס שלך מפני התקפות.

🚨 CVE-2026-12273 The Tutor LMS WordPress plugin before 3.9.13 does not perform any authorization or
14 יולי 2026 חשיפה: פגיעה חמורה בפלוגין Tutor LMS של WordPress - מה זה אומר לך?

הפלוגין הפופולרי Tutor LMS של WordPress סבל מפגיעה חמורה. לומדים על הפגיעה, הסיכונים והדרכים להגן על אתר WordPress שלך.