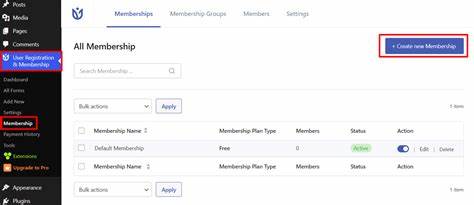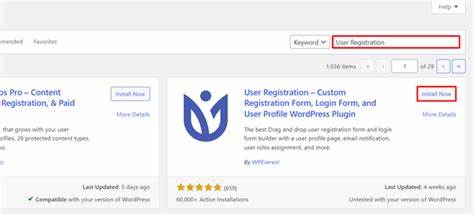
העולם של WordPress, הפלטפורמה הפופולרית ביותר לבניית אתרים, מתמודד עם פגיעות אבטחה שונות שיכולות לגרום לנזקים משמעותיים. אחת מהפגיעות האחרונות והחמורות ביותר היא CVE-2026-11964, פגם באבטחת תוספת User Registration & Membership, שמאפשר התקפות פוטנציאליות על אתרי WordPress. הפגם, שנחשף לאחרונה, עשוי לגרום לנזקים משמעותיים, ולכן חשוב לדעת כיצד להגן על אתרך. התוספת User Registration & Membership היא תוספת פופולרית המאפשרת לבעלי אתרים לנהל רשימות משתמשים, ליצור תהליכי הרשמה מותאמים אישית ולהתקין מערכות חברות. עם זאת, גרסאות קודמות של התוספת, לפני גרסה 5. 2. 2, סובלות מפגם חמור באבטחה. הפגם נובע מהעדר אימות מספיק של נתונים, מה שמאפשר למתקיפים לבצע פעולות לא מורשות, לגרום לנזקים או אף לבצע התקפות מסוג SQL Injection. הפגם CVE-2026-11964 נחשב לפגיעה חמורה, שכן הוא מאפשר למתקיפים לבצע פעולות שונות, כולל גישה לא מורשת לנתוני משתמשים, שינוי נתונים או אף השתלטות על האתר כולו.

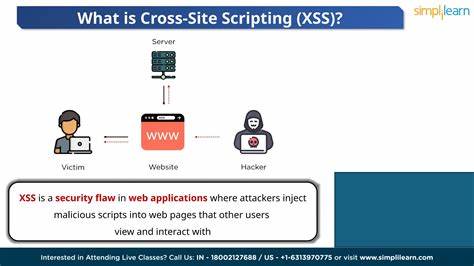
המתקיפים יכולים לנצל את הפגם כדי לבצע התקפות מסוג Cross-Site Scripting (XSS), התקפות מסוג CSRF או אף התקפות מסוג SQL Injection, שיכולות לגרום לנזקים משמעותיים. התגלית של הפגם CVE-2026-11964 היא חלק מתהליך מתמיד של איתור פגיעות אבטחה בתוספות WordPress. עם זאת, הפגם הזה, בשל חומרתו, דורש תשומת לב מיוחדת. בעלי אתרים שמשתמשים בתוספת User Registration & Membership צריכים לבדוק אם הם משתמשים בגרסה פגיעה, ולהתקין את הגרסה המאושרת, 5. 2 או יותר, כדי למנוע התקפות פוטנציאליות. כדי להגן על אתרך מפני פגיעות אבטחה, ישנן מספר צעדים שיש לבצע. ראשית, יש לבדוק את הגרסאות של התוספות שאתם משתמשים בהם, ולהודיע על כל עדכון חדש. שנית, יש לבצע סריקות אבטחה תדירות כדי לאתר פגיעות אבטחה פוטנציאליות. שלישית, יש לבצע גיבוי תדיר של אתרך, כדי שיוכלו לשחזר את האתר במקרה של התקפה. הפגם CVE-2026-11964 הוא דוגמה נוספת לחשיבות של אבטחת אתרים. בעולם הדיגיטלי של היום, המתקיפים מתקדמים ומשתמשים בטכניקות מתקדמות כדי לבצע התקפות. לכן, חשוב מאוד לבצע צעדים אקטיביים כדי להגן על אתרך.
התוספת User Registration & Membership היא תוספת פופולרית, אך גם תוספות אחרות עשויות להיות פגיעות. לכן, חשוב לבצע סריקות אבטחה תדירות ולהתקין את כל העדכונים החדשים. בהמשך, נדון בהרחבה על הפגם CVE-2026-11964, על הדרכים לנצל אותו ועל הצעדים שיש לבצע כדי להגן על אתרך. נדון גם על חשיבות העדכון של התוספות, על הצורך בסריקות אבטחה תדירות ועל הצורך בגיבוי תדיר. בנוסף, נדון על טכניקות אבטחה מתקדמות שיכולות להגן על אתרך מפני התקפות פוטנציאליות. הפגם CVE-2026-11964 הוא פגם חמור, אך ניתן למנוע את ההתקפות על ידי ביצוע צעדים אקטיביים. בעלי אתרים צריכים לבדוק את הגרסאות של התוספות שאתם משתמשים בהם, לבצע סריקות אבטחה תדירות ולהתקין את כל העדכונים החדשים. בנוסף, יש לבצע גיבוי תדיר של אתרך, כדי שיוכלו לשחזר את האתר במקרה של התקפה. בהמשך, נדון על הדרכים לנצל את הפגם CVE-2026-11964. המתקיפים יכולים לנצל את הפגם כדי לבצע פעולות שונות, כולל גישה לא מורשת לנתוני משתמשים, שינוי נתונים או אף השתלטות על האתר כולו.
המתקיפים יכולים גם לבצע התקפות מסוג Cross-Site Scripting (XSS), התקפות מסוג CSRF או אף התקפות מסוג SQL Injection, שיכולות לגרום לנזקים משמעותיים. בהמשך, נדון על חשיבות העדכון של התוספות. התוספות WordPress מתעדכנות תדיר כדי לתקן פגיעות אבטחה ולהשביח את הביצועים. לכן, חשוב מאוד לבצע את כל העדכונים החדשים כדי למנוע פגיעות אבטחה פוטנציאליות. בנוסף, יש לבצע סריקות אבטחה תדירות כדי לאתר פגיעות אבטחה פוטנציאליות. בהמשך, נדון על הצורך בסריקות אבטחה תדירות. סריקות אבטחה תדירות יכולות לאתר פגיעות אבטחה פוטנציאליות ולמנוע התקפות פוטנציאליות. ישנן מספר טכניקות אבטחה שיכולות להגן על אתרך מפני התקפות פוטנציאליות, כולל סריקות אבטחה תדירות, גיבוי תדיר ועדכונים תדירים. בהמשך, נדון על חשיבות הגיבוי של אתרך. גיבוי תדיר של אתרך יכול לשחזר את האתר במקרה של התקפה. ישנן מספר טכניקות גיבוי שיכולות להגן על אתרך מפני התקפות פוטנציאליות, כולל גיבוי תדיר, סריקות אבטחה תדירות ועדכונים תדירים. בהמשך, נדון על טכניקות אבטחה מתקדמות שיכולות להגן על אתרך מפני התקפות פוטנציאליות.
בנוסף, ישנן טכניקות אבטחה מתקדמות שיכולות להגן על אתרך מפני התקפות פוטנציאליות, כולל שימוש בתוספות אבטחה, שימוש בתוספות אבטחה מתקדמות ושימוש בתוספות אבטחה מתקדמות.