חשיפה: פגיעה חמורה ב-WPXPO WowAddons - CVE-2026-57377 - מה זה אומר לך?

ניתוח שוק הקריפטו ארנקי קריפטו כרייה וסטייקינג
🚨 CVE-2026-57377 Missing Authorization vulnerability in WPXPO WowAddons product-addons allows Exploi

חשיפה מפורטת על פגיעה חמורה באבטחת המוצר WowAddons של WPXPO, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, ומדריך למניעה. התכוננו להגן על אתר הוורדפרס שלכם.

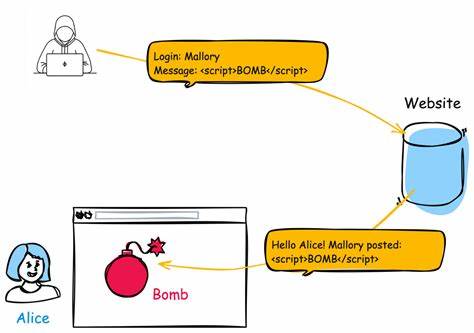
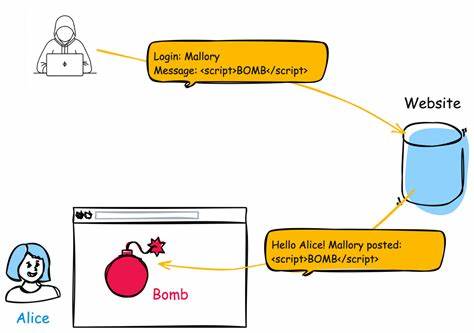
העולם של וורדפרס הוא אחד מהמפותחים ביותר, אך עם התפתחות זו מגיעות גם איוםי אבטחה חדשים. אחת מהפגיעות החמורות האחרונות שנחשפו היא CVE-2026-57377, פגיעה באבטחת המוצר WowAddons של WPXPO, שמאפשרת ניצול חמור של הרשאות. אם אתם משתמשים במוצר זה, חשוב מאוד להבין את הטכניקה של הפגיעה, את הסיכונים שבה, ואת הדרכים להגן על אתר הוורדפרס שלכם. הפגיעה, שנחשפה לאחרונה, נובעת מחוסר אימות הרשאות (Missing Authorization) במודול product-addons של WowAddons. זה אומר שמשתמשים לא מורשים יכולים לבצע פעולות שיש להן גישה רק למשתמשים מורשים, מה שמאפשר להם לבצע פעולות מסוכנות כמו הורדה, הצגה, או שינוי של נתונים. אחד מהסיכונים החמורים ביותר של הפגיעה הזו הוא גנבת מידע. משתמשים רעים יכולים לנצל את הפגיעה כדי לגשת לנתונים רגישים של לקוחות, כולל פרטי תשלום, כתובות, ושמות. בנוסף, הפגיעה מאפשרת גם ביצוע פעולות שינוי במוצר, מה שיכול לגרום לנזק כלכלי ולפגיעה בתדמית של העסק. כדי להגן על אתר הוורדפרס שלכם מפני פגיעה זו, ישנם מספר צעדים שיש לבצע. ראשית, יש לבדוק אם אתם משתמשים בגרסה של WowAddons שיש בה הפגיעה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם כן, יש לעדכן מיד את המוצר לגרסה המאושרת. בנוסף, יש לבדוק את הרשאות המשתמשים באתר, ולהבטיח שהם מוגדרים בצורה נכונה. גם שימוש בתוספים של אבטחה כמו Wordfence או Sucuri יכול לסייע בהגנה מפני ניסיונות ניצול. הפגיעה הזו היא דוגמה טובה למה שיכול לקרות כאשר לא מתעדכנים תוספים ומודולים. לכן, חשוב מאוד לעדכן תמיד את המודולים של וורדפרס, ולהתחיל שימוש בתוספים של אבטחה כדי להגן על אתר הוורדפרס שלכם מפני פגיעות עתידיות. אם אתם מנהלים אתר וורדפרס, חשוב מאוד להיות מודעים לאיוםי האבטחה החדשים. הפגיעה CVE-2026-57377 היא רק אחת מהרבה פגיעות שיכולות לפגוע באתר שלכם. לכן, יש לבצע בדיקות אבטחה קבועות, לעדכן תמיד את המודולים, ולהתחיל שימוש בתוספים של אבטחה כדי להגן על אתר הוורדפרס שלכם. הפגיעה הזו היא גם הזדמנות טובה ללמוד על חשיבות האבטחה באתר. לא רק שיש להגן על המידע של הלקוחות, אלא גם על המידע של העסק עצמו. פגיעה באבטחה יכולה לגרום לנזק כלכלי, לפגיעה בתדמית, ולהפסד של לקוחות. לכן, יש לבצע פעולות אבטחה קבועות, ולהתחיל שימוש בתוספים של אבטחה כדי להגן על אתר הוורדפרס שלכם.

אם אתם לא בטוחים אם אתם פגיעים לפגיעה זו, יש לבצע בדיקה אבטחה מקצועית. ישנם תוספים של אבטחה שיכולים לסייע לזה, כמו Wordfence או Sucuri. גם שירותים של אבטחה יכולים לסייע לזה, כמו שירותי אבטחה של וורדפרס. הפגיעה הזו היא גם הזדמנות טובה ללמוד על חשיבות העדכון של המודולים. לא רק שיש לעדכן את המודולים, אלא גם לבדוק את הרשאות המשתמשים באתר. גם שימוש בתוספים של אבטחה יכול לסייע בהגנה מפני פגיעות עתידיות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57379 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57379 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

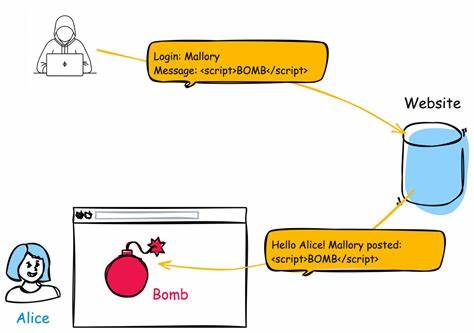
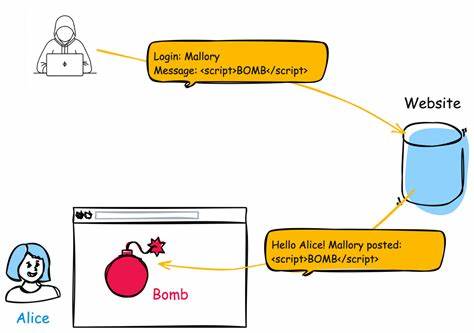
התגלה פגיעה קשה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57388 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57388: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע, ומה עליכם לעשות

הסבר מקיף על הפגיעה CVE-2026-57388, הסבר על Cross-Site Scripting (XSS), דוגמאות לפגיעות, וצעדים להגנה על אתריכם מפני התקפות כאלו.

🚨 CVE-2026-57389 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57389 - מה זה, כיצד הוא פוגע ומה עליכם לעשות

הפגיעה CVE-2026-57389 היא פגיעה מסוג Path Traversal שמאפשרת גישה לאזור מוגבל. לומדו על הסכנות, הדרכים להתגונן ומה עליכם לעשות כדי להגן על מערכותיכם.

🚨 CVE-2026-57391 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57391 - פגיעה קשה בסקריפטינג צד-שלישי (XSS) שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57391 נחשפת כאיום משמעותי על ביטחון האינטרנט. לומדו על טבע הפגיעה, השפעותיה, ודרך להגן על אתריכם מפני התקפות XSS.

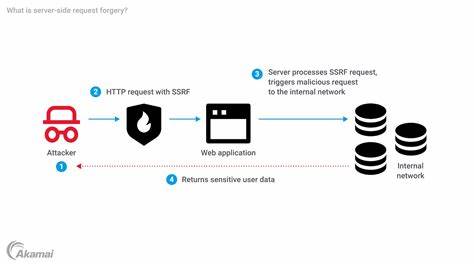
🚨 CVE-2026-57372 Server-Side Request Forgery (SSRF) vulnerability in denishua WPJAM Basic wpjam-basi
13 יולי 2026 פגיעות SSRF קשה ב-WPJAM Basic: מה זה אומר לך?

הפגיעה CVE-2026-57372 ב-WPJAM Basic מאפשרת התקפות SSRF חמורות. לומדו מה זה אומר, כיצד זה פוגע באתרים שלכם, ואיך להגן עליהם.

🚨 CVE-2026-57715 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 התקפת XSS: מה זה CVE-2026-57715 ואיך להגן על אתרך

התקפת Cross-Site Scripting (XSS) היא אחת הסיכונים הגדולים ביותר לאבטחת אתרים. בירור מהו CVE-2026-57715, כיצד הוא פוגע, וטיפים מקצועיים להגנה מיטבית.

🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
13 יולי 2026 חשיפה: פגיעות קשה ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת התקפת Deserialization of Untrusted Data. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress שלכם.