חשיפה: פגיעה קשה ב-CVE-2026-57369 - מה זה, כיצד הוא פוגע, ומה עליכם לעשות?

סטארטאפים והון סיכון כרייה וסטייקינג
🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

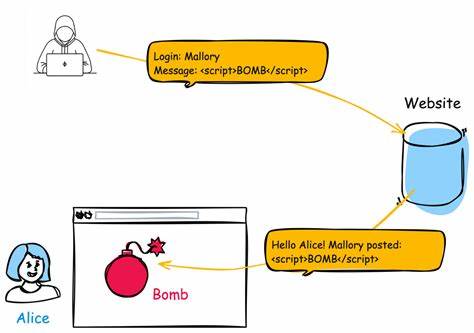
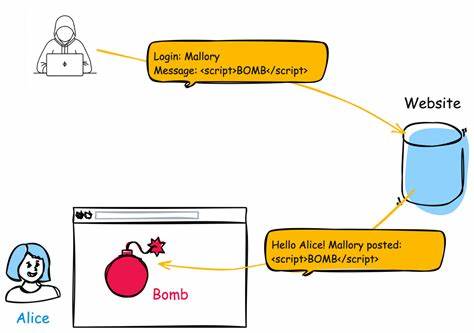
הפגיעה CVE-2026-57369 היא פגיעה מסוג Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתר. לומדו על הסכנות, הדרכים להגנה, ומה עליכם לעשות כדי להגן על אתריכם.

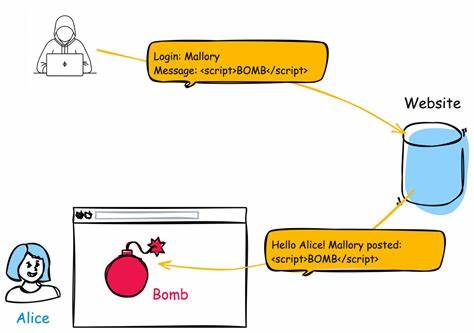
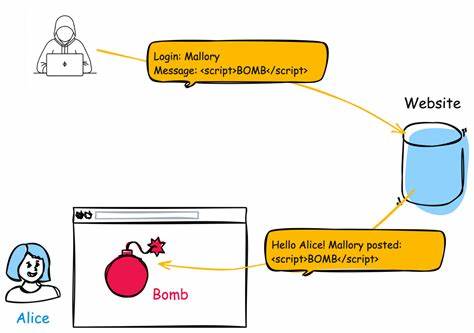
הפגיעה CVE-2026-57369 היא אחת הפגיעות החמורות ביותר שנחשפו בשנים האחרונות בתחום האבטחת האינטרנט. היא נכללת בקטגוריה של Cross-Site Scripting (XSS), פגיעה שמאפשרת למתקיפים להזריק קוד זדוני לאתר, ולהשפיע על משתמשים חפים מפשע. הפגיעה הזו, שזוהתה לאחרונה, מהווה איום משמעותי לאתרים רבים, ולכן חשוב מאוד להבין את טיב הפגיעה, את הסכנות שבה, ואת הדרכים להגנה מפניה. הפגיעה CVE-2026-57369 מתרחשת כאשר אתר לא מטפל בצורה נכונה בקלט של משתמשים, ובכך מאפשר למתקיפים להזריק קוד JavaScript זדוני. הקוד הזה יכול לבצע פעולות שונות, החל מהגדרת תצוגה שגוייה, ועד לגנבת נתונים רגישים כגון סיסמאות, פרטים אישיים, או מידע פיננסי. הפגיעה הזו היא חלק מהסוגים השכיחים ביותר של פגיעות באינטרנט, ולכן היא מהווה איום משמעותי לאתרים רבים. אחד מהסימנים הראשונים לפגיעה כזו הוא התנהגות מוזרה של האתר, כגון תצוגת מסרים לא צפויים, או פעולות שאינן צפויות. למשל, אם משתמשים דווחו על תצוגת מסרים מוזרים, או על פעולות שאינן צפויות, זה יכול להיות סימן לפגיעה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, אם אתר אינו מטפל בצורה נכונה בקלט של משתמשים, או אם הוא משתמש בשיטות ישנות לאבטחת הקלט, זה יכול להיות סימן לפגיעה. הפגיעה CVE-2026-57369 היא חלק מהסוגים השכיחים ביותר של פגיעות באינטרנט, ולכן היא מהווה איום משמעותי לאתרים רבים. הפגיעה הזו יכולה לגרום לנזקים משמעותיים, החל מהפרת פרטיות, ועד לגנבת מידע רגיש. לכן, חשוב מאוד להבין את הסכנות שבה, ולנקוט בצעדים הנכונים כדי להגן על אתריכם. אחד מהצעדים הראשונים להגנה מפגיעה כזו הוא להבטיח שהאתר מטפל בצורה נכונה בקלט של משתמשים. זה כולל שימוש בשיטות מתקדמות לאבטחת הקלט, כגון סנטרת הקלט, או שימוש בשיטות אוטומטיות לאבטחת הקלט. בנוסף, חשוב להבטיח שהאתר משתמש בגרסאות מעודכנות של תוכנות האבטחה, ולהתעדכן באופן קבוע על הפגיעות החדשות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57376 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 פגיעות CVE-2026-57376: מה זה, כיצד הוא פוגע ובאיזו דרך ניתן להגן על עצמכם

הפגיעות CVE-2026-57376 היא פגיעות חמורה של XSS שמאפשרת למתקיפים להזריק קוד זדוני לאתר. בקריאה זו נחקור את הטכניקה, את הסיכונים והדרכים להגן על אתריכם.

🚨 CVE-2026-57377 Missing Authorization vulnerability in WPXPO WowAddons product-addons allows Exploi
13 יולי 2026 חשיפה: פגיעה חמורה ב-WPXPO WowAddons - CVE-2026-57377 - מה זה אומר לך?

חשיפה מפורטת על פגיעה חמורה באבטחת המוצר WowAddons של WPXPO, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, ומדריך למניעה. התכוננו להגן על אתר הוורדפרס שלכם.

🚨 CVE-2026-57379 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57379 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

התגלה פגיעה קשה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57388 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57388: סיכון קריטי של XSS - מה זה, כיצד הוא פוגע, ומה עליכם לעשות

הסבר מקיף על הפגיעה CVE-2026-57388, הסבר על Cross-Site Scripting (XSS), דוגמאות לפגיעות, וצעדים להגנה על אתריכם מפני התקפות כאלו.

🚨 CVE-2026-57389 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57389 - מה זה, כיצד הוא פוגע ומה עליכם לעשות

הפגיעה CVE-2026-57389 היא פגיעה מסוג Path Traversal שמאפשרת גישה לאזור מוגבל. לומדו על הסכנות, הדרכים להתגונן ומה עליכם לעשות כדי להגן על מערכותיכם.

🚨 CVE-2026-57391 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57391 - פגיעה קשה בסקריפטינג צד-שלישי (XSS) שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57391 נחשפת כאיום משמעותי על ביטחון האינטרנט. לומדו על טבע הפגיעה, השפעותיה, ודרך להגן על אתריכם מפני התקפות XSS.

🚨 CVE-2026-57372 Server-Side Request Forgery (SSRF) vulnerability in denishua WPJAM Basic wpjam-basi
13 יולי 2026 פגיעות SSRF קשה ב-WPJAM Basic: מה זה אומר לך?

הפגיעה CVE-2026-57372 ב-WPJAM Basic מאפשרת התקפות SSRF חמורות. לומדו מה זה אומר, כיצד זה פוגע באתרים שלכם, ואיך להגן עליהם.