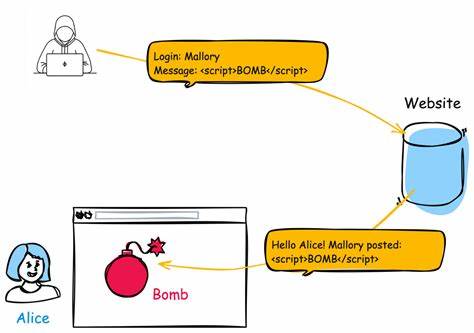
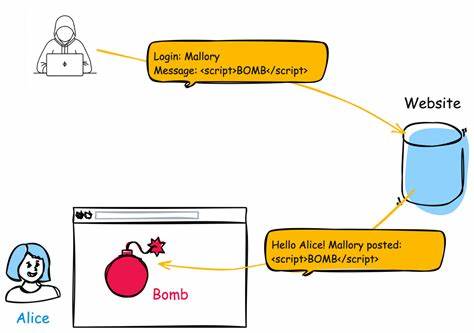
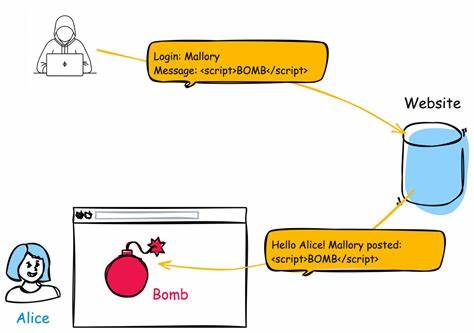
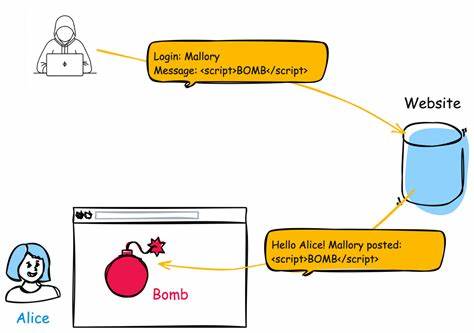
הפגיעות CVE-2026-57376 היא אחת הפגיעויות החמורות ביותר בתחום האבטחה של האינטרנט, והיא נכללת בקטגוריה של XSS (Cross-Site Scripting). פגיעות זו מאפשרת למתקיפים להזריק קוד זדוני לאתר, ולהשפיע על משתמשים חפים מפשע. בקריאה זו נחקור את הטכניקה מאחורי הפגיעות, את הסיכונים שבה, ואת הדרכים להגן על אתריכם מפני התקפות כאלו. הפגיעות CVE-2026-57376 מתרחשת כאשר אתר לא מטפל בצורה נכונה בקלט של המשתמשים. כאשר אתר לא מבצע סינון או איפוס של הקלט, המתקיף יכול להזריק קוד JavaScript זדוני, שיבוצע בצד הלקוח. זה יכול לגרום לנזקים רבים, כולל גנבת מידע, הפצת זיהומים ופריצת פרטיות. הסיכונים של הפגיעות CVE-2026-57376 הם רבים ומגוונים. המתקיף יכול להשתמש בקוד הזדוני כדי לגנוב סיסמאות, פרטים אישיים, או אף להזריק זיהומים לאתר. בנוסף, הפגיעות יכולה לשמש כנקודת כניסה לתקיפות מורכבות יותר, כמו התקפות Man-in-the-Middle. לכן, חשוב מאוד להגן על אתריכם מפני פגיעות כאלו. כדי להגן על אתריכם מפני הפגיעות CVE-2026-57376, יש לבצע מספר צעדים. ראשית, יש לבצע סינון של כל הקלט של המשתמשים.

ניתן להשתמש ב-CSP (Content Security Policy) כדי להגביל את המקורות שמהם ניתן לטעון קוד. בנוסף, יש לבצע איפוס של כל הקלט, כדי למנוע מהמתקיף להזריק קוד זדוני. בנוסף, יש לבצע בדיקות אבטחה סדירות על האתר. ניתן להשתמש בכלים כמו OWASP ZAP או Burp Suite כדי לבדוק את האתר על פגיעויות. כמו כן, יש לעדכן את התוכנה של האתר באופן סדיר, כדי למנוע פגיעויות ידועות. הפגיעות CVE-2026-57376 היא פגיעות חמורה, אך ניתן להגן על עצמכם ממנה. על ידי ביצוע סינון ואיפוס של הקלט, שימוש ב-CSP, ובדיקות אבטחה סדירות, ניתן למנוע מהמתקיפים להזריק קוד זדוני לאתר. לכן, חשוב מאוד לקחת את הצעדים הנכונים כדי להגן על אתריכם מפני פגיעות כאלו.