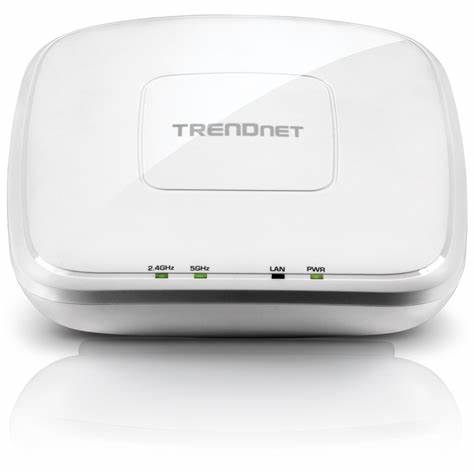
העולם של האינטרנט של דברים (IoT) ממשיך לגדול, אך עם זאת, הוא מביא עמו גם סיכונים ביטחוניים גדולים יותר. אחת הפגיעות האחרונות שנחשפו היא CVE-2026-15481, פגיעה חמורה ברוטר Trendnet TEW-635BRM, דגם פופולרי בשימוש ביתי ומסחרי. הפגיעה, שנחשפה בגרסאות עד 1. 00. 03, יכולה להעניק לגולשים זדוניים גישה מלאה למתקן, מה שמאפשר להם לבצע פעולות מזיקות כמו גנבת נתונים, הפעלת התקפות או שימוש במתקן כבסיס להתקפות נוספות. חשוב להבין את הטקטיקות של הפגיעה הזו, את הסיכונים שבה, ואת הצעדים הנדרשים כדי להגן על עצמך. הפגיעה CVE-2026-15481 נוצרה עקב חוסר ביטחון בגרסאות מוקדמות של תוכנת הרוטר. הגולשים הזדוניים יכולים לנצל את הפגיעה כדי לבצע התקפות כמו הידור (brute force), גישה לא מורשית או התקפות מנוהלות מרוחקות (RCE). אחת הסיבות העיקריות לפגיעה היא חוסר עדכון של תוכנת הרוטר, מה שמאפשר לגולשים זדוניים לנצל חולשות ידועות. בנוסף, הרוטר לא מבצע בדיקות ביטחון מספיקות, מה שמאפשר לגולשים זדוניים לבצע התקפות ללא קושי. הסיכונים הנלווים לפגיעה זו הם רבים ומגוונים.

ראשית, הגולשים הזדוניים יכולים לגנוב נתונים רגישים כמו סיסמאות, פרטי אשראי או מידע אישי. בנוסף, הם יכולים להשתמש ברוטר כדי לבצע התקפות על רשתות אחרות, מה שיכול לגרום נזק נרחב. כמו כן, הפגיעה יכולה לאפשר לגולשים זדוניים לשלוט ברוטר, מה שיכול לגרום להפסקות בשירות או לבצע פעולות מזיקות אחרות. חשוב להבין כי הפגיעה הזו אינה רק בעיית ביטחון, אלא גם בעיית פרטיות, שכן הגולשים הזדוניים יכולים לגלות מידע רגיש על המשתמשים. כדי להגן על עצמך מפני הפגיעה הזו, ישנם מספר צעדים שיש לבצע. ראשית, יש לעדכן את תוכנת הרוטר לגרסה המאוחרת ביותר. Trendnet כבר הוציאה עדכונים כדי לתקן את הפגיעה, ולכן חשוב להבטיח כי הרוטר שלך מופעל בגרסה המאוחרת ביותר. בנוסף, יש לבצע בדיקות ביטחון סדירות כדי להבטיח כי אין חולשות נוספות. כמו כן, יש להשתמש בסיסמאות חזקות ויחידות כדי למנוע גישה לא מורשית. גם חשוב להשתמש בתכונות הביטחון של הרוטר, כמו חומת אש וטכנולוגיות אנטי-התקפה, כדי להגן על הרשת שלך. בנוסף, יש לבצע בדיקות סדירות של הרשת כדי להבטיח כי אין פעילות חשודה.
ניתן להשתמש בכלים כמו סריקת רשת או תוכנות אנטי-וירוס כדי לזהות התקפות פוטנציאליות. גם חשוב להבין כי הפגיעה הזו אינה רק בעיית טכנולוגיה, אלא גם בעיית התנהגות. המשתמשים צריכים להיות מודעים לסיכונים ולהתנהג בהתאם. זה כולל לא להשתמש ברשתות ציבוריות ללא הגנה, לא לחבר מתקנים לא מאומתים לרשת ולהשתמש בתכונות הביטחון של הרוטר. הפגיעה CVE-2026-15481 היא תזכורת לכך שהביטחון ברשת הוא אחריות משותפת. Trendnet, כמפתח הרוטר, צריכה להמשיך ולהציע עדכונים וביטחון מוגבר. המשתמשים, מצדם, צריכים להיות מודעים לסיכונים ולהשתמש בתכונות הביטחון של הרוטר. רק באמצעות שיתוף פעולה בין המפתחים למשתמשים ניתן להגן על הרשתות שלנו מפני התקפות. בהמשך, חשוב להבין כי הפגיעה הזו אינה היחידה. ישנן פגיעות רבות אחרות ברוטרים ואמצעי רשת אחרים, ולכן חשוב להיות מודע לסיכונים ולהשתמש בתכונות הביטחון של הרשת. גם חשוב להמשיך וללמוד על טכנולוגיות חדשות וטכניקות ביטחון כדי להגן על עצמך מפני התקפות פוטנציאליות. הביטחון ברשת הוא תהליך מתמיד, ולא ניתן להסתמך רק על תכונות הביטחון של הרוטר.
בהתחלה, הפגיעה CVE-2026-15481 נחשפה על ידי חוקרי ביטחון, אך היא יכולה להיות מנוצלת על ידי גולשים זדוניים. חשוב להבין כי הפגיעה הזו אינה רק בעיית טכנולוגיה, אלא גם בעיית התנהגות. המשתמשים צריכים להיות מודעים לסיכונים ולהשתמש בתכונות הביטחון של הרוטר. בסיכום, הפגיעה CVE-2026-15481 ברוטר Trendnet TEW-635BRM היא תזכורת לכך שהביטחון ברשת הוא אחריות משותפת. חשוב להמשיך וללמוד על טכנולוגיות חדשות וטכניקות ביטחון כדי להגן על עצמך מפני התקפות פוטנציאליות.