חשיפה: פגיעות קשות ב-PHP - מה זה אומר לך?

ניתוח שוק הקריפטו אסטרטגיית השקעות חדשות בורסת הקריפטו
🚨 CVE-2026-57788 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem

הפגיעה CVE-2026-57788 חשפה בעיה חמורה בקוד PHP. לומדו מה זה אומר, כיצד זה משפיע על אתרים ומה עליכם לעשות כדי להגן על עצמכם.

העולם של התכנות ופתיחות הקוד הוא עולם מלא באתגרים. אחת הפגיעויות החמורות ביותר שנחשפו לאחרונה היא CVE-2026-57788, שמגלה בעיה קשה בקוד PHP הקלאסי. הפגיעה הזו, המכונה 'Improper Control of Filename for Include/Require Statement', היא בעיה שיכולה לגרום לנזקים כבדים לאתרים ולמערכות שמשתמשות ב-PHP. אך מה זה אומר בדיוק? ומה עליכם לעשות כדי להגן על עצמכם? בואו נבין את כל הפרטים. PHP הוא שפת תכנות פופולרית מאוד, שמשמשת מיליוני אתרים ברחבי העולם. היא ידועה בקלות השימוש שלה ובמהירות הפיתוח, אך כמו כל שפה, גם PHP לא חסינה מפגיעות. הפגיעה CVE-2026-57788 היא בעיה שמקורה בשימוש לא נכון בקובצי Include/Require. כאשר תוכנית PHP משתמשת בפקודות include או require, היא מצפה לקבל שם קובץ תקין. אך אם שם הקובץ אינו מוגן כראוי, זה יכול לגרום לתוצאות קטלניות. הפגיעה הזו מאפשרת למתקיף לשלוט בשם הקובץ שנכנס לתוכנית. זה יכול לגרום לתוצאות כגון גישה לא מורשית לקבצים רגישים, הפעלת קוד זדוני או אפילו שינוי בקוד המקורי של האתר. המתקיף יכול להשתמש בפגיעה זו כדי להרעיל את הקוד, להרוס נתונים או לגרום לנזקים אחרים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זהו סוג של התקפה המכונה 'Local File Inclusion' (LFI), שיכולה לגרום לנזקים כבדים. אחד הדברים החשובים ביותר להבין על הפגיעה הזו הוא שהמתקיף לא צריך להיות בעל גישה ישירה לשרת. הוא יכול להשתמש בפגיעה זו דרך האינטרנט, באמצעות קישורים או בקשות HTTP. זה הופך את הפגיעה הזו לפגיעה חמורה במיוחד, שכן היא מאפשרת למתקיף לבצע התקפות מרוחקות. זה גם הופך את הפגיעה הזו לפגיעה שיכולה להשפיע על מיליוני אתרים ברחבי העולם. אבל מה ניתן לעשות כדי להגן על עצמכם מפני הפגיעה הזו? ראשית, חשוב להבין שהפתרון לא פשוט. הפגיעה הזו קשורה לקוד המקורי של PHP, ולכן הדרך הטובה ביותר להגן על עצמכם היא לשדרג את גרסת PHP שלכם. מפתחי PHP עובדים קשה כדי לתקן פגיעות כאלו, ולכן השדרוג לגרסה המאושרת ביותר הוא הדרך הטובה ביותר להגן על עצמכם. בנוסף לשדרוג, ישנם מספר צעדים נוספים שאתם יכולים לקחת כדי להגן על עצמכם. אחד מהם הוא להשתמש בשמות קובצים תקינים ומאובטחים. זה יכול להיות קשה, שכן PHP מאפשר שימוש בשמות קובצים שונים, אך אם אתם משתמשים בשמות קובצים תקינים, זה יכול להפחית את הסיכון.

גם השימוש באימות קוד, כמו אימות קוד PHP, יכול לעזור להגן על עצמכם מפני פגיעות כאלו. אבל אולי הדבר החשוב ביותר להבין הוא שהפגיעה הזו היא חלק ממגמה גדולה יותר. הפגיעות בקוד PHP הן נפוצות, וישנן רבות אחרות שיכולות לגרום לנזקים כבדים. לכן, חשוב מאוד להיות מודעים לפגיעות אלו ולעבוד קשה כדי להגן על עצמכם. זה כולל את השימוש בגרסאות מאושרות של PHP, את השימוש באימות קוד, ואת השימוש בשמות קובצים תקינים. הפגיעה CVE-2026-57788 היא פגיעה חמורה, אך היא לא הפגיעה היחידה. ישנן רבות אחרות שיכולות לגרום לנזקים כבדים, ולכן חשוב להיות מודעים לפגיעות אלו ולעבוד קשה כדי להגן על עצמכם. רק כך תוכלו להגן על עצמכם מפני פגיעות כאלו ולהבטיח שהאתר שלכם בטוח. אך עם המודעות הנכונה והצעדים הנכונים, ניתן להגן על עצמכם מפני פגיעות כאלו ולהבטיח שהאתר שלכם בטוח.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57816 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

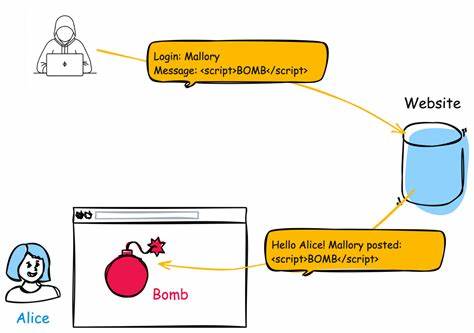
הפגיעה CVE-2026-57816 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתרים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי אינטרנט.

🚨 CVE-2026-61971 Authorization Bypass Through User-Controlled Key vulnerability in Cozmoslabs User P
13 יולי 2026 חשיפה: פגיעה קשה באבטחת WordPress - CVE-2026-61971 מאפשרת גישה לא מורשה

הפגיעה החדשה CVE-2026-61971 ב-Cozmoslabs User Profile מאפשרת ביפול של אימות משתמשים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57733 - פגיעה חמורה של XSS שיכולה להעלות את האתר שלך

הפגיעה CVE-2026-57733 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום לניצול חמור של אתרים. התפרצות זו מאפשרת למתקיפים להזריק קוד זדוני ולהשתלט על נתוני משתמשים. באירוע זה, נחקור את הטכניקה, את הסיכונים והדרכים למניעתה.

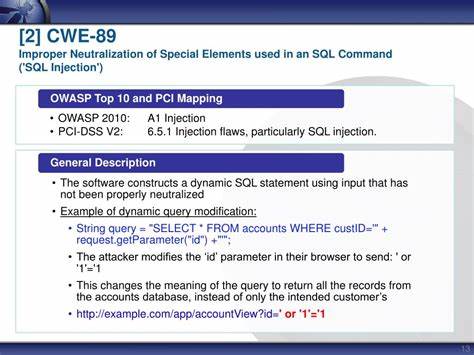
🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות הציוריות ביותר בתחום האבטחה של מערכות מידע. בערך זה נבין מהי התקפה זו, כיצד היא פועלת, ואת הדרכים המומלצות למנוע אותה.

🚨 CVE-2026-57423 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57423: הסכנה של XSS ודרכי ההגנה על אתרך

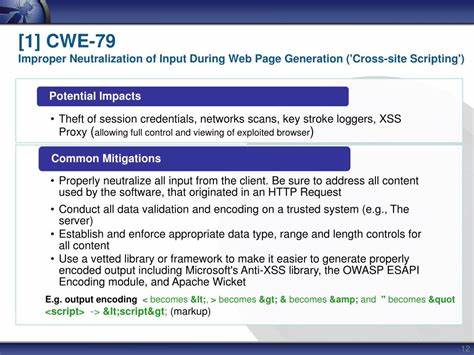
הסבר מקיף על פגיעות XSS, הסכנות שבה, ודרכי ההגנה על אתר אינטרנט מפני התקפות כאלו. הכולל פתרונות מעשיים וטיפים למניעת נזקים.

🚨 CVE-2026-57772 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד זה פועל, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הפופולריות ביותר, המאיימת על מערכות בסיסי נתונים. לומדו על הסכנות, הדרכים שבהן מתבצעת ההתקפה, וצעדים מעשיים להגנה על מערכותיכם.

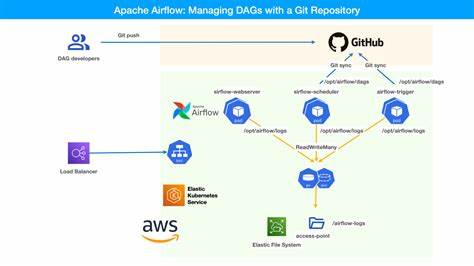
🚨 CVE-2026-58065 The Apache Airflow Git provider runs its git-over-SSH operations with `StrictHostKe
13 יולי 2026 חשיפה: פגיעה קשה ב-Apache Airflow - CVE-2026-58065 ומה זה אומר לך

הפגיעה החדשה ב-Apache Airflow, CVE-2026-58065, מאפשרת התקפות על מערכות באמצעות SSH. לומדו מה זה אומר, כיצד להגן על עצמכם, ומה צריך לעשות כדי למנוע נזקים.