חשיפה: פגיעות קשה במערכת TRENDnet TEW-821DAP - מה זה אומר לך?

מיסים וקריפטו
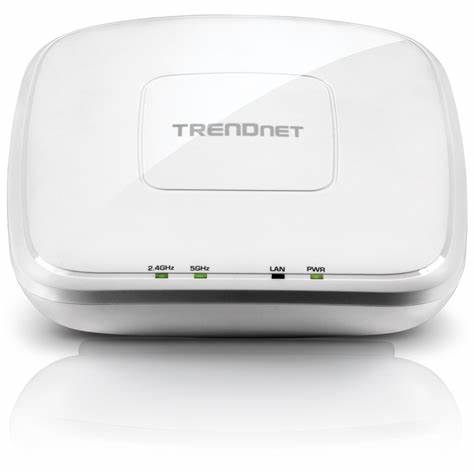
🚨 CVE-2026-15487 A vulnerability was found in TRENDnet TEW-821DAP 1.11B03. This impacts the function

חקירה מקיפה על הפגיעה CVE-2026-15487 במערכת TRENDnet TEW-821DAP, הסברים מקצועיים על הסיכונים והדרכים להגן על רשתך

העולם של האינטרנט של דברים (IoT) מתפתח במהירות, אך עם התפתחות זו מגיעים גם סיכונים ביטחוניים גדולים יותר. אחת הפגיעויות האחרונות שנחשפו היא CVE-2026-15487, אשר משפיעה על מערכת TRENDnet TEW-821DAP בגרסה 1. 11B03. הפגיעה הזו, אשר נחשפה לאחר בדיקות מקיפות, יכולה להעלות את רמת הסיכון של רשתות ביתיות ומשרדיות כאחד. בשונה מפגיעויות אחרות, הפגיעה הזו לא רק מאפשרת גישה לא מורשית, אלא גם יכולה לגרום נזקים משמעותיים אם לא תטופל בזמן. חשוב להבין את הטכנולוגיה מאחורי הפגיעה, את הסיכונים שהיא מעלה, ואת הדרכים להגן על עצמך מפני התקפות פוטנציאליות. במערכת TRENDnet TEW-821DAP, הפגיעה מתרחשת בגלל חולשה בפונקציה מסוימת, אשר מאפשרת למתקיף לבצע פעולות לא מורשות. זה יכול לכלול גישה לאזור מנהל, שינוי בהגדרות הרשת, או אפילו הפעלת קוד רע. הפגיעה הזו היא דוגמה טובה לכך כיצד גם ציוד רשת פשוט יכול להיות מטרה למתקיפים. אחד הסיכונים הגדולים ביותר של הפגיעה הזו הוא האפשרות של מתקיפים להשתלט על הרשת כולה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם המתקיף מצליח לחדור למערכת, הוא יכול להשתמש בה כדי לבצע התקפות נוספות, לגרום להפסקות בשירות, או אפילו לגנוב מידע רגיש. זה יכול להיות בעיה גדולה במיוחד עבור משרדים קטנים ומשפחות, אשר לא תמיד מחזיקים בחומרה מתקדמת להגנה על רשתותיהם. כדי להגן על עצמך מפני הפגיעה הזו, ישנם מספר צעדים שיש לבצע. ראשית, יש לבדוק אם המערכת שלך מושפעת מהפגיעה. אם כן, יש לעדכן את החומרה לגרסה המאושרת האחרונה, אשר תכלול את התיקונים הנדרשים. בנוסף, יש לבצע סריקות ביטחוניות תדירות כדי להבטיח שהרשת שלך חסינה מפני התקפות. גם שימוש בסיסמת חזקה ומעבר לשימוש ברשתות VPN יכולים לסייע בהגנה על הרשת. חשוב להזכיר כי הפגיעה הזו היא רק אחת מתוך רבות אשר נחשפות מדי יום. לכן, חשוב להיות מודע לסיכונים ולהשקיע בהגנה על הרשת שלך. אם לא תטפל בפגיעות אלו, אתה מסכן את עצמך ואת המידע שלך. בסיכום, הפגיעה CVE-2026-15487 במערכת TRENDnet TEW-821DAP היא דוגמה טובה לכך כיצד גם ציוד רשת פשוט יכול להיות מטרה למתקיפים. חשוב להבין את הסיכונים והדרכים להגן על עצמך, כדי להבטיח שהרשת שלך תישאר בטוחה ומאובטחת.

אם תטפל בפגיעות אלו בזמן, תוכל למנוע נזקים משמעותיים ולהבטיח שהרשת שלך תישאר בטוחה.

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-56260 Crawl4AI before 0.8.7 contains an arbitrary file write vulnerability in the Docker
13 יולי 2026 פגיעות קשה ב-Crawl4AI: מה אתה צריך לדעת על CVE-2026-56260

חשיפת פגיעות קשה ב-Crawl4AI לפני גרסה 0.8.7, המאפשרת כתיבה שרירותית של קבצים. התחקות אחר הסכנות, הדרכות לביצוע ומדריך להגנה על מערכות Docker שלך.

🚨 CVE-2026-59260 OpenWrt luci-app-samba4 read ACL grants file.exec permission on /usr/sbin/smbd, all
13 יולי 2026 חשיפה: פגיעות קשה במערכת OpenWrt - CVE-2026-59260 מאפשרת גישה לא מורשת לסמבה

חשיפה מפורטת על פגיעות ביטחונית קשה במערכת OpenWrt, המאפשרת גישה לא מורשת לתיקיות קריטיות. התחקיר כולל הסברים טכניים, השלכות אפשריות והמלצות להגנה.

🚨 CVE-2026-57788 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 חשיפה: פגיעות קשות ב-PHP - מה זה אומר לך?

הפגיעה CVE-2026-57788 חשפה בעיה חמורה בקוד PHP. לומדו מה זה אומר, כיצד זה משפיע על אתרים ומה עליכם לעשות כדי להגן על עצמכם.

🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57816 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57816 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתרים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי אינטרנט.

🚨 CVE-2026-61971 Authorization Bypass Through User-Controlled Key vulnerability in Cozmoslabs User P
13 יולי 2026 חשיפה: פגיעה קשה באבטחת WordPress - CVE-2026-61971 מאפשרת גישה לא מורשה

הפגיעה החדשה CVE-2026-61971 ב-Cozmoslabs User Profile מאפשרת ביפול של אימות משתמשים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57733 - פגיעה חמורה של XSS שיכולה להעלות את האתר שלך

הפגיעה CVE-2026-57733 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום לניצול חמור של אתרים. התפרצות זו מאפשרת למתקיפים להזריק קוד זדוני ולהשתלט על נתוני משתמשים. באירוע זה, נחקור את הטכניקה, את הסיכונים והדרכים למניעתה.

🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות הציוריות ביותר בתחום האבטחה של מערכות מידע. בערך זה נבין מהי התקפה זו, כיצד היא פועלת, ואת הדרכים המומלצות למנוע אותה.