חשיפה: CVE-2026-57816 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

כרייה וסטייקינג אסטרטגיית השקעות
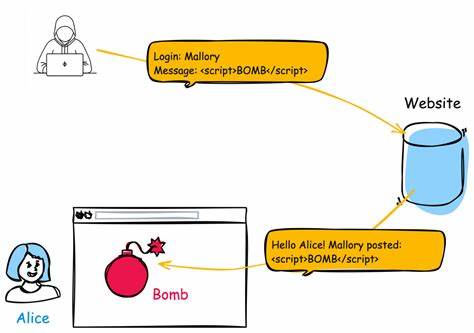
🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-57816 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתרים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי אינטרנט.

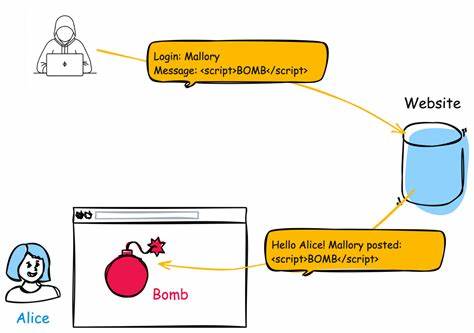
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחת הפגיעות החמורות האחרונות שנחשפו היא CVE-2026-57816, פגיעה של Cross-Site Scripting (XSS) שמאיימת על אתרי אינטרנט ברחבי העולם. הפגיעה זו מאפשרת למתקיפים להזריק קוד זדוני לאתרים, מה שיכול לגרום לנזקים כבדים, כולל גנבת נתונים, הפצת זיהומים ופריצות חמורות. בערך זה נחקור את הפגיעה, את הסיכונים שלה ואת הדרכים למניעתה. הפגיעה CVE-2026-57816 היא דוגמה מובהקת לאחד הסוגים הנפוצים ביותר של פגיעות אבטחה באינטרנט - Cross-Site Scripting, או XSS. הפגיעה מתרחשת כאשר אתר אינטרנט לא מטפל כראוי בקלטים שהמשתמשים מזינים, ומאפשרת למתקיפים להזריק קוד JavaScript זדוני. הקוד הזה יכול לבצע פעולות שונות, החל מגנבת נתונים אישיים ועד להפצת זיהומים. הפגיעה נחשפה לאחר שמתקיפים ניצלו את החולשה כדי לבצע התקפות על אתרים שונים, מה שגרם לנזקים משמעותיים. אחד הסיכונים הגדולים של הפגיעה CVE-2026-57816 הוא יכולתה לגרום לנזקים משמעותיים לאתרים ולמשתמשים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

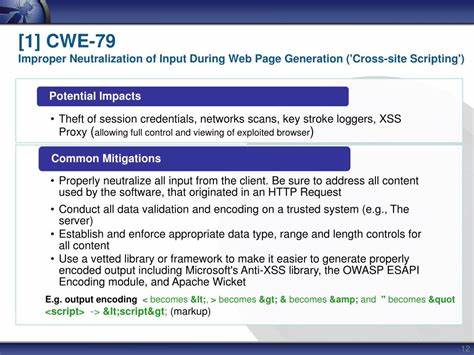
כאשר מתקיפים מצליחים להזריק קוד זדוני לאתר, הם יכולים לגנוב נתונים אישיים, כולל סיסמאות, פרטי אשראי ומידע אישי. בנוסף, הם יכולים להשתמש בקוד הזדוני כדי להפיץ זיהומים או לבצע פעולות נוספות שיכולות לפגוע באתר ובמשתמשיו. הפגיעה גם יכולה לגרום לנזקים מוניטריים, שכן אתרים שנפגעו עלולים לאבד את אמון המשתמשים ולסבול מנזקים מוניטריים כבדים. כדי למנוע את הפגיעה CVE-2026-57816, ישנן מספר צעדים שאתרי אינטרנט יכולים לבצע. ראשית, חשוב לבצע סריקות אבטחה סדירות כדי לאתר פגיעויות אפשריות. בנוסף, יש לבצע עדכונים סדירים של תוכנות האתר, כולל תוכנות אבטחה, כדי להבטיח שהאתר מוגן מפני פגיעויות ידועות. גם שימוש בתוכנות אבטחה מתקדמות, כמו מערכות הגנה מפני התקפות, יכול לסייע בהגנה על האתר מפני פגיעות. בנוסף, יש חשיבות רבה לבדיקת הקלטים שהמשתמשים מזינים לאתר. אתרי אינטרנט צריכים להבטיח שהקלטים עוברים סינון מתאים לפני שהם מוטמעים באתר. שימוש בתוכנות סינון מתקדמות יכול לסייע בהגנה על האתר מפני פגיעות XSS. גם שימוש בתוכנות אבטחה נוספות, כמו מערכות הגנה מפני התקפות, יכול לסייע בהגנה על האתר מפני פגיעות.

הפגיעה CVE-2026-57816 היא דוגמה מובהקת לאחד הסיכונים הגדולים של האינטרנט המודרני. הפגיעה מאיימת על אתרי אינטרנט ברחבי העולם, ויכולה לגרום לנזקים כבדים. כדי למנוע את הפגיעה, יש חשיבות רבה לבצע סריקות אבטחה סדירות, לעדכן את תוכנות האתר ולהשתמש בתוכנות אבטחה מתקדמות. גם שימוש בתוכנות סינון מתקדמות יכול לסייע בהגנה על האתר מפני פגיעות XSS. על ידי קבלת צעדים אלו, אתרי אינטרנט יכולים להגן על עצמם מפני פגיעות ואבטחת את המשתמשים שלהם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-61971 Authorization Bypass Through User-Controlled Key vulnerability in Cozmoslabs User P
13 יולי 2026 חשיפה: פגיעה קשה באבטחת WordPress - CVE-2026-61971 מאפשרת גישה לא מורשה

הפגיעה החדשה CVE-2026-61971 ב-Cozmoslabs User Profile מאפשרת ביפול של אימות משתמשים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57733 - פגיעה חמורה של XSS שיכולה להעלות את האתר שלך

הפגיעה CVE-2026-57733 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום לניצול חמור של אתרים. התפרצות זו מאפשרת למתקיפים להזריק קוד זדוני ולהשתלט על נתוני משתמשים. באירוע זה, נחקור את הטכניקה, את הסיכונים והדרכים למניעתה.

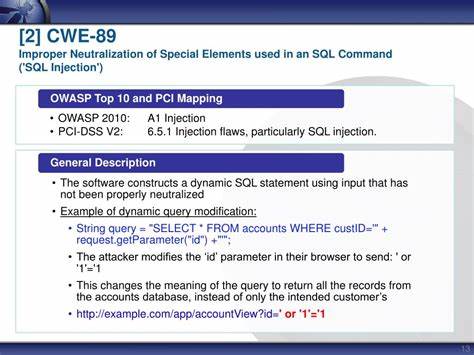
🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות הציוריות ביותר בתחום האבטחה של מערכות מידע. בערך זה נבין מהי התקפה זו, כיצד היא פועלת, ואת הדרכים המומלצות למנוע אותה.

🚨 CVE-2026-57423 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57423: הסכנה של XSS ודרכי ההגנה על אתרך

הסבר מקיף על פגיעות XSS, הסכנות שבה, ודרכי ההגנה על אתר אינטרנט מפני התקפות כאלו. הכולל פתרונות מעשיים וטיפים למניעת נזקים.

🚨 CVE-2026-57772 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד זה פועל, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הפופולריות ביותר, המאיימת על מערכות בסיסי נתונים. לומדו על הסכנות, הדרכים שבהן מתבצעת ההתקפה, וצעדים מעשיים להגנה על מערכותיכם.

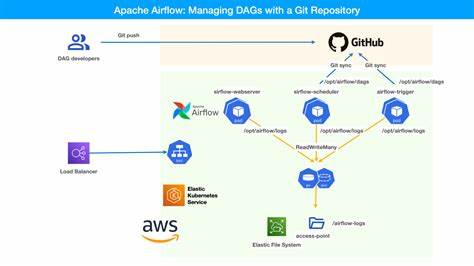
🚨 CVE-2026-58065 The Apache Airflow Git provider runs its git-over-SSH operations with `StrictHostKe
13 יולי 2026 חשיפה: פגיעה קשה ב-Apache Airflow - CVE-2026-58065 ומה זה אומר לך

הפגיעה החדשה ב-Apache Airflow, CVE-2026-58065, מאפשרת התקפות על מערכות באמצעות SSH. לומדו מה זה אומר, כיצד להגן על עצמכם, ומה צריך לעשות כדי למנוע נזקים.

🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57695: הסכנה של Cross-Site Scripting (XSS) ודרכי הגנה

הסבר מקיף על פגיעות CVE-2026-57695, הסכנות של Cross-Site Scripting (XSS) וטכניקות להגנה על אתרי אינטרנט מפני התקפות אלו. מאמרים זה מציג את הסיבות, הדוגמאות והפתרונות האפקטיביים ביותר.