פגיעות קשה ב-Crawl4AI: מה אתה צריך לדעת על CVE-2026-56260

מכירות טוקנים ICO מיסים וקריפטו
🚨 CVE-2026-56260 Crawl4AI before 0.8.7 contains an arbitrary file write vulnerability in the Docker

חשיפת פגיעות קשה ב-Crawl4AI לפני גרסה 0.8.7, המאפשרת כתיבה שרירותית של קבצים. התחקות אחר הסכנות, הדרכות לביצוע ומדריך להגנה על מערכות Docker שלך.

העולם של הביטחון הסיברי מתעורר שוב ושוב מפני פגיעויות חדשות שמאיימות על מערכות ונתונים רגישים. אחת מהפגיעויות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-56260, פגיעות קשה ב-Crawl4AI, כלי פופולרי לשליפת מידע מאינטרנט. הפגיעה, שנחשפה בגרסאות לפני 0. 8. 7, מאפשרת כתיבה שרירותית של קבצים במערכת, מה שיכול להוביל לניצול חמור של המערכת. בירחון זה, נחקור את הפגיעה, את הסכנות שבה, ואת הדרכים להגן על מערכות Docker שלך מפני ניצול. הפגיעה, שנחשפה על ידי חוקרי ביטחון סיברי, מתאפיינת בכך שהיא מאפשרת לכותבים שרירותיים לכתוב קבצים למקומות שונים במערכת, כולל קבצים רגישים. זה יכול להוביל לניצול של הרשאות, התקנת תוכנה זדונית, או אפילו לקריסת המערכת. מה שגורם לפגיעה להיות מסוכנת במיוחד הוא העובדה שהיא מתרחשת בתוך סביבת Docker, שמאפשרת לבודדים לבצע פעולות ללא הגבלת הרשאות. כדי להבין את הפגיעה, יש להסביר את מהותה. Crawl4AI הוא כלי שמשתמשים בו כדי לאסוף מידע מאינטרנט, כולל מידע טקסטואלי, תמונות, ומידע נוסף. הפגיעה מאפשרת למתקיף לכתוב קבצים למקומות שונים במערכת, כולל קבצים שיש בהם נתונים רגישים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הסכנות שבה פגיעה זו הן רבות ומשמעותיות. ראשית, היא מאפשרת למתקיף לקרוא ולכתוב קבצים בכל מקום במערכת, כולל קבצים שיש בהם נתונים רגישים. שנית, היא מאפשרת למתקיף להתקין תוכנה זדונית, שיכולה להזיק למערכת ולנתונים. שלישית, היא מאפשרת למתקיף לבצע פעולות ללא הגבלת הרשאות, מה שיכול להוביל לניצול של הרשאות. כדי להגן על מערכות Docker שלך מפני פגיעה זו, יש מספר צעדים שאתה יכול לבצע. ראשית, יש לעדכן את גרסת Crawl4AI שלך לגרסה 0. 7 או גבוהה יותר, שמכילה את התיקון לפגיעה. שנית, יש לבדוק את הרשאות של Docker, ולהימנע ממתן הרשאות מוגזמות. שלישית, יש לבדוק את הקבצים שמכניסים למערכת, ולהימנע ממתן הרשאות מוגזמות. בנוסף, יש לבצע בדיקות סדירות של המערכת, כדי לוודא שלא ישנה פעילות חריגה. יש גם לבצע בדיקות סדירות של הקבצים שמכניסים למערכת, כדי לוודא שלא ישנה פעילות חריגה. יש לבצע בדיקות סדירות של הרשאות, כדי לוודא שלא ישנה פעילות חריגה. הפגיעה CVE-2026-56260 היא פגיעה קשה שמאיימת על מערכות Docker. היא מאפשרת למתקיף לכתוב קבצים שרירותיים, מה שיכול להוביל לניצול חמור של המערכת.

כדי להגן על מערכות Docker שלך מפני פגיעה זו, יש לעדכן את גרסת Crawl4AI שלך, לבדוק את הרשאות של Docker, לבדוק את הקבצים שמכניסים למערכת, ולבצע בדיקות סדירות של המערכת. רק כך תוכל להגן על מערכות Docker שלך מפני פגיעה זו.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-59260 OpenWrt luci-app-samba4 read ACL grants file.exec permission on /usr/sbin/smbd, all
13 יולי 2026 חשיפה: פגיעות קשה במערכת OpenWrt - CVE-2026-59260 מאפשרת גישה לא מורשת לסמבה

חשיפה מפורטת על פגיעות ביטחונית קשה במערכת OpenWrt, המאפשרת גישה לא מורשת לתיקיות קריטיות. התחקיר כולל הסברים טכניים, השלכות אפשריות והמלצות להגנה.

🚨 CVE-2026-57788 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 חשיפה: פגיעות קשות ב-PHP - מה זה אומר לך?

הפגיעה CVE-2026-57788 חשפה בעיה חמורה בקוד PHP. לומדו מה זה אומר, כיצד זה משפיע על אתרים ומה עליכם לעשות כדי להגן על עצמכם.

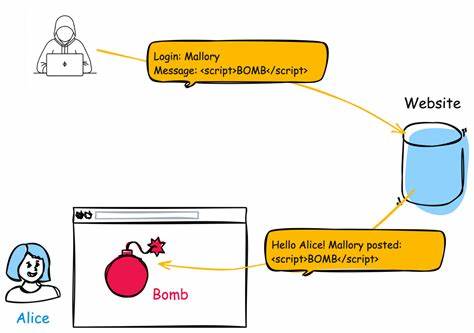
🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57816 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57816 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתרים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי אינטרנט.

🚨 CVE-2026-61971 Authorization Bypass Through User-Controlled Key vulnerability in Cozmoslabs User P
13 יולי 2026 חשיפה: פגיעה קשה באבטחת WordPress - CVE-2026-61971 מאפשרת גישה לא מורשה

הפגיעה החדשה CVE-2026-61971 ב-Cozmoslabs User Profile מאפשרת ביפול של אימות משתמשים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57733 - פגיעה חמורה של XSS שיכולה להעלות את האתר שלך

הפגיעה CVE-2026-57733 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום לניצול חמור של אתרים. התפרצות זו מאפשרת למתקיפים להזריק קוד זדוני ולהשתלט על נתוני משתמשים. באירוע זה, נחקור את הטכניקה, את הסיכונים והדרכים למניעתה.

🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

התקפת SQL Injection היא אחת מהתקפות הציוריות ביותר בתחום האבטחה של מערכות מידע. בערך זה נבין מהי התקפה זו, כיצד היא פועלת, ואת הדרכים המומלצות למנוע אותה.

🚨 CVE-2026-57423 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57423: הסכנה של XSS ודרכי ההגנה על אתרך

הסבר מקיף על פגיעות XSS, הסכנות שבה, ודרכי ההגנה על אתר אינטרנט מפני התקפות כאלו. הכולל פתרונות מעשיים וטיפים למניעת נזקים.