חשיפה: פגיעות קשה במערכת OpenWrt - CVE-2026-59260 מאפשרת גישה לא מורשת לסמבה

מכירות טוקנים ICO טכנולוגיית בלוקצ`יין סטייבלקוינים
🚨 CVE-2026-59260 OpenWrt luci-app-samba4 read ACL grants file.exec permission on /usr/sbin/smbd, all

חשיפה מפורטת על פגיעות ביטחונית קשה במערכת OpenWrt, המאפשרת גישה לא מורשת לתיקיות קריטיות. התחקיר כולל הסברים טכניים, השלכות אפשריות והמלצות להגנה.

בפעם האחרונה, קהילת הביטחון הסייבר חשפה פגיעות חמורה במערכת OpenWrt, אחת מהפלטפורמות הפופולריות ביותר למתקני רשת פתוחים. הפגיעות, המוגדרת כ-CVE-2026-59260, קשורה לתוסף luci-app-samba4, המאפשר את ניהול שירותי סמבה (Samba) על OpenWrt. הפגיעות מאפשרת לקורבנות לא מורשים לבצע פעולות קריאה ותיקיה (read ACL) על קבצים קריטיים, כולל /usr/sbin/smbd, מה שמאפשר גישה לא מורשת לתיקיות ומשאבים רגישים. הפגיעות נוצרה עקב תצורה לא נכונה של רשימות הרשאות (ACL) בתוסף luci-app-samba4. בדרך כלל, שירותי סמבה מאפשרים לחלוקת קבצים ונתונים בין מכונות ברשת, אך הפגיעות הזו מאפשרת למתקיף לקרוא ולשנות קבצים ללא הרשאות מתאימות. זה יכול להוביל לשליטה מלאה על המכונה, גנבת נתונים או השתלטות על הרשת. ההשלכות של פגיעות זו הן חמורות ביותר, במיוחד עבור משתמשים הפעילים בתשתיות רשת פתוחות. OpenWrt משמשת לעיתים קרובות במתקני רשת ביתיים, משרדיים ואף בתשתיות גדולות יותר, מה שמעלה את הסיכון של פגיעות זו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

מתקיפים יכולים לנצל את הפגיעות כדי להתחיל התקפות נוספות, כמו התקפות Man-in-the-Middle (MitM), גנבת נתונים או השתלטות על המכונה. למרות שהפגיעות נחקרה על ידי קהילת הביטחון, ישנם מספר צעדים שמשתמשים יכולים לקחת כדי להגן על עצמם. ראשית, יש לעדכן את מערכת OpenWrt שלהם לאחרונה, שכן מפתחים כבר פרסמו תיקון לפגיעות זו. בנוסף, יש לבדוק את תצורת ACL של שירותי הסמבה ולהבטיח שהרשאות מוגדרות בצורה נכונה. גם שימוש באנטי-וירוסים ובמערכות הגנה נוספות יכול לסייע בהגנה על המערכת מפני התקפות. חשוב לציין שהפגיעות הזו לא מוגבלת רק למתקני OpenWrt. שירותי סמבה נפוצים מאוד, ולכן יש חשיבות רבה לבדוק את כל המערכות הפועלות עם סמבה ולהבטיח שהן מעודכנות. קהילת הביטחון הסייבר ממליצה על שימוש בתצורות ביטחוניות מוגנות, כמו שימוש בסמבה עם פרוטוקולים מאובטחים (כמו SMB3) וצפייה בקבצים רגישים. בהמשך, יש לצפות לחקירות נוספות על פגיעות זו, שכן קהילת הביטחון הסייבר ממשיכה לחקור את ההשלכות האפשריות. חשוב לזהות את הסימנים המוקדמים של התקפות, כמו פעילות חריגה ברשת או גישה לא מורשת לקבצים.

שימוש בכלים כמו syslog או מערכות ניטור ברשת יכול לסייע בזיהוי התקפות מוקדמות. לסיכום, הפגיעות CVE-2026-59260 היא אזהרה נוספת על החשיבות של עדכון מערכות וטיפול נכון ברשאות. משתמשי OpenWrt צריכים להיות מודעים לסיכונים ולנקוט בצעדים מתאימים כדי להגן על מערכותיהם. קהילת הביטחון הסייבר ממשיכה לעבוד על פתרונות וטיפולים, אך האחריות לבטיחות הרשת מוטלת על כל אחד מהמשתמשים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57788 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 חשיפה: פגיעות קשות ב-PHP - מה זה אומר לך?

הפגיעה CVE-2026-57788 חשפה בעיה חמורה בקוד PHP. לומדו מה זה אומר, כיצד זה משפיע על אתרים ומה עליכם לעשות כדי להגן על עצמכם.

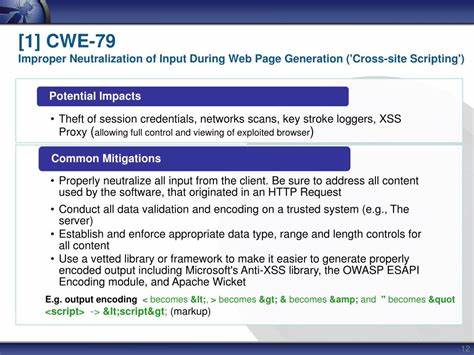
🚨 CVE-2026-57816 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57816 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

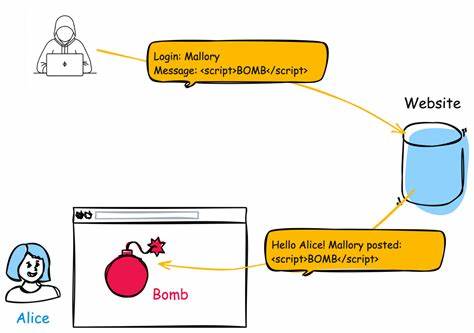
הפגיעה CVE-2026-57816 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד זדוני לאתרים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי אינטרנט.

🚨 CVE-2026-61971 Authorization Bypass Through User-Controlled Key vulnerability in Cozmoslabs User P
13 יולי 2026 חשיפה: פגיעה קשה באבטחת WordPress - CVE-2026-61971 מאפשרת גישה לא מורשה

הפגיעה החדשה CVE-2026-61971 ב-Cozmoslabs User Profile מאפשרת ביפול של אימות משתמשים. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי WordPress.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57733 - פגיעה חמורה של XSS שיכולה להעלות את האתר שלך

הפגיעה CVE-2026-57733 היא פגיעה מסוג Cross-Site Scripting (XSS) שיכולה לגרום לניצול חמור של אתרים. התפרצות זו מאפשרת למתקיפים להזריק קוד זדוני ולהשתלט על נתוני משתמשים. באירוע זה, נחקור את הטכניקה, את הסיכונים והדרכים למניעתה.

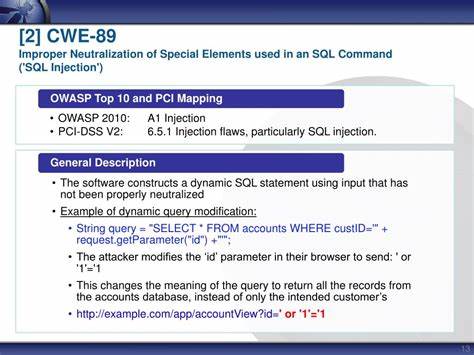
🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי למנוע אותה?

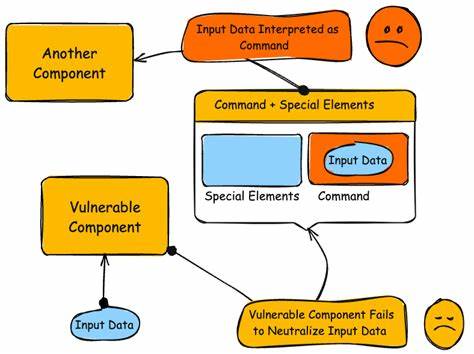
התקפת SQL Injection היא אחת מהתקפות הציוריות ביותר בתחום האבטחה של מערכות מידע. בערך זה נבין מהי התקפה זו, כיצד היא פועלת, ואת הדרכים המומלצות למנוע אותה.

🚨 CVE-2026-57423 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57423: הסכנה של XSS ודרכי ההגנה על אתרך

הסבר מקיף על פגיעות XSS, הסכנות שבה, ודרכי ההגנה על אתר אינטרנט מפני התקפות כאלו. הכולל פתרונות מעשיים וטיפים למניעת נזקים.

🚨 CVE-2026-57772 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד זה פועל, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הפופולריות ביותר, המאיימת על מערכות בסיסי נתונים. לומדו על הסכנות, הדרכים שבהן מתבצעת ההתקפה, וצעדים מעשיים להגנה על מערכותיכם.