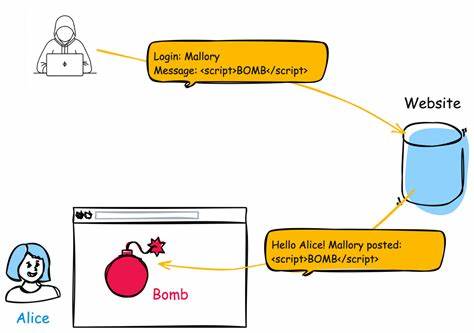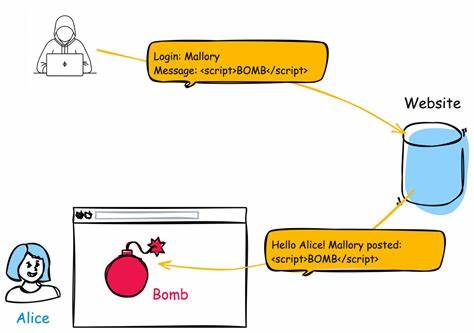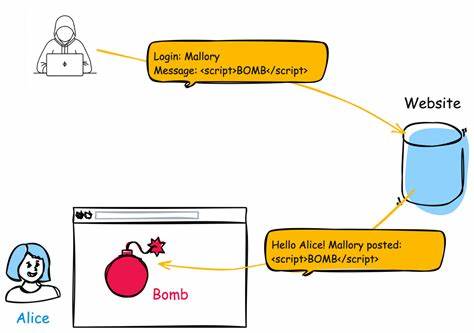
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחת הפגיעות החמורות ביותר שנחשפו לאחרונה היא CVE-2026-57379, פגיעה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. הפגיעה הזו, שנחשפה לאחרונה, יכולה לגרום נזקים כבדים לאתרים ולמשתמשים, ולכן חשוב מאוד להבין את הסיכונים וללמוד כיצד להגן על עצמכם. Cross-Site Scripting, או XSS, היא פגיעה שמאפשרת למתקיפים להכניס קוד זדוני לאתר ובראיית המשתמש. הקוד הזה יכול לבצע פעולות שונות, החל מהגשת תוכן מזויף ועד לגנבת מידע רגיש. הפגיעה CVE-2026-57379 היא פגיעה של XSS מסוג 'Improper Neutralization of Input During Web Page Generation', שמשמעותה היא שאינפוט לא מותאם כראוי במהלך יצירת דף האינטרנט, מה שמאפשר למתקיפים להכניס קוד זדוני. הפגיעה הזו יכולה לגרום נזקים כבדים, כולל גנבת מידע, התקפות פישינג, ודליפת מידע רגיש. בנוסף, היא יכולה לגרום נזק למאמינים באתר, שכן המתקיפים יכולים להכניס תוכן מזויף שיגרום למשתמשים לחשוב שהם באתר אמין, בעוד שהם למעשה מופנים לאתר מזויף.

זה יכול לגרום נזק גדול למאמינים ולהפחית את האמון באתר. כיצד מתבצעת הפגיעה? הפגיעה מתבצעת כאשר מתקיפים מוצאים חולשה באתר שמאפשרת להם להכניס קוד זדוני. הקוד הזה יכול להיות מוכנס דרך טופס, קישורים, או כל אמצעי אחר שמאפשר הכנסת אינפוט. כאשר המשתמשים מבקרים את האתר, הקוד הזדוני מתבצע, ויכול לבצע פעולות שונות, כולל גנבת מידע, הפצת וירוסים, או הפנייה למשתמשים לאתר מזויף. איך להגן על עצמכם? הגנה מפני פגיעות XSS היא חיונית לכל אתר. ישנן מספר דרכים להגן על עצמכם מפני הפגיעה CVE-2026-57379:1. **עדכון תוכנה**: תמיד עדכנו את התוכנה שלכם, כולל את מערכת ההפעלה, אתר האינטרנט, ותוכנות נוספות. עדכונים אלה מכילים תיקונים לפגיעויות ידועות, כולל XSS. 2. **שימוש בסניטיזציה**: סניטיזציה היא תהליך של ניקוי אינפוט כדי למנוע הכנסת קוד זדוני. יש להשתמש בסניטיזציה בכל מקום שמשתמשים יכולים להכניס אינפוט, כולל טופס, קישורים, ופרמטרים. 3. **שימוש ב-CSP (Content Security Policy)**: CSP הוא אמצעי הגנה שמאפשר להגביל את המקורות שמהם ניתן לטעון תוכן. זה יכול למנוע את ביצוע הקוד הזדוני גם אם הוא מוכנס לאתר. 4.
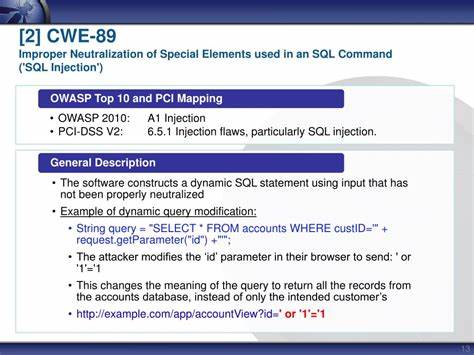
**שימוש ב-HTTPOnly ו-Secure**: קוקיז HTTPOnly ו-Secure יכולים למנוע גנבת קוקיז על ידי קוד זדוני. HTTPOnly מונע את הגישה לקוקיז באמצעות JavaScript, ו-Secure מונע את השימוש בקוקיז על ידי קישורים לא בטוחים. 5. **אימון משתמשים**: אימון משתמשים הוא חלק חשוב בהגנה מפני פגיעות. משתמשים צריכים להבין את הסיכונים של XSS ולדעת כיצד לזהות התקפות פוטנציאליות. 6. **שימוש ב-Web Application Firewall (WAF)**: WAF הוא אמצעי הגנה שמאפשר לזהות ולעצור התקפות לפני שהן מגיעות לאתר. WAF יכול להגן על אתר מפני פגיעות XSS, SQL Injection, ויותר. 7. **בדיקות ביטחון**: בדיקות ביטחון סדירות יכולות לזהות פגיעויות לפני שהן יוצאות מהכל. יש לבצע בדיקות ביטחון סדירות כדי להבטיח שהאתר שלכם בטוח. סיכונים נוספים של הפגיעההפגיעה CVE-2026-57379 יכולה לגרום נזקים כבדים, כולל גנבת מידע, התקפות פישינג, ודליפת מידע רגיש. סיכוםהפגיעה CVE-2026-57379 היא פגיעה חמורה של XSS שמאפשרת למתקיפים לבצע התקפות מסוכנות. חשוב מאוד להבין את הסיכונים וללמוד כיצד להגן על עצמכם.
באמצעות עדכון תוכנה, שימוש בסניטיזציה, CSP, HTTPOnly ו-Secure, אימון משתמשים, שימוש ב-WAF, ובדיקות ביטחון, ניתן להגן על אתריכם מפני פגיעות XSS ולהבטיח שהאתר שלכם בטוח.