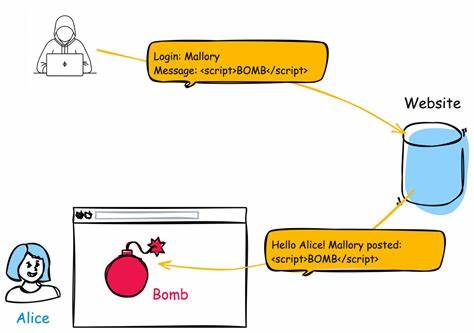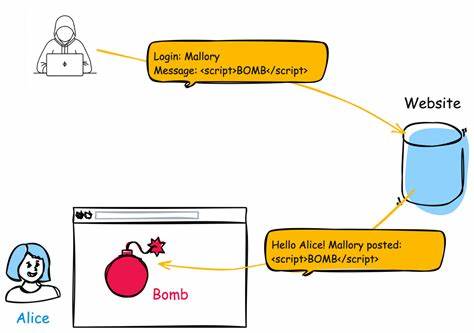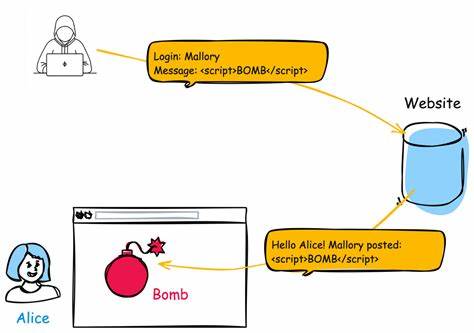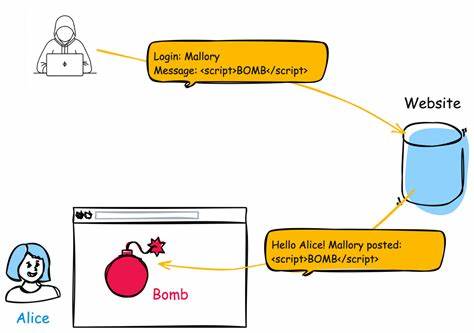
העולם הדיגיטלי מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים חדשים. אחד מהסיכונים הקריטיים ביותר בשנים האחרונות הוא CVE-2026-57388, פגיעה הקשורה ל-XSS (Cross-Site Scripting). פגיעה זו מאפשרת למתקיפים להזריק קוד זדוני לאתר, ולפגוע במבקרים של האתר. בידיעתנו על הסיכון הזה, חשוב להבין מהו XSS, כיצד הוא פועל, ומה עליכם לעשות כדי להגן על אתריכם. XSS הוא סוג של פגיעה בקוד האתר שמאפשר למתקיפים להזריק קוד JavaScript או HTML לאתר. הקוד הזדוני יכול לבצע פעולות שונות, החל מהצגת הודעות מזויפות, ועד לגנבת מידע רגיש כגון סיסמאות או פרטים אישיים. CVE-2026-57388 הוא דוגמה לפגיעה מסוג זה, שבה המתקיף יכול להזריק קוד זדוני דרך קלט לא מופעל נכון של האתר. הפגיעה CVE-2026-57388 נוצרה עקב חוסר טיפול נכון בקלטים שהמשתמשים מזינים לאתר. כאשר האתר לא מפעיל את הקלטים בצורה נכונה, המתקיף יכול להזריק קוד זדוני שיפעל בצד הלקוח (client-side). זה יכול לגרום נזקים רבים, כולל גנבת מידע, הפצת זיהומים, או אפילו שימוש לא מורשה באתר.

לדוגמה, אם אתם מבקרים אתר שסובל מפגיעה זו, המתקיף יכול להזריק קוד שיגנוב את פרטי ההרשמה שלכם, או שיגרום לאתר להציג הודעות מזויפות. במקרים חמורים, המתקיף יכול אף לשלוט על החשבון שלכם באתר, או לבצע פעולות אחרות בשמו שלכם. כיצד להגן על אתריכם מפני פגיעות כאלו? ראשית, חשוב לבצע סריקות קבועות של האתר כדי לאתר פגיעויות. ניתן להשתמש בכלים מקצועיים כמו OWASP ZAP או Burp Suite כדי לבדוק את האתר. בנוסף, יש לבצע עיבוד נכון של הקלטים, ולהשתמש בטכניקות כמו Encoding, Input Validation, ו-Sanitization כדי למנוע הזרקת קוד זדוני. עוד צעד חשוב הוא לשמור על תוכנות האתר מעודכנות. יצרני תוכנה מפרסמים תיקונים קבועים כדי לתקן פגיעויות, ולכן חשוב לעדכן את האתר באופן קבוע. כמו כן, יש להשתמש ב-CSP (Content Security Policy) כדי להגביל את המקורות שמהם האתר יכול לטעון תוכן, ולמנוע הזרקת קוד זדוני. לסיכום, CVE-2026-57388 היא פגיעה קריטית שדורשת תשומת לב מיוחדת. XSS הוא סוג של פגיעה שיכול לגרום נזקים רבים, ולכן חשוב להגן על אתריכם בצורה נכונה.
באמצעות סריקות קבועות, עיבוד נכון של הקלטים, ומעדכונים קבועים, ניתן למנוע פגיעות כאלו ולשמור על האתר בטוח.