חשיפה: CVE-2026-57728 - פגיעה קשה ב-XSS שמאפשרת התקפות מסוכנות

אסטרטגיית השקעות חדשות בורסת הקריפטו מיסים וקריפטו
🚨 CVE-2026-57728 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-57728 נחשפה כפגיעה חמורה ב-XSS שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם.

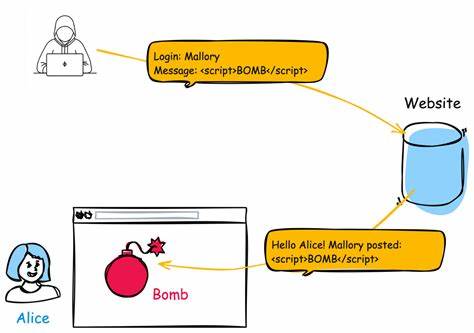
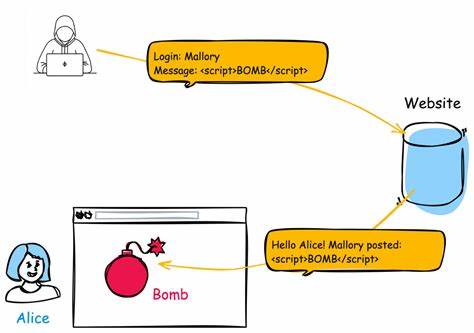
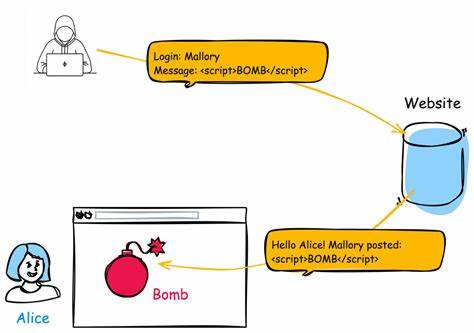
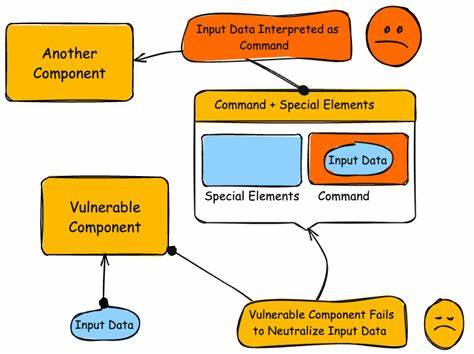
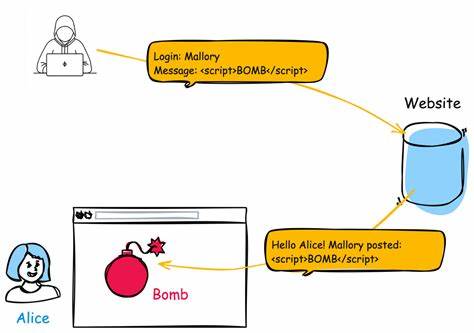
הפגיעה CVE-2026-57728 נחשפה כפגיעה חמורה ב-XSS שמאפשרת התקפות מסוכנות על אתרי אינטרנט. הפגיעה, שנחשפה לאחרונה, מהווה סכנה משמעותית לאתרי אינטרנט רבים, ויכולה לגרום לנזקים כבדים אם לא תטופל בזמן. בירור מהי הפגיעה, כיצד היא פועלת, ואיך ניתן להגן על אתריכם מפני התקפות כאלו. הפגיעה CVE-2026-57728 היא פגיעה מסוג XSS, או Cross-Site Scripting, שמאפשרת למתקיף להזריק קוד זדוני לאתר אינטרנט. הקוד הזדוני יכול לבצע פעולות שונות, החל משליפת מידע רגיש, ועד לשליטה מלאה על האתר. הפגיעה נוצרת עקב חוסר טיפול נכון בקלט משתמש, שמאפשר למתקיף להזריק קוד זדוני לתוך דף האינטרנט. הפגיעה יכולה להיחשף דרך שימוש לא נכון בקלט משתמש, כגון קלטים שאינם מעובדים בצורה נכונה לפני הצגתם בדף האינטרנט. המתקיף יכול להזריק קוד זדוני דרך שדות קלט, כגון שדות טקסט או שדות חיפוש, שמאפשרים הקלדה חופשית. הקוד הזדוני יכול להיות קוד JavaScript, שיבוצע על ידי הדפדפן של המשתמש, ויב פעולות שונות, כגון גנבת מידע, שינוי תוכן הדף, או אף הפניית המשתמש לאתר זדוני.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה CVE-2026-57728 היא פגיעה חמורה, ויכולה לגרום לנזקים כבדים אם לא תטופל בזמן. המתקיף יכול להשתמש בפגיעה כדי לגנוב מידע רגיש, כגון סיסמאות, פרטים אישיים, או מידע פיננסי. בנוסף, המתקיף יכול להשתמש בפגיעה כדי לשלוט על האתר, ולבצע פעולות שונות, כגון שינוי תוכן האתר, או אף הפניית המשתמשים לאתר זדוני. כדי להגן על אתריכם מפני הפגיעה CVE-2026-57728, יש לבצע מספר צעדים. ראשית, יש לבדוק את הקוד של האתר, ולהימנע משימוש בקלטים שאינם מעובדים בצורה נכונה. יש להשתמש בתכונות כמו HTML Encoding, שמאפשרות להעביר את הקלטים בצורה בטוחה. בנוסף, יש להשתמש בתכונות כמו Content Security Policy (CSP), שמאפשרות להגביל את הקוד שיכול לבצע פעולות בדף האינטרנט. כמו כן, יש לבצע בדיקות סדירות של האתר, כדי לאתר פגיעויות נוספות, ולהתעדכן עם הפתחות החדשות של הפגיעה. יש להשתמש בכלים כמו OWASP ZAP או Burp Suite, שמאפשרים לבצע בדיקות אבטחה על האתר, ולהתגונן מפני פגיעויות שונות. לכן, חשוב לבצע צעדים כדי להגן על אתריכם מפני פגיעויות כאלו, ולהתעדכן עם הפתחות החדשות של הפגיעה.

אם אתם מנהלים אתר אינטרנט, חשוב לבדוק את הקוד של האתר, ולהשתמש בתכונות כמו HTML Encoding ו-CSP, כדי להגן על האתר מפני פגיעויות כאלות. בהמשך, נדון על הסיכונים של הפגיעה, הדרכים להתגונן, ומה ניתן לעשות כדי להגן על אתריכם מפני התקפות מסוכנות. נדון על כלי אבטחה שונים, ועל הדרכים להשתמש בהם כדי להגן על האתר מפני פגיעויות. נדון גם על הדרכים להתגונן מפני פגיעויות אחרות, ועל הדרכים לשמור על האתר בטוח ומאובטח. לכן, חשוב לבצע צעדים כדי להגן על אתריכם מפני פגיעויות כאלות, ולהתעדכן עם הפתחות החדשות של הפגיעה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57729 Missing Authorization vulnerability in UX-themes Flatsome flatsome allows Exploitin
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57729 - חוסר אימות הרשאה ב-Flatsome של UX-Themes

חשיפה מפורטת על פגיעה חמורה ב-CVE-2026-57729 ב-Flatsome, כולל הסברים על האופן שבו היא מאפשרת ניצול, הסברים טכניים, וצעדים לפתרון. מאמרים זה מספק את המידע הנדרש כדי להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57732 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57732 - פגיעה חמורה של XSS שמאפשרת התקפות קוד זדוני

הפגיעה CVE-2026-57732 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד זדוני. לומדו על הסיכונים, הדרכים למניעת התקפות ואיך להגן על אתריכם.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 CVE-2026-57725: הסכנה של Cross-Site Scripting (XSS) ואיך להגן על אתרך

לומדים על פגיעות CVE-2026-57725, סוגי XSS, השפעותיהן על אתרי אינטרנט, וטכניקות להגנה מתקדמות כדי להגן על אתרך מפני התקפות.

🚨 CVE-2026-57733 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57733 - מה זה, כיצד הוא משפיע עליך, ואיך להגן על עצמך

הפגיעה CVE-2026-57733 היא סוג של התקפת XSS שמאפשרת למתקיפים להזריק קוד זדוני לאתר. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם ומידע אישי.

🚨 CVE-2026-57738 Deserialization of Untrusted Data vulnerability in axiomthemes 777 triple-seven all
13 יולי 2026 חשיפה: פגיעות קשה בדיסריאליזציה של נתונים לא מאומתים באקסיומת'מס 777

חקירה מקיפה על פגיעות CVE-2026-57738 באקסיומת'מס 777, הסברים טכניים, השלכות אפשריות והדרכות למניעת התקפות

🚨 CVE-2026-57739 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, אך גם אחת מהסכנות הגדולות ביותר למערכות נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות לשכיחותה, ואת הדרכים המועילות להגנה על מערכותיכם.

🚨 CVE-2026-57744 Deserialization of Untrusted Data vulnerability in stmcan RT-Theme 18 | Extensions
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת RT-Theme 18 - CVE-2026-57744

חקירה מקיפה על פגיעת deserialization של נתונים לא מאומתים בפלטפורמת RT-Theme 18, אשר מאפשרת התקפות חמורות על אתרי WordPress. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.