הממשלה הבריטית מתחילה להעמיד לדין חשודים בקשר לפלטפורמת הטלפוניה הרוסית שמזויפת שיחות

מציאות מדומה טכנולוגיית בלוקצ`יין
UK charges suspects linked to Russian Coms call spoofing platform https://ift.tt/AumiTP4

המשטרה הבריטית חשפה פריצת דרך בחקירת פלטפורמות טלפוניה רוסיות שמזויפות שיחות. החשודים מואשמים בהפרת פרטיות ובהטעיית אזרחים בריטים. מה זה אומר לנו?

המשטרה הבריטית הודיעה על מעצרם של מספר חשודים הקשורים לפלטפורמת טלפוניה רוסית שמזויפת שיחות. החקירה, שנמשכת כבר מספר חודשים, חשפה רשת מורכבת של פעילים שפעלו כדי להטעות אזרחים בריטים ולהפר את פרטיותם. הפעילות הזו, שנחשבת לאחת מהמפותחות ביותר בתחום, עוררה דאגה רבה בקרב גורמי הביטחון הבריטים. הפלטפורמה הרוסית, שנחשבת לאחת מהמתקדמות בתחומה, אפשרה למשתמשיה להזויף מספרי טלפון ולשלוח שיחות מזויפות. השימוש בפלטפורמה הזו היה רחב, וישנם דיווחים על מקרים בהם היא שימשה להטעיית אזרחים, לגרימת נזק כלכלי ולפגיעה בפרטיות. החקירה הבריטית חשפה כי חלק מהחשודים היו קשורים ישירות לפעילות מודיעינית רוסית, מה שמעלה שאלות לגבי התפקיד של רוסיה בפעילות הזו. המשטרה הבריטית הצהירה כי החקירה עדיין נמשכת, וישנם חשודים נוספים שטרם נעצרו. גורמי הביטחון הבריטים קוראים לאזרחים להיות זהירים יותר בשיחות הטלפון שלהם ולהתחשב באפשרות של שיחות מזויפות. בנוסף, הם ממליצים להשתמש בטכנולוגיות מתקדמות כדי להגן על עצמם מפני הפעילות הזו. הפעילות הזו אינה חדשה, וישנם דיווחים על מקרים דומים ברחבי העולם.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

עם זאת, החקירה הבריטית נחשבת לאחת מהמפותחות ביותר בתחום, וישנם שיערו כי היא תוביל להבנות נוספות על הפעילות הזו. גורמי הביטחון הבריטים קוראים לשיתוף פעולה בינלאומי כדי להילחם בפעילות הזו ולהגן על אזרחים מפני הפגיעה בפרטיות שלהם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
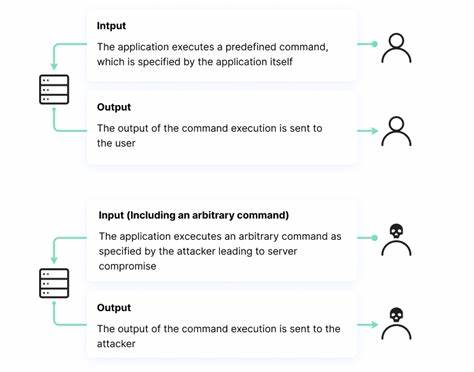
🚨 CVE-2026-47829 Argument Injection in bosh-cli allows a compromised BOSH Director to inject arbitra
13 יולי 2026 חשיפה: פגיעה קשה ב-BOSH Director - CVE-2026-47829 מאפשרת הזרקת פקודות

חקירה מקיפה על פגיעה חמורה ב-BOSH CLI שמאפשרת ליריבים להזריק פקודות שרירותיות. התחקיר כולל הסברים טכניים, המלצות להגנה וניתוח הסיכונים

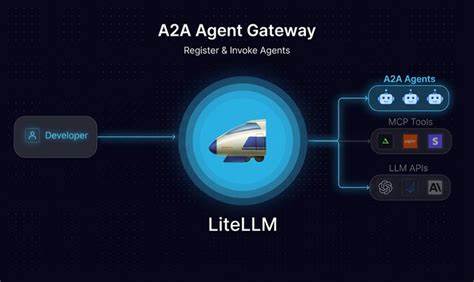
🚨 CVE-2026-59821 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 התקפת CVE-2026-59821 ב-LiteLLM: מה זה, כיצד הוא פוגע, ומה לעשות?

התקפת CVE-2026-59821 ב-LiteLLM היא פגיעה חמורה שמאפשרת גישה בלתי מורשית לשרתי AI. לומדו על הטכניקה, הסיכונים, והדרכים להגן על מערכותיכם.

🚨 CVE-2026-59822 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 הסכנה החדשה: CVE-2026-59822 ב-LiteLLM - מה זה אומר לך?

חשיפת פגיעה חמורה ב-LiteLLM, השער האיומי ל-API של מודלים של אינטליגנציה מלאכותית. התחשבות, הגנה ופתרונות מעשיים.

🚨 CVE-2026-0241 Incorrect Authorization vulnerabilities in Trust Protection Foundation allow attacke
13 יולי 2026 חשיפה: פגיעות באישור לא נכון ב-Trust Protection Foundation - מה זה אומר לך?

הפגיעות CVE-2026-0241 ב-Trust Protection Foundation מאפשרות התקפות חמורות. לומדו על הסיכונים, הדרכים להגן על עצמכם ועל האתגרים בטכנולוגיה המודרנית.

🚨 CVE-2026-59820 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 חשיפה: פגיעה קשה ב-LiteLLM - מה זה אומר לך?

הפגיעה CVE-2026-59820 ב-LiteLLM, השער האיומי הפופולרי, נחשפה. אנחנו מתעמקים במהות הפגיעה, האפקטים הפוטנציאליים והדרכים להגן על עצמך.

🚨 CVE-2026-41857 A compromised or malicious BOSH Director can execute arbitrary shell commands on th
13 יולי 2026 התקפת CVE-2026-41857: סכנה חמורה לבוש דירקטור ומערכות קלאוד

חקירה מקיפה על פגיעות CVE-2026-41857, הסכנות שבה לבוש דירקטור, איך היא פועלת, והדרכים להגן על מערכות הקלאוד שלך

🚨 CVE-2026-47828 During bosh create-env and bosh delete-env, the CLI uploads compiled CPI packages a
13 יולי 2026 חשיפה: פגיעה קשה בבוש (BOSH) - CVE-2026-47828 ומה זה אומר לך

הפגיעה החדשה בבוש (BOSH) יכולה להסתכן על סביבות הפעלה שלך. לומדו על מה זה אומר, כיצד זה פועל, ואיך להגן על מערכותיכם.