חשיפה: פגיעות קשה ב-CVE-2026-57719 - העלאת קבצים מסוכנים ב-CodeRevolution Aim...

הונאות ואבטחה אלטקוינים אירועים
🚨 CVE-2026-57719 Unrestricted Upload of File with Dangerous Type vulnerability in CodeRevolution Aim

חשיפה מקיפה על פגיעות קשה ב-CVE-2026-57719 שמאפשרת העלאת קבצים מסוכנים ב-CodeRevolution Aim... עם הסברים טכניים, דרכי התגוננות ודוגמאות מעשיות.

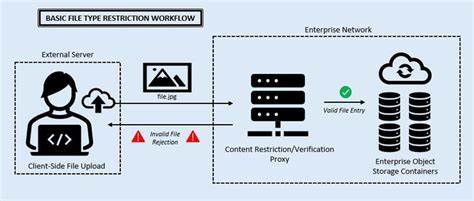
העולם של הביטחון הקיברנטי מתעורר שוב ושוב מפגיעויות חדשות שמאיימות על מערכות ונתונים רגישים. אחת מהפגיעויות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-57719, פגיעות מסוג Unrestricted Upload of File with Dangerous Type, שמאפשרת העלאת קבצים מסוכנים למערכת CodeRevolution Aim. . פגיעות זו, שזוהתה לאחרונה, מהווה איום משמעותי על אבטחת המערכת ועל המידע שנשמר בה. בערך זה נחקור את טבע הפגיעות, את הדרכים שבהן היא יכולה להיפתח, ואת הצעדים הנדרשים כדי להגן על מערכות מפני התקפות כאלו. פגיעות CVE-2026-57719 נוצרה עקב חוסר בקרת העלאת קבצים במערכת CodeRevolution Aim. המערכת מאפשרת למשתמשים להעלות קבצים ללא בדיקה מספקת של סוג הקובץ או של תוכן הקובץ. זה מאפשר למתקיפים להעלות קבצים מסוכנים, כגון קבצים עם קוד זדוני, סקריפטים או קבצים אחרים שיכולים לגרום לנזק משמעותי. הפגיעות יכולה להיפתח באמצעות העלאת קובץ עם סוג מסוכן, כגון קובץ PHP, JSP או קובץ אחר שיכול לבצע פעולות מזיקות על השרת. השלכות הפגיעות יכולות להיות חמורות ביותר.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

מתקיפים יכולים להשתמש בפגיעות זו כדי לבצע התקפות מסוג Remote Code Execution (RCE), שמאפשרות להם לבצע קוד זדוני על השרת. זה יכול להוביל לגנבת נתונים, לשיבוש פעילות המערכת או אף להשתלטות מלאה על השרת. בנוסף, הפגיעות יכולה להוביל לפגיעות נוספות, כגון התקפות מסוג Cross-Site Scripting (XSS) או התקפות מסוג SQL Injection, שיכולות לגרום לנזק נוסף. כדי להגן על מערכות מפני פגיעות כאלו, ישנן מספר צעדים שיש לבצע. ראשית, יש לבצע בדיקה קפדנית של כל קובץ שנעלה למערכת. יש לבדוק את סוג הקובץ, את התוכן שלו ואת ההרשאות שיש לו. בנוסף, יש להשתמש באמצעים טכניים כדי למנוע העלאת קבצים מסוכנים, כגון שימוש בסנכרון קבצים או בשימוש בסריקת אנטי-וירוס. כמו כן, יש לבצע עדכונים קבועים של המערכת ולהשתמש באמצעים נוספים של אבטחה, כגון חומת אש או מערכות גילוי התקפות. בערך זה נחקור את הפגיעות CVE-2026-57719 באופן מקיף, עם הסברים טכניים, דוגמאות מעשיות וצעדים להגנה. נדון את טבע הפגיעות, את הדרכים שבהן היא יכולה להיפתח, ואת הצעדים הנדרשים כדי להגן על מערכות מפני התקפות כאלו.

נדון גם את השלכות הפגיעות ואת האמצעים שיש להשתמש בהם כדי למנוע נזק. אם אתם מעוניינים להבין את הפגיעות הזו ולהגן על מערכותיכם, קראו את הערך הזה עד הסוף.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
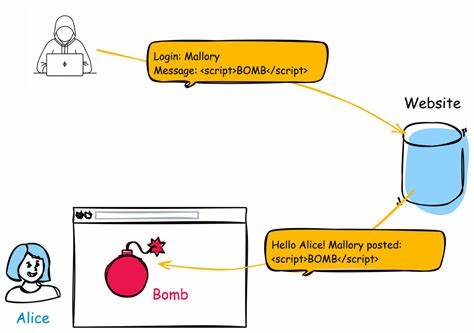
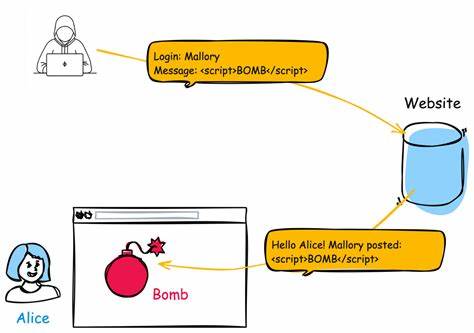
🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57725 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57725 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. מאמרים זה מסביר את טיב הפגיעה, את הסיכונים שלה ואת הדרכים להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57706 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57706 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57706 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

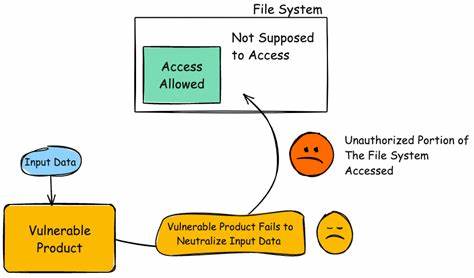
🚨 CVE-2026-57709 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
14 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57709 - מה זה, כיצד הוא פוגע, ואיך להגן על עצמך

חשיפה מקיפה על פגיעת CVE-2026-57709, הסבר על איך היא מאפשרת גישה לאזור אסור, דוגמאות מעשיות, והדרכות למניעת התקפות.

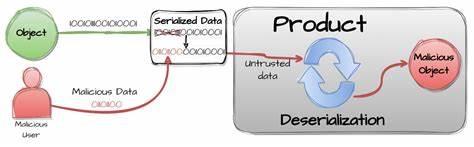
🚨 CVE-2026-57713 Deserialization of Untrusted Data vulnerability in Marcus (aka @msykes) Events Mana
14 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת Events Manager של Marcus - CVE-2026-57713

חשיפה מפורטת על פגיעת CVE-2026-57713 בפלטפורמת Events Manager של Marcus, כולל הסברים על הסכנה, הדרכים להתגונן ומה עליכם לדעת כדי להגן על מערכותיכם

🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
14 יולי 2026 חשיפה: פגיעות קשות ב-CVE-2026-57724 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת פירוק נתונים לא אמינים, מה שמעלה סיכון גבוה לביצוע התקפות. לומדו על הסכנות, הדרכים למניעתן וההשלכות הפוטנציאליות על אתרי וורדפרס שלכם.

🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57695: איך להתגונן מפני התקפות XSS ולקחת אחריות על אבטחת האתר שלך

התקפות XSS הן איום משמעותי על אתרי אינטרנט. מאמר זה מסביר מהו CVE-2026-57695, איך הוא פועל, ואיך להגן על אתר האינטרנט שלך מפני התקפות מסוג זה. הכולל טיפים מעשיים ודוגמאות.

🚨 CVE-2026-57702 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 חשיפה: CVE-2026-57702 - פגיעה קשה של SQL Injection שמאיימת על מערכות נתונים

הפגיעה CVE-2026-57702 נחשפה כפגיעה קשה של SQL Injection שמאיימת על מערכות נתונים ברחבי העולם. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.