חשיפה: פגיעה קשה בפלטפורמת Events Manager של Marcus - CVE-2026-57713

כרייה וסטייקינג
🚨 CVE-2026-57713 Deserialization of Untrusted Data vulnerability in Marcus (aka @msykes) Events Mana

חשיפה מפורטת על פגיעת CVE-2026-57713 בפלטפורמת Events Manager של Marcus, כולל הסברים על הסכנה, הדרכים להתגונן ומה עליכם לדעת כדי להגן על מערכותיכם

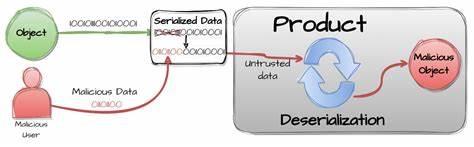
העולם של הפיתוח והמערכות הדיגיטליות מתפתח במהירות, אך עם התקדמות זו מגיעות גם סכנות חדשות. אחת מהן היא פגיעת CVE-2026-57713, שנחשפה בפלטפורמת Events Manager של Marcus, המוכרת גם בשם @msykes. פגיעה זו, הקשורה בדיסריאליזציה של נתונים לא מובטחים, מהווה איום משמעותי על ביטחון המערכות והמערכות הארגוניות. בערך זה, נחקור את הפגיעה, את הסכנות שבה, ואת הדרכים להתגונן מפניה. הפגיעה CVE-2026-57713 היא חלק מקטגוריה של פגיעויות הקשורות לדיסריאליזציה של נתונים לא מובטחים. דיסריאליזציה היא תהליך בו נתונים המיוצגים כטקסט או כבינארי מומרזים חזרה למבנה נתונים מקורי. כאשר תהליך זה מבוצע על נתונים שאינם מובטחים, הוא יכול לגרום לפגיעות חמורות, כולל ביצוע קוד רע, גישה לא מורשית למסד נתונים, או אפילו שליטה על המערכת. בפלטפורמת Events Manager של Marcus, הפגיעה מאפשרת למתקיף לבצע פעולות לא מורשות על ידי שליחת נתונים מוטענים שיכולים לגרום לפגיעה במערכת. הסכנה בפגיעה זו היא משמעותית, שכן היא מאפשרת למתקיף לבצע פעולות שונות, כולל גישה לא מורשית למסד נתונים, שינוי נתונים, או אפילו הפעלת קוד רע.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעה יכולה להיות ניצולה על ידי מתקיפים כדי לבצע התקפות נוספות, כגון התקפות Denial of Service (DoS) או התקפות על מערכות אחרות בחברות. לכן, חשוב מאוד להבין את הפגיעה, את הסכנות שבה, ואת הדרכים להתגונן מפניה. אחד מהדברים החשובים ביותר להתגוננות מפגיעות כאלו הוא להבטיח שהמערכת משתמשת בדיסריאליזציה בטוחה. זה כולל את השימוש בספריות וטכנולוגיות שמבטיחות דיסריאליזציה בטוחה, כמו גם את השימוש באסטרטגיות אבטחה נוספות, כגון אימות נתונים, חתימות דיגיטליות, או אפילו שימוש בפרוטוקולים בטוחים. בנוסף, חשוב לבצע בדיקות אבטחה סדירות, כדי להבטיח שהמערכת לא פגיעה לפגיעות חדשות. בנוסף, חשוב להבין את הסביבה שבה הפלטפורמה משתמשת. פלטפורמת Events Manager של Marcus משתמשת בסביבת פיתוח מסוימת, ויש להבטיח שהסביבה הזו בטוחה. זה כולל את השימוש בגרסאות מעודכנות של הספריות והטכנולוגיות, כמו גם את השימוש באסטרטגיות אבטחה נוספות, כגון חומת אש, אנטי וירוס, או אפילו שימוש בפרוטוקולים בטוחים. כמו כן, חשוב להביט על הפלטפורמה כולה, ולא רק על הפגיעה הספציפית.

פלטפורמת Events Manager של Marcus היא חלק ממערכת גדולה יותר, ויש להבטיח שהמערכת הזו בטוחה. זה כולל את השימוש באסטרטגיות אבטחה נוספות, כגון אימות משתמשים, אימות שתי גוונים, או אפילו שימוש בפרוטוקולים בטוחים. בסיכום, פגיעת CVE-2026-57713 בפלטפורמת Events Manager של Marcus היא פגיעה משמעותית שדורשת תשומת לב מיוחדת. חשוב להבין את הסכנות שבה, ואת הדרכים להתגונן מפניה. באמצעות שימוש בדיסריאליזציה בטוחה, בדיקות אבטחה סדירות, ואסטרטגיות אבטחה נוספות, ניתן להבטיח שהמערכת בטוחה, ולהגן עליה מפני פגיעות חדשות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
14 יולי 2026 חשיפה: פגיעות קשות ב-CVE-2026-57724 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת פירוק נתונים לא אמינים, מה שמעלה סיכון גבוה לביצוע התקפות. לומדו על הסכנות, הדרכים למניעתן וההשלכות הפוטנציאליות על אתרי וורדפרס שלכם.

🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57695: איך להתגונן מפני התקפות XSS ולקחת אחריות על אבטחת האתר שלך

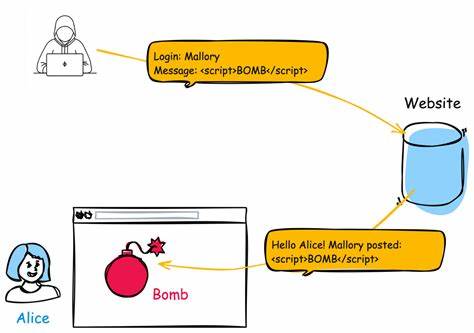
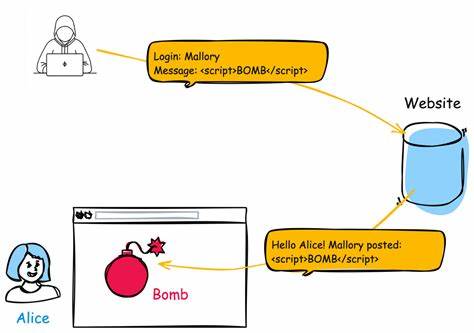
התקפות XSS הן איום משמעותי על אתרי אינטרנט. מאמר זה מסביר מהו CVE-2026-57695, איך הוא פועל, ואיך להגן על אתר האינטרנט שלך מפני התקפות מסוג זה. הכולל טיפים מעשיים ודוגמאות.

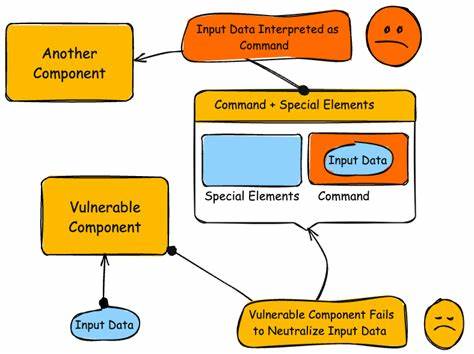
🚨 CVE-2026-57702 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 חשיפה: CVE-2026-57702 - פגיעה קשה של SQL Injection שמאיימת על מערכות נתונים

הפגיעה CVE-2026-57702 נחשפה כפגיעה קשה של SQL Injection שמאיימת על מערכות נתונים ברחבי העולם. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57705 Missing Authorization vulnerability in Nexcess Event Tickets event-tickets allows E
14 יולי 2026 חשיפה: פגיעה חמורה באבטחת תוכנת Nexcess Event Tickets - CVE-2026-57705

חקירה מקיפה על פגיעת האישור החסרה בתוכנת Nexcess Event Tickets, אשר מאפשרת גישה לא מורשמת לאירועים. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האירועים שלך.

🚨 CVE-2026-57708 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57708: הסכנה של Cross-Site Scripting (XSS) והדרכים להגן על אתרך

Cross-Site Scripting (XSS) הוא פגיעה חמורה שמאפשרת למתקיפים להזריק קוד זדוני לאתר. פירוט על CVE-2026-57708, הסכנות שבה, והדרכים להגן על אתרך מפני התקפות כאלו.

🚨 CVE-2026-57711 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 הסבר מקיף על CVE-2026-57711: פגיעות XSS ודרכי הגנה על מערכות האינטרנט שלך

לומדו על הפגיעות CVE-2026-57711, סוגי התקפות XSS, השפעותיהן על מערכות האינטרנט, ודרכי הגנה יעילות כדי להגן על אתר האינטרנט שלכם מפני סיכונים אפשריים.

🚨 CVE-2026-57714 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, ומה עליך לדעת על CVE-2026-57714

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על אבטחת מערכות הבסיס הנתונים. בירור מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-57714.