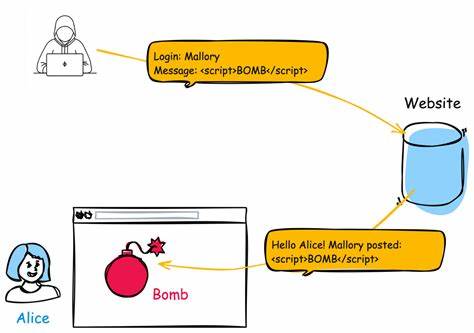
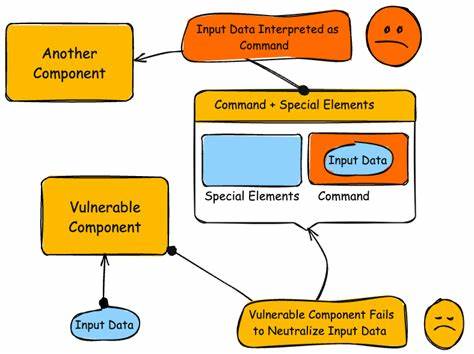
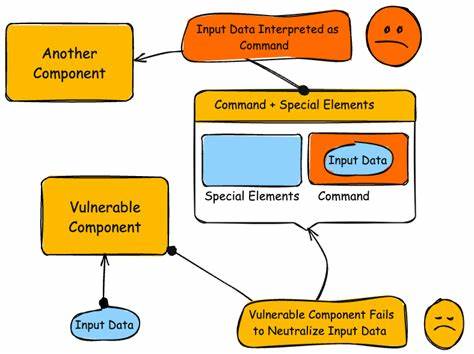
הפגיעה CVE-2026-57702 נחשפה כפגיעה קשה של SQL Injection שמאיימת על מערכות נתונים ברחבי העולם. הפגיעה, שנחשפה לאחרונה, מאפשרת למתקיפים לבצע פעולות לא מורשות במערכות נתונים, כולל גישה לא מותרת לנתונים רגישים, שינוי נתונים או אף מחיקתם. הפגיעה נוצרה עקב חוסר טיפול תקין באלמנטים מיוחדים בקוד SQL, מה שמאפשר למתקיפים להזריק קוד זדוני למערכת. הפגיעה CVE-2026-57702 היא חלק ממגמה רחבה יותר של התקפות SQL Injection, שמאיימות על מערכות נתונים בכל רחבי העולם. התקפות אלו נוצרות כאשר קוד SQL לא מוכן כראוי, ומאפשרות למתקיפים להזריק קוד זדוני למערכת. הפגיעה CVE-2026-57702 היא דוגמה מובהקת לכך כיצד חוסר טיפול תקין בקוד SQL יכול לגרום לנזקים כבדים. ההשלכות של הפגיעה CVE-2026-57702 יכולות להיות קשות ביותר. מתקיפים יכולים לבצע פעולות כמו גישה לא מותרת לנתונים רגישים, שינוי נתונים או אף מחיקתם. בנוסף, הפגיעה יכולה לגרום לנזקים כלכליים כבדים, כולל אובדן נתונים, אובדן אמון מצד הלקוחות ונגזרות משפטיות. לכן, חשוב מאוד לזהות את הפגיעה ולמנוע אותה ככל הניתן. כדי למנוע את הפגיעה CVE-2026-57702, יש לבצע מספר צעדים.

ראשית, יש לבצע סריקות תקופתיות של המערכת כדי לזהות פגיעויות אפשריות. בנוסף, יש להשתמש בתכונות אבטחה מתקדמות כמו Prepared Statements ו-Parameterized Queries, שמאפשרות לבצע שאלות SQL בטוחות יותר. כמו כן, יש לבצע עדכונים תקופתיים של התוכנה כדי להבטיח שהמערכת מוגנת מפני פגיעויות חדשות. הפגיעה CVE-2026-57702 היא דוגמה מובהקת לכך כיצד חשוב לבצע טיפול תקין בקוד SQL. חוסר טיפול תקין בקוד SQL יכול לגרום לנזקים כבדים, ולכן חשוב מאוד לבצע סריקות תקופתיות של המערכת ולהשתמש בתכונות אבטחה מתקדמות. בנוסף, יש לבצע עדכונים תקופתיים של התוכנה כדי להבטיח שהמערכת מוגנת מפני פגיעויות חדשות.