חשיפה: CVE-2026-57706 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

טכנולוגיית בלוקצ`יין
🚨 CVE-2026-57706 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-57706 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

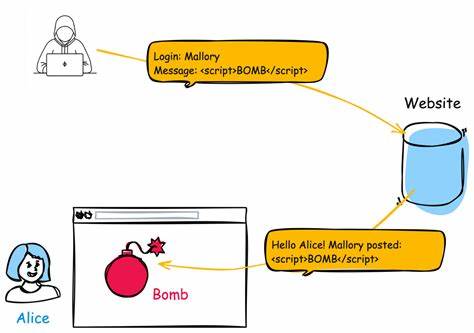
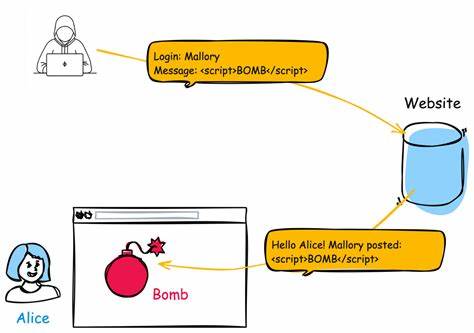
הפגיעה CVE-2026-57706 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. הפגיעה זו, שנחשפה לאחרונה, מהווה סכנה משמעותית לאתרי אינטרנט רבים, ויכולה לגרום נזקים כבדים אם לא תטופל במהירות. בערך זה נבוא לחקור את הפגיעה, את הסיכונים שבה, ואת הדרכים להתגונן מפניה. הפגיעה CVE-2026-57706 היא פגיעה של Cross-Site Scripting (XSS), שיטת התקפה שמאפשרת למתקיף להזרים קוד זדוני לאתר אינטרנט. הקוד הזדוני יכול לבצע פעולות שונות, כולל גנבת נתונים, הפצת וירוסים, או אפילו שינוי תוכן האתר. הפגיעה זו נוצרה עקב חוסר טיפול תקין בקלט משתמשים, שמאפשר למתקיף להזרים קוד זדוני לאתר. הסיכונים של הפגיעה CVE-2026-57706 הם רבים ומגוונים. המתקיף יכול לבצע פעולות שונות, כולל גנבת נתונים משתמשים, הפצת וירוסים, או אפילו שינוי תוכן האתר. הפגיעה יכולה לגרום נזקים כבדים לאתר ולמשתמשים שלו, ולכן חשוב מאוד לטפל בה במהירות. כדי להתגונן מפגיעה זו, יש לבצע מספר צעדים. ראשית, יש לבדוק את האתר ולהבטיח שהקלט משתמשים מתופסל תקין.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

יש להשתמש בשיטות אימות קלט, כמו אימות טיפוס נתונים, אימות אורך, ואפילו אימות תבנית. בנוסף, יש להשתמש בשיטות אימות צד שרת, כמו אימות CSRF, כדי למנוע התקפות מסוכנות. בנוסף, יש להשתמש בשיטות אימות צד לקוח, כמו אימות JavaScript, כדי למנוע התקפות מסוכנות. יש להשתמש בשיטות אימות קוד, כמו אימות קוד זדוני, כדי למנוע התקפות מסוכנות. יש להשתמש בשיטות אימות נתונים, כמו אימות נתונים, כדי למנוע התקפות מסוכנות. כדי להגן על האתר מפגיעה זו, יש להשתמש בשיטות אימות קוד, כמו אימות קוד זדוני, כדי למנוע התקפות מסוכנות. הפגיעה CVE-2026-57706 היא פגיעה חמורה שמאפשרת התקפות מסוכנות על אתרי אינטרנט. הפגיעה נוצרה עקב חוסר טיפול תקין בקלט משתמשים, שמאפשר למתקיף להזרם קוד זדוני לאתר. הסיכונים של הפגיעה הם רבים ומגוונים, ויכולים לגרום נזקים כבדים לאתר ולמשתמשים שלו. כדי להתגונן מפגיעה זו, יש לבצע מספר צעדים, כולל אימות קלט, אימות צד שרת, אימות צד לקוח, אימות קוד, ואימות נתונים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57709 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
14 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57709 - מה זה, כיצד הוא פוגע, ואיך להגן על עצמך

חשיפה מקיפה על פגיעת CVE-2026-57709, הסבר על איך היא מאפשרת גישה לאזור אסור, דוגמאות מעשיות, והדרכות למניעת התקפות.

🚨 CVE-2026-57713 Deserialization of Untrusted Data vulnerability in Marcus (aka @msykes) Events Mana
14 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת Events Manager של Marcus - CVE-2026-57713

חשיפה מפורטת על פגיעת CVE-2026-57713 בפלטפורמת Events Manager של Marcus, כולל הסברים על הסכנה, הדרכים להתגונן ומה עליכם לדעת כדי להגן על מערכותיכם

🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
14 יולי 2026 חשיפה: פגיעות קשות ב-CVE-2026-57724 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת פירוק נתונים לא אמינים, מה שמעלה סיכון גבוה לביצוע התקפות. לומדו על הסכנות, הדרכים למניעתן וההשלכות הפוטנציאליות על אתרי וורדפרס שלכם.

🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57695: איך להתגונן מפני התקפות XSS ולקחת אחריות על אבטחת האתר שלך

התקפות XSS הן איום משמעותי על אתרי אינטרנט. מאמר זה מסביר מהו CVE-2026-57695, איך הוא פועל, ואיך להגן על אתר האינטרנט שלך מפני התקפות מסוג זה. הכולל טיפים מעשיים ודוגמאות.

🚨 CVE-2026-57702 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 חשיפה: CVE-2026-57702 - פגיעה קשה של SQL Injection שמאיימת על מערכות נתונים

הפגיעה CVE-2026-57702 נחשפה כפגיעה קשה של SQL Injection שמאיימת על מערכות נתונים ברחבי העולם. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57705 Missing Authorization vulnerability in Nexcess Event Tickets event-tickets allows E
14 יולי 2026 חשיפה: פגיעה חמורה באבטחת תוכנת Nexcess Event Tickets - CVE-2026-57705

חקירה מקיפה על פגיעת האישור החסרה בתוכנת Nexcess Event Tickets, אשר מאפשרת גישה לא מורשמת לאירועים. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האירועים שלך.

🚨 CVE-2026-57708 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57708: הסכנה של Cross-Site Scripting (XSS) והדרכים להגן על אתרך

Cross-Site Scripting (XSS) הוא פגיעה חמורה שמאפשרת למתקיפים להזריק קוד זדוני לאתר. פירוט על CVE-2026-57708, הסכנות שבה, והדרכים להגן על אתרך מפני התקפות כאלו.