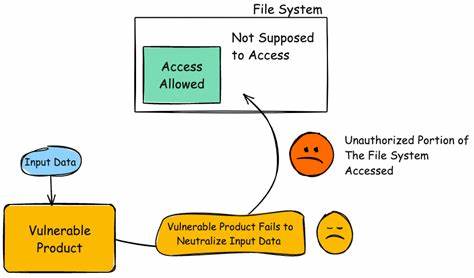
הפגיעה CVE-2026-57709 היא אחת הפגיעות החמורות ביותר שנחשפו בשנים האחרונות. היא מאפשרת למתקיפים לבצע 'Path Traversal', כלומר, להתגבר על הגבלות האבטחה של מערכת הקבצים ולגשת לקבצים רגישים. הפגיעה נוצרה עקב חוסר יכולת של המערכת להגביל את הנתיבים שאליהם משתמשים יכולים לגשת. זה מאפשר למתקיפים לקרוא, לשנות או למחוק קבצים חשובים, ולפגוע באופן משמעותי באבטחת המערכת. הפגיעה יכולה להיתפס כפגיעה בסיסית, אך היא יכולה לגרום נזקים גדולים אם לא תטופל בזמן. לדוגמה, אם מערכת מאפשרת למשתמשים להעלות קבצים, המתקיף יכול לנצל את הפגיעה כדי להעלות קבצים מזיקים או לקרוא קבצים רגישים כמו קבצי תצורה או קבצי גישה. כדי להגן על מערכת מפני הפגיעה הזו, יש לבצע מספר צעדים. ראשית, יש לבדוק את כל הקוד שמגיב לבקשות משתמשים ולהבטיח שהוא לא מאפשר גישה לאזורים אסורים. יש לבצע בדיקות קפדניות של כל הנתיבים שאליהם המשתמשים יכולים לגשת ולהבטיח שהם מוגבלים רק לאזורים המותרים. בנוסף, יש להשתמש בתוכנות אבטחה מתקדמות שיכולות לזהות ולמנוע התקפות מסוג זה.

הפגיעה CVE-2026-57709 היא דוגמה טובה לכך כיצד פגיעות בסיסיות יכולות לגרום נזקים גדולים. היא מראה את החשיבות של אבטחת מערכות וצורך בקפדנות בתכנות. אם לא תטופל בזמן, הפגיעה הזו יכולה לגרום נזקים גדולים ולפגוע באבטחת המערכת. לכן, חשוב לבצע בדיקות קפדניות ולהשתמש בתוכנות אבטחה מתקדמות כדי להגן על המערכת מפני התקפות מסוג זה.