CVE-2026-57695: איך להתגונן מפני התקפות XSS ולקחת אחריות על אבטחת האתר שלך

מיסים וקריפטו DeFi ראיונות עם מובילי התעשייה
🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

התקפות XSS הן איום משמעותי על אתרי אינטרנט. מאמר זה מסביר מהו CVE-2026-57695, איך הוא פועל, ואיך להגן על אתר האינטרנט שלך מפני התקפות מסוג זה. הכולל טיפים מעשיים ודוגמאות.

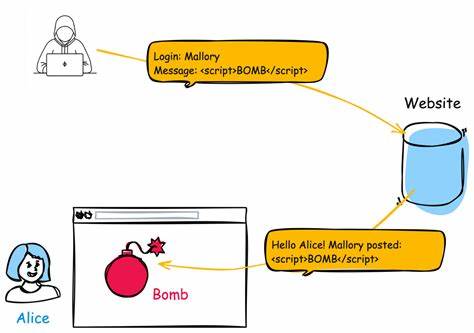
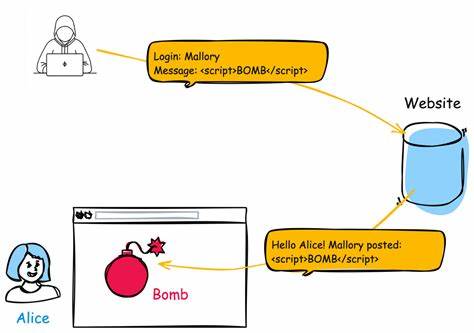
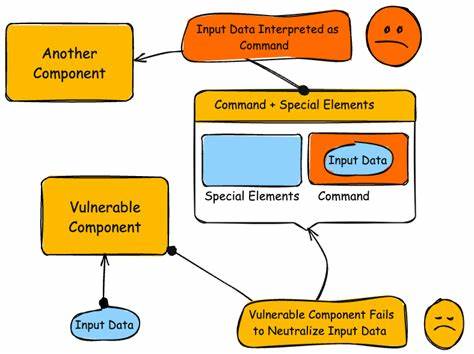
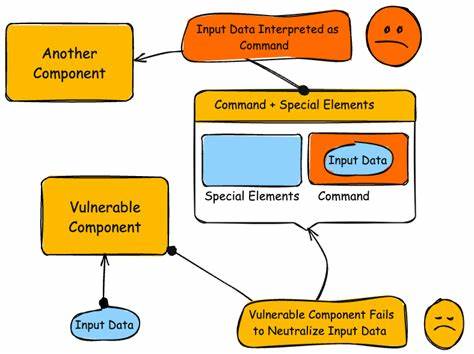
התקפות XSS, או Cross-Site Scripting, הן אחת מההתקפות הנפוצות ביותר באינטרנט. הן מאפשרות למתקיפים להזריק קוד זדוני לאתר ולפגוע במבקרים. אחד מהאיומים החדשים בתחום זה הוא CVE-2026-57695, פגיעה שמגלה חולשה באתרי אינטרנט המאפשרת התקפות מסוג זה. במאמר זה נדבר על מהו CVE-2026-57695, איך הוא פועל, ואיך להגן על האתר שלך מפני התקפות מסוג זה. CVE-2026-57695 הוא פגיעה שמגלה חולשה באתרי אינטרנט המאפשרת התקפות XSS. התקפות אלו מתבצעות כאשר האתר לא מעבד נכון את הקלט של המשתמש, ובכך מאפשרות למתקיפים להזריק קוד זדוני. הקוד הזדוני יכול לבצע פעולות שונות, כמו גנבת נתונים, הפצת וירוסים, או אפילו שינוי תוכן האתר. פגיעה זו היא חלק ממספר פגיעות אחרות שמגלות חולשות באתרי אינטרנט, ויש חשיבות רבה להתגונן מפניהן. אחד מהדברים החשובים ביותר בהגנה מפני התקפות XSS הוא להבנת איך הן פועלות. התקפות XSS מתבצעות כאשר האתר לא מעבד נכון את הקלט של המשתמש. למשל, אם האתר מאפשר למשתמשים להזין טקסט שיתפרסם באתר, ומשתמש מזין קוד JavaScript במקום טקסט, האתר יכול להריץ את הקוד הזה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הקוד הזה יכול לבצע פעולות שונות, כמו גנבת נתונים, הפצת וירוסים, או אפילו שינוי תוכן האתר. לכן, חשוב מאוד לוודא שהאתר מעבד נכון את הקלט של המשתמשים. כדי להגן על האתר שלך מפני התקפות XSS, יש מספר צעדים שאתה יכול לקחת. ראשית, יש לבדוק את הקוד של האתר ולוודא שהוא מעבד נכון את הקלט של המשתמשים. ניתן להשתמש בכלים שונים כדי לבדוק את הקוד ולמצוא חולשות. בנוסף, יש להשתמש בסניטיזציה של הקלט, כלומר, להסיר כל תווים או קוד שיכול להיות מסוכן. ניתן להשתמש בכלים כמו OWASP ESAPI כדי לסנטר את הקלט. בנוסף, יש להשתמש בסניטיזציה של הפלט, כלומר, להסיר כל תווים או קוד שיכול להיות מסוכן לפני שהפלט מופיע באתר. ניתן להשתמש בכלים כמו OWASP ESAPI כדי לסנטר את הפלט. כמו כן, יש להשתמש ב-CSP, או Content Security Policy, כדי להגביל את המקורות שמהם האתר יכול להעלות תוכן. CSP יכול להגן על האתר מפני התקפות XSS על ידי הגבלת המקורות שמהם האתר יכול להעלות תוכן. אחד מהדברים החשובים ביותר בהגנה מפני התקפות XSS הוא לבצע בדיקות אבטחה סדירות. יש לבדוק את האתר באופן סדיר כדי לוודא שהוא לא פגיע להתקפות.

ניתן להשתמש בכלים שונים כדי לבדוק את האתר ולמצוא חולשות. כמו כן, יש לבצע בדיקות פנימיות כדי לוודא שהאתר פועל כראוי. בנוסף, יש לבצע בדיקות חיצוניות כדי לוודא שהאתר לא פגיע להתקפות. כמו כן, יש לבצע בדיקות חיצוניות כדי לוודא שהאתר לא פגיע להתקפות. כדי להגן על האתר שלך מפני התקפות XSS, יש חשיבות רבה לבצע עדכונים סדירים. כמו כן, יש לבצע עדכונים סדירים כדי לוודא שהאתר לא פגיע להתקפות. בנוסף, יש חשיבות רבה לבצע בדיקות אבטחה סדירות. כמו כן, יש לבצע בדיקות אבטחה סדירות כדי לוודא שהאתר לא פגיע להתקפות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57702 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 חשיפה: CVE-2026-57702 - פגיעה קשה של SQL Injection שמאיימת על מערכות נתונים

הפגיעה CVE-2026-57702 נחשפה כפגיעה קשה של SQL Injection שמאיימת על מערכות נתונים ברחבי העולם. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57705 Missing Authorization vulnerability in Nexcess Event Tickets event-tickets allows E
14 יולי 2026 חשיפה: פגיעה חמורה באבטחת תוכנת Nexcess Event Tickets - CVE-2026-57705

חקירה מקיפה על פגיעת האישור החסרה בתוכנת Nexcess Event Tickets, אשר מאפשרת גישה לא מורשמת לאירועים. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האירועים שלך.

🚨 CVE-2026-57708 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57708: הסכנה של Cross-Site Scripting (XSS) והדרכים להגן על אתרך

Cross-Site Scripting (XSS) הוא פגיעה חמורה שמאפשרת למתקיפים להזריק קוד זדוני לאתר. פירוט על CVE-2026-57708, הסכנות שבה, והדרכים להגן על אתרך מפני התקפות כאלו.

🚨 CVE-2026-57711 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 הסבר מקיף על CVE-2026-57711: פגיעות XSS ודרכי הגנה על מערכות האינטרנט שלך

לומדו על הפגיעות CVE-2026-57711, סוגי התקפות XSS, השפעותיהן על מערכות האינטרנט, ודרכי הגנה יעילות כדי להגן על אתר האינטרנט שלכם מפני סיכונים אפשריים.

🚨 CVE-2026-57714 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, ומה עליך לדעת על CVE-2026-57714

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על אבטחת מערכות הבסיס הנתונים. בירור מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-57714.

🚨 CVE-2026-59515 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 CVE-2026-59515: פגיעות חמורה של SQL Injection - מה זה, כיצד זה פוגע ומה לעשות?

הפגיעה CVE-2026-59515 היא פגיעה חמורה של SQL Injection שמאפשרת למתקיפים לגשת לבסיסי נתונים ולבצע פעולות מזיקות. הכירו את הסיכונים, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים להגנה על מערכותיכם.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להגן על מערכותיך, ומה קורה עם CVE-2026-61955

התקפת SQL Injection היא אחת מהאיומים הגדולים ביותר על מערכות בסיסי נתונים. בקריאה זו נלמד על מהות התקפה זו, כיצד היא מתבצעת, ואיך להגן על מערכותיך מפני CVE-2026-61955 ומאיומים דומים.