חשיפה: CVE-2026-57718 - פגיעה חמורה של XSS שיכולה לפגוע בכל אתר

ניתוח שוק הקריפטו
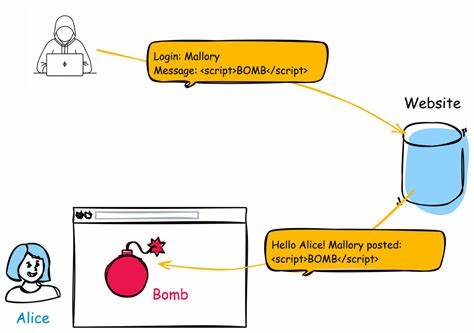
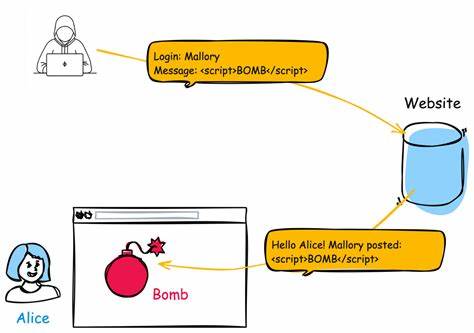
🚨 CVE-2026-57718 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

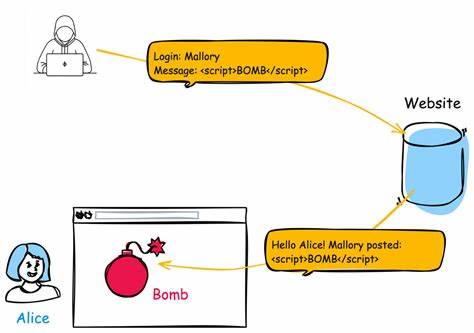
התגלה פגם קשה של Cross-Site Scripting (XSS) שמאפשר למתקיפים לבצע התקפות מתקדמות. לומדו מה זה, כיצד הוא פועל, ואיך להגן על אתריכם.

התקפות סייבר מתקדמות יותר ויותר, ומתקיפים חיפשים תמיד פגמים חדשים כדי לחדור לאתרים ולשדוד מידע. אחת מההתקפות הנפוצות ביותר היא Cross-Site Scripting, או XSS, שמאפשרת למתקיפים להזריק קוד זדוני לאתרים ולבצע פעולות מזיקות. אחד מהפגמים החדשים והחמורים ביותר שנחשפו הוא CVE-2026-57718, פגם של XSS שיכול לפגוע בכל אתר שמשתמש בתוכנות מסוימות. בלי להספיק להבין את הסכנה, מתקיפים כבר מנצלים את הפגם הזה כדי לבצע התקפות מתקדמות. לכן, חשוב מאוד להבין מה זה CVE-2026-57718, כיצד הוא פועל, ואיך להגן על אתריכם מפני התקפות כאלו. בפוסט הזה, אנחנו מתעמקים בפרטים של הפגם, מסבירים כיצד הוא יכול לפגוע באתרים, ומספקים טיפים מעשיים להגנה. אם אתם מפתחים, מנהלי אתרים, או פשוט מעוניינים להבין יותר על אבטחת האינטרנט, זהו הפוסט עבורכם. קראו להמשך כדי ללמוד כיצד להגן על אתריכם מפני CVE-2026-57718 ומתקפות XSS אחרות.


BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
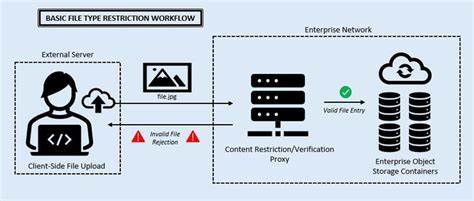
🚨 CVE-2026-57719 Unrestricted Upload of File with Dangerous Type vulnerability in CodeRevolution Aim
14 יולי 2026 חשיפה: פגיעות קשה ב-CVE-2026-57719 - העלאת קבצים מסוכנים ב-CodeRevolution Aim...

חשיפה מקיפה על פגיעות קשה ב-CVE-2026-57719 שמאפשרת העלאת קבצים מסוכנים ב-CodeRevolution Aim... עם הסברים טכניים, דרכי התגוננות ודוגמאות מעשיות.

🚨 CVE-2026-57725 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57725 - פגיעה חמורה של XSS שמאיימת על אתרי אינטרנט

הפגיעה CVE-2026-57725 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות מסוכנות. מאמרים זה מסביר את טיב הפגיעה, את הסיכונים שלה ואת הדרכים להגן על אתר האינטרנט שלך.

🚨 CVE-2026-57706 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57706 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-57706 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. לומדו על הסיכונים, הדרכים להתגונן ומה ניתן לעשות כדי להגן על אתריכם.

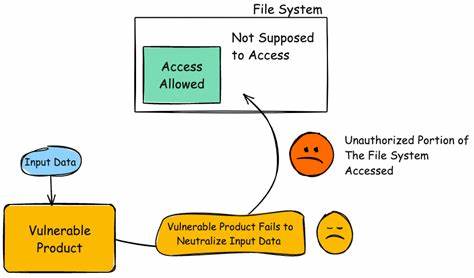
🚨 CVE-2026-57709 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vuln
14 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57709 - מה זה, כיצד הוא פוגע, ואיך להגן על עצמך

חשיפה מקיפה על פגיעת CVE-2026-57709, הסבר על איך היא מאפשרת גישה לאזור אסור, דוגמאות מעשיות, והדרכות למניעת התקפות.

🚨 CVE-2026-57713 Deserialization of Untrusted Data vulnerability in Marcus (aka @msykes) Events Mana
14 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת Events Manager של Marcus - CVE-2026-57713

חשיפה מפורטת על פגיעת CVE-2026-57713 בפלטפורמת Events Manager של Marcus, כולל הסברים על הסכנה, הדרכים להתגונן ומה עליכם לדעת כדי להגן על מערכותיכם

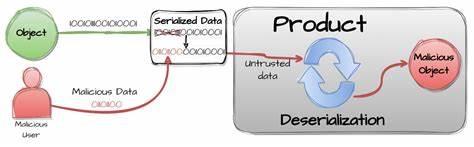
🚨 CVE-2026-57724 Deserialization of Untrusted Data vulnerability in Themeum Kirki kirki allows Objec
14 יולי 2026 חשיפה: פגיעות קשות ב-CVE-2026-57724 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה CVE-2026-57724 ב-Kirki של Themeum מאפשרת פירוק נתונים לא אמינים, מה שמעלה סיכון גבוה לביצוע התקפות. לומדו על הסכנות, הדרכים למניעתן וההשלכות הפוטנציאליות על אתרי וורדפרס שלכם.

🚨 CVE-2026-57695 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 CVE-2026-57695: איך להתגונן מפני התקפות XSS ולקחת אחריות על אבטחת האתר שלך

התקפות XSS הן איום משמעותי על אתרי אינטרנט. מאמר זה מסביר מהו CVE-2026-57695, איך הוא פועל, ואיך להגן על אתר האינטרנט שלך מפני התקפות מסוג זה. הכולל טיפים מעשיים ודוגמאות.